
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit

 ad-security/ad_miner
AD Miner è uno strumento di audit per Active Directory che sfrutta query cypher per elaborare dati dal database di grafi #Bloodhound per scoprire…
 sailay1996/awesome_windows_logical_bugs
raccogliere per casi di apprendimento
 cube0x0/krbrelay
Framework di relay Kerberos per ambienti Windows che abilita il relay di autenticazione, l'escalation dei privilegi e il movimento laterale tramite i…
 hunterdii/tryhackme-roadmap
Ciao, aspiranti hacker! 🕵️♂️ Ecco una lista di oltre 500 stanze TryHackMe gratuite per dare il via al tuo percorso nella cybersecurity. Queste…
 0xdigimon/penetrationtesting_notes-
I miei appunti sul Penetration Testing
 bcoles/kernel-exploits
Vari exploit del kernel
 semperis/entragoat
Un ambiente Microsoft Entra ID deliberatamente vulnerabile. Impara la sicurezza delle identità attraverso sfide di attacco pratiche e realistiche.
 danigargu/cve-2020-0796
CVE-2020-0796 - Windows SMBv3 LPE exploit #SMBGhost
 al1ex/pentest-tools
Strumenti di penetrazione intranet
 nurupo/rootkit
Modulo del kernel Linux che concede privilegi di root, nasconde processi/file e si protegge dallo scaricamento, progettato a scopo educativo per i…
 yaxser/backstab
Uno strumento per terminare i processi protetti da antimalware
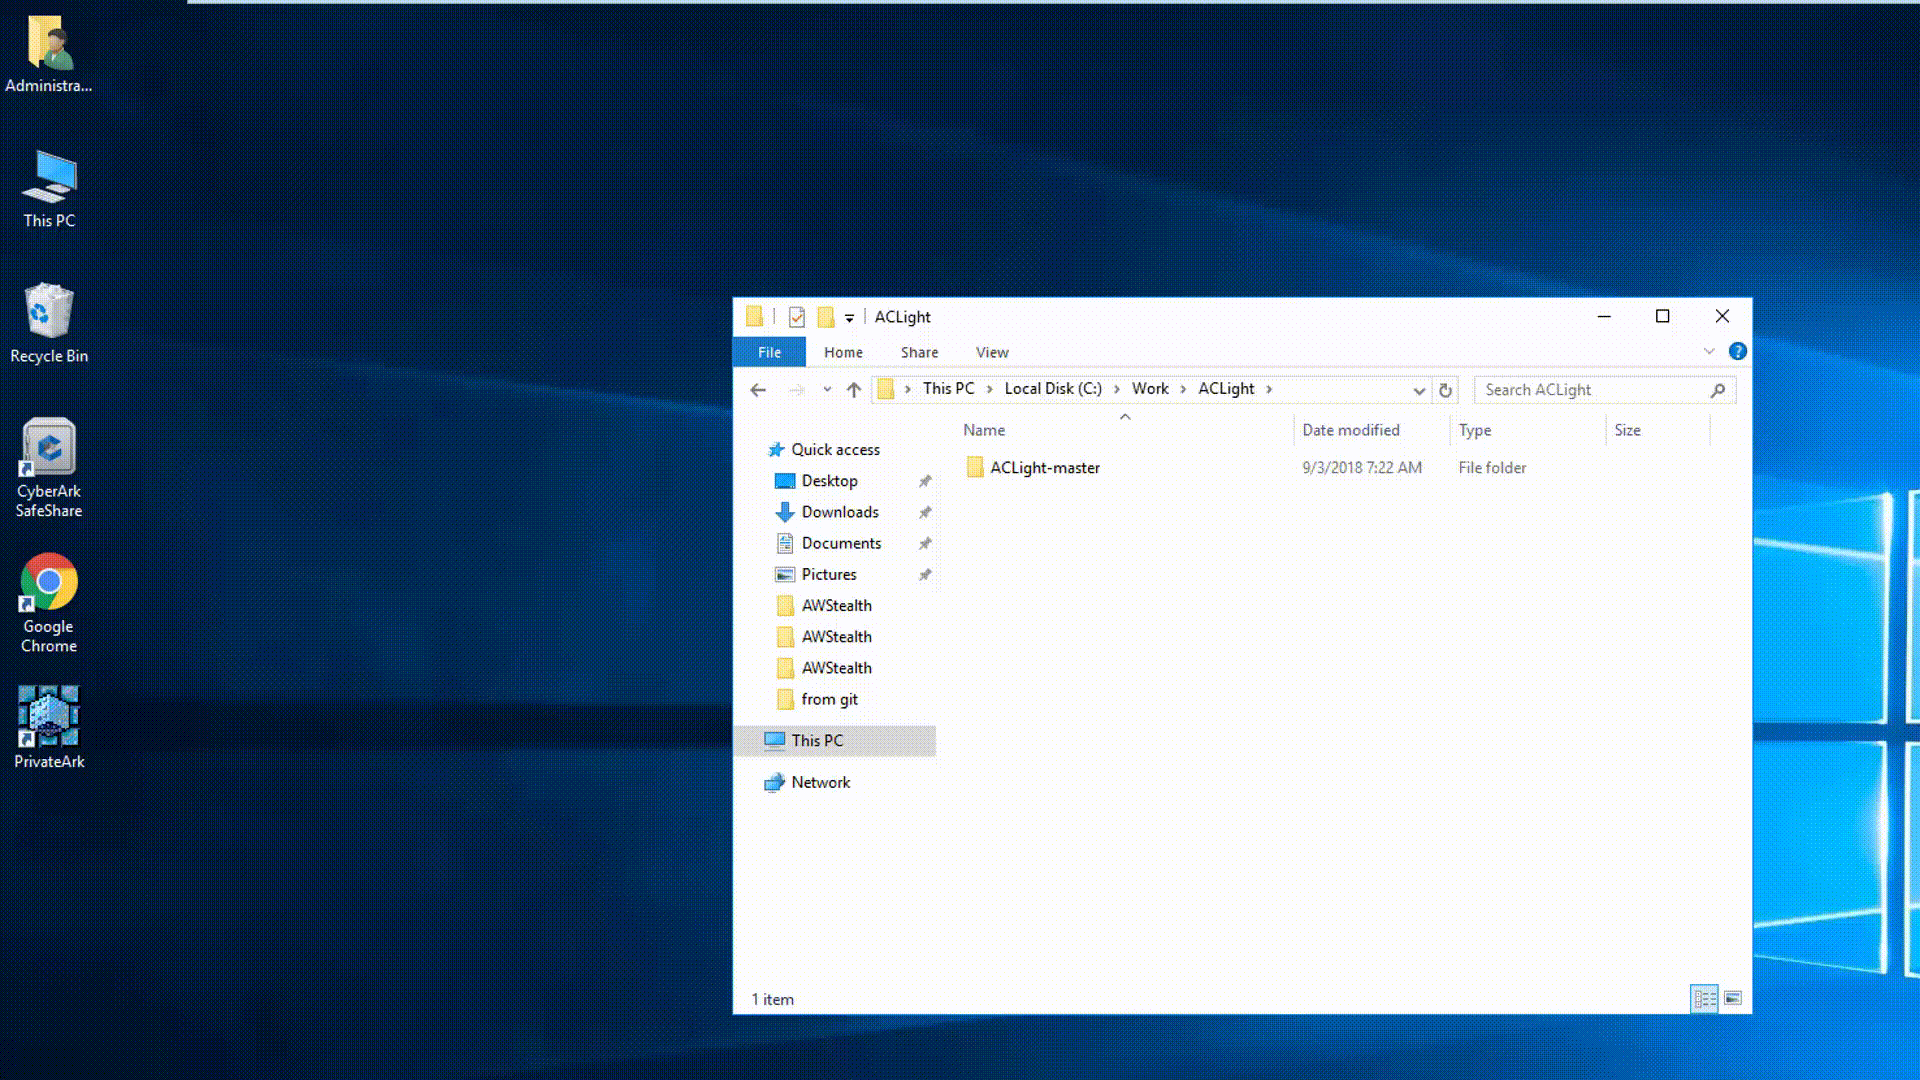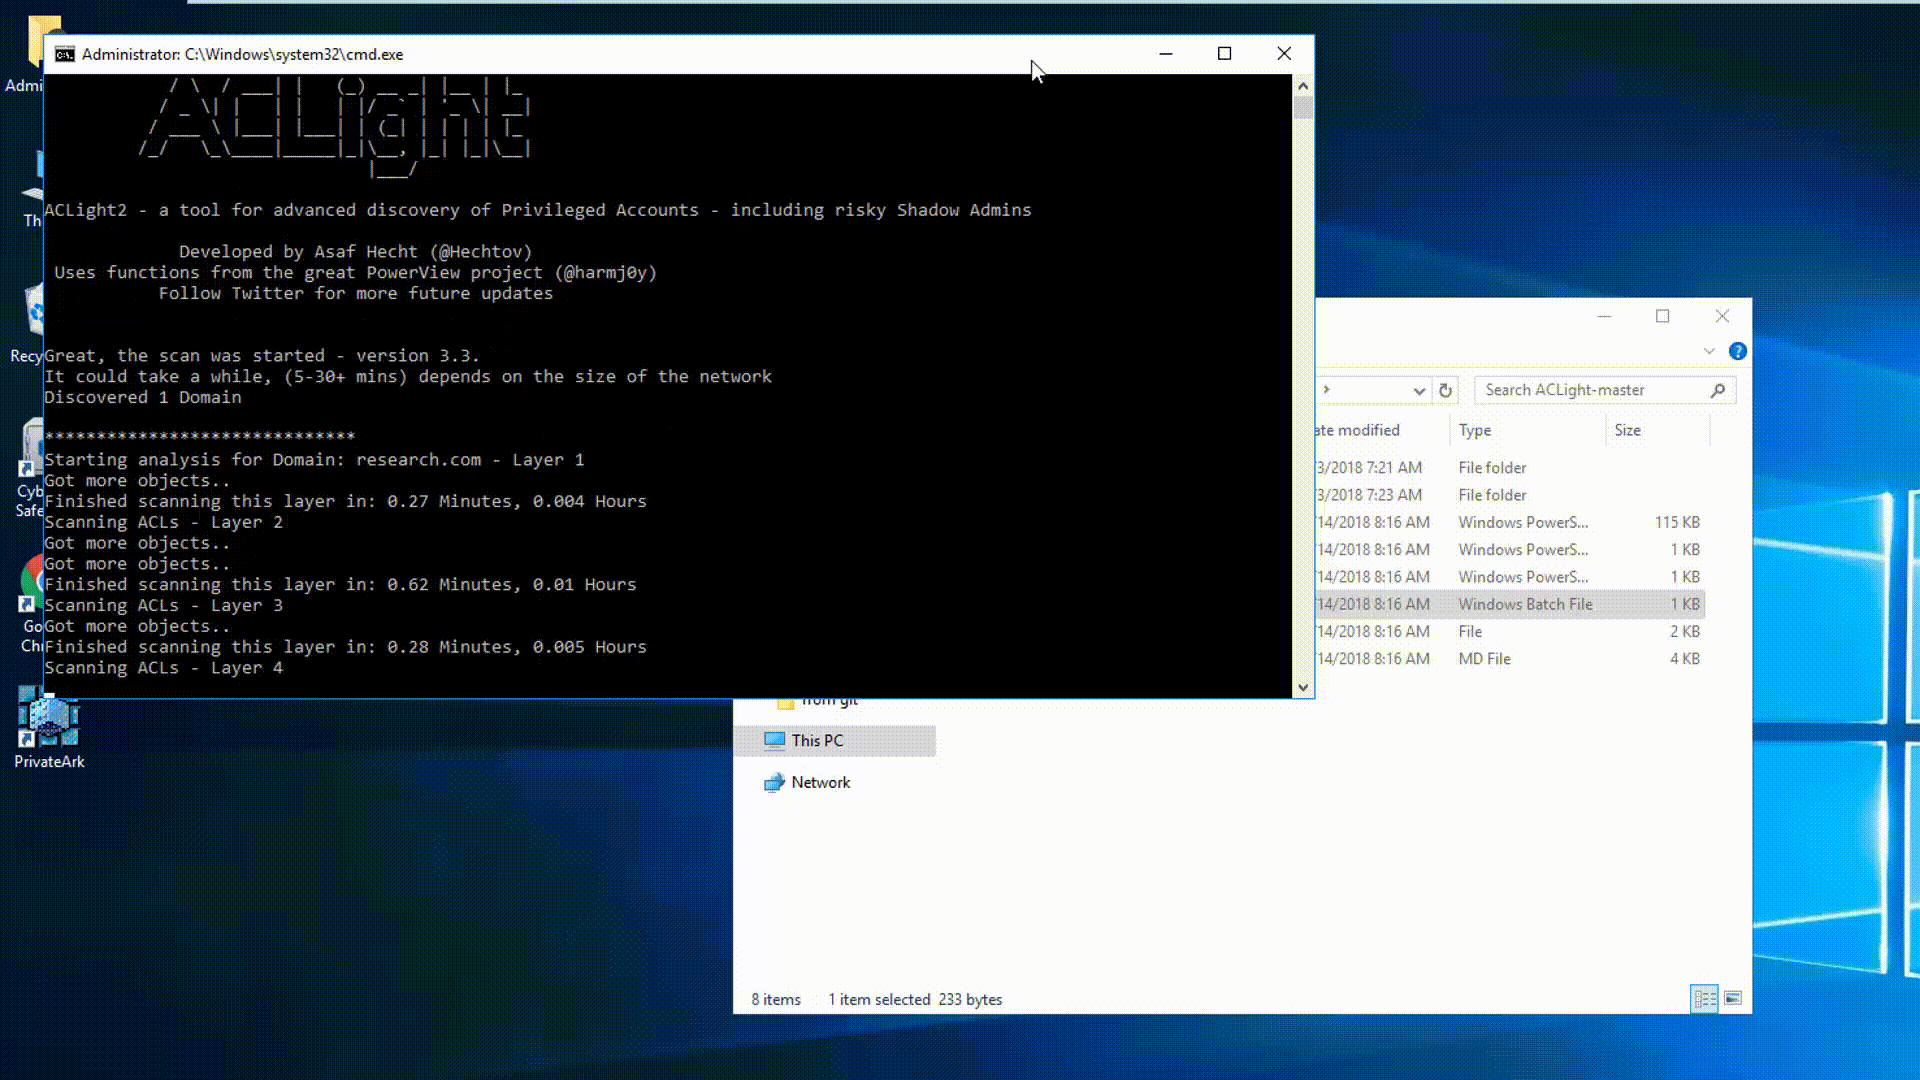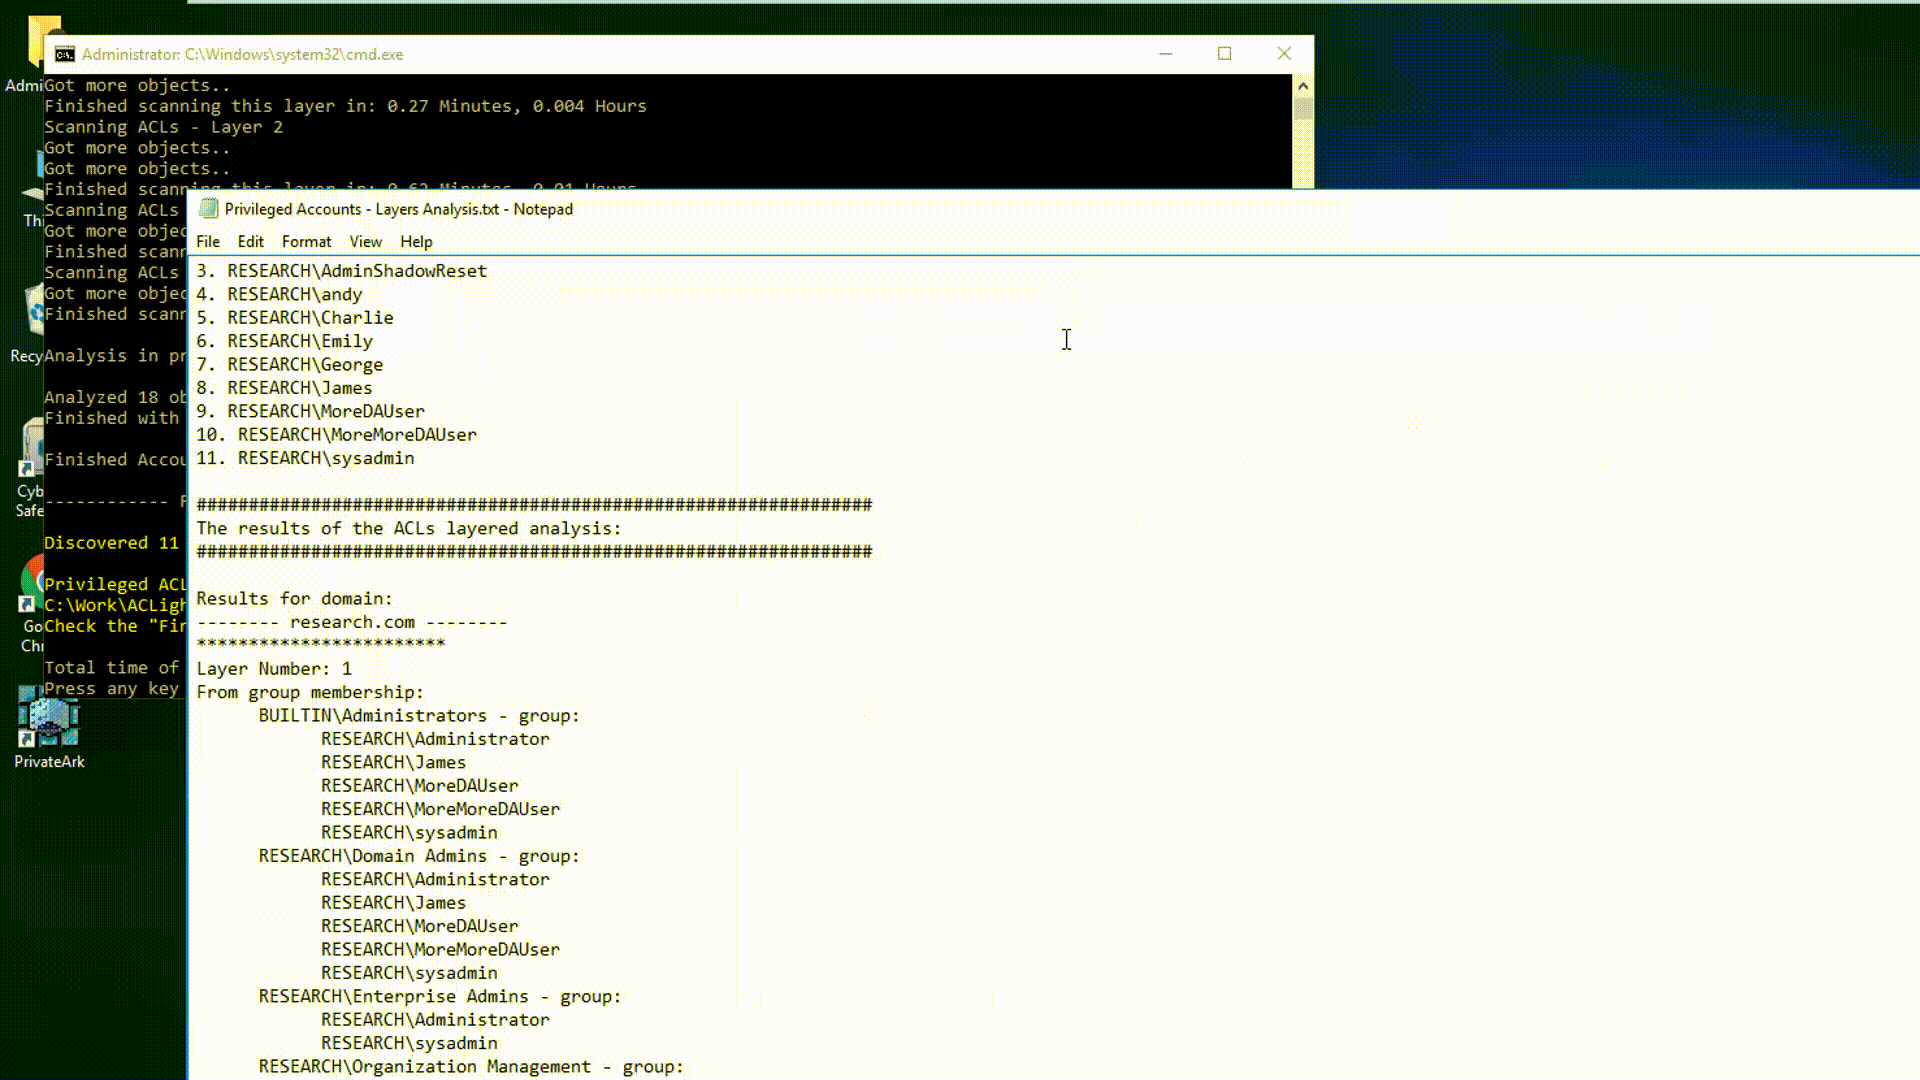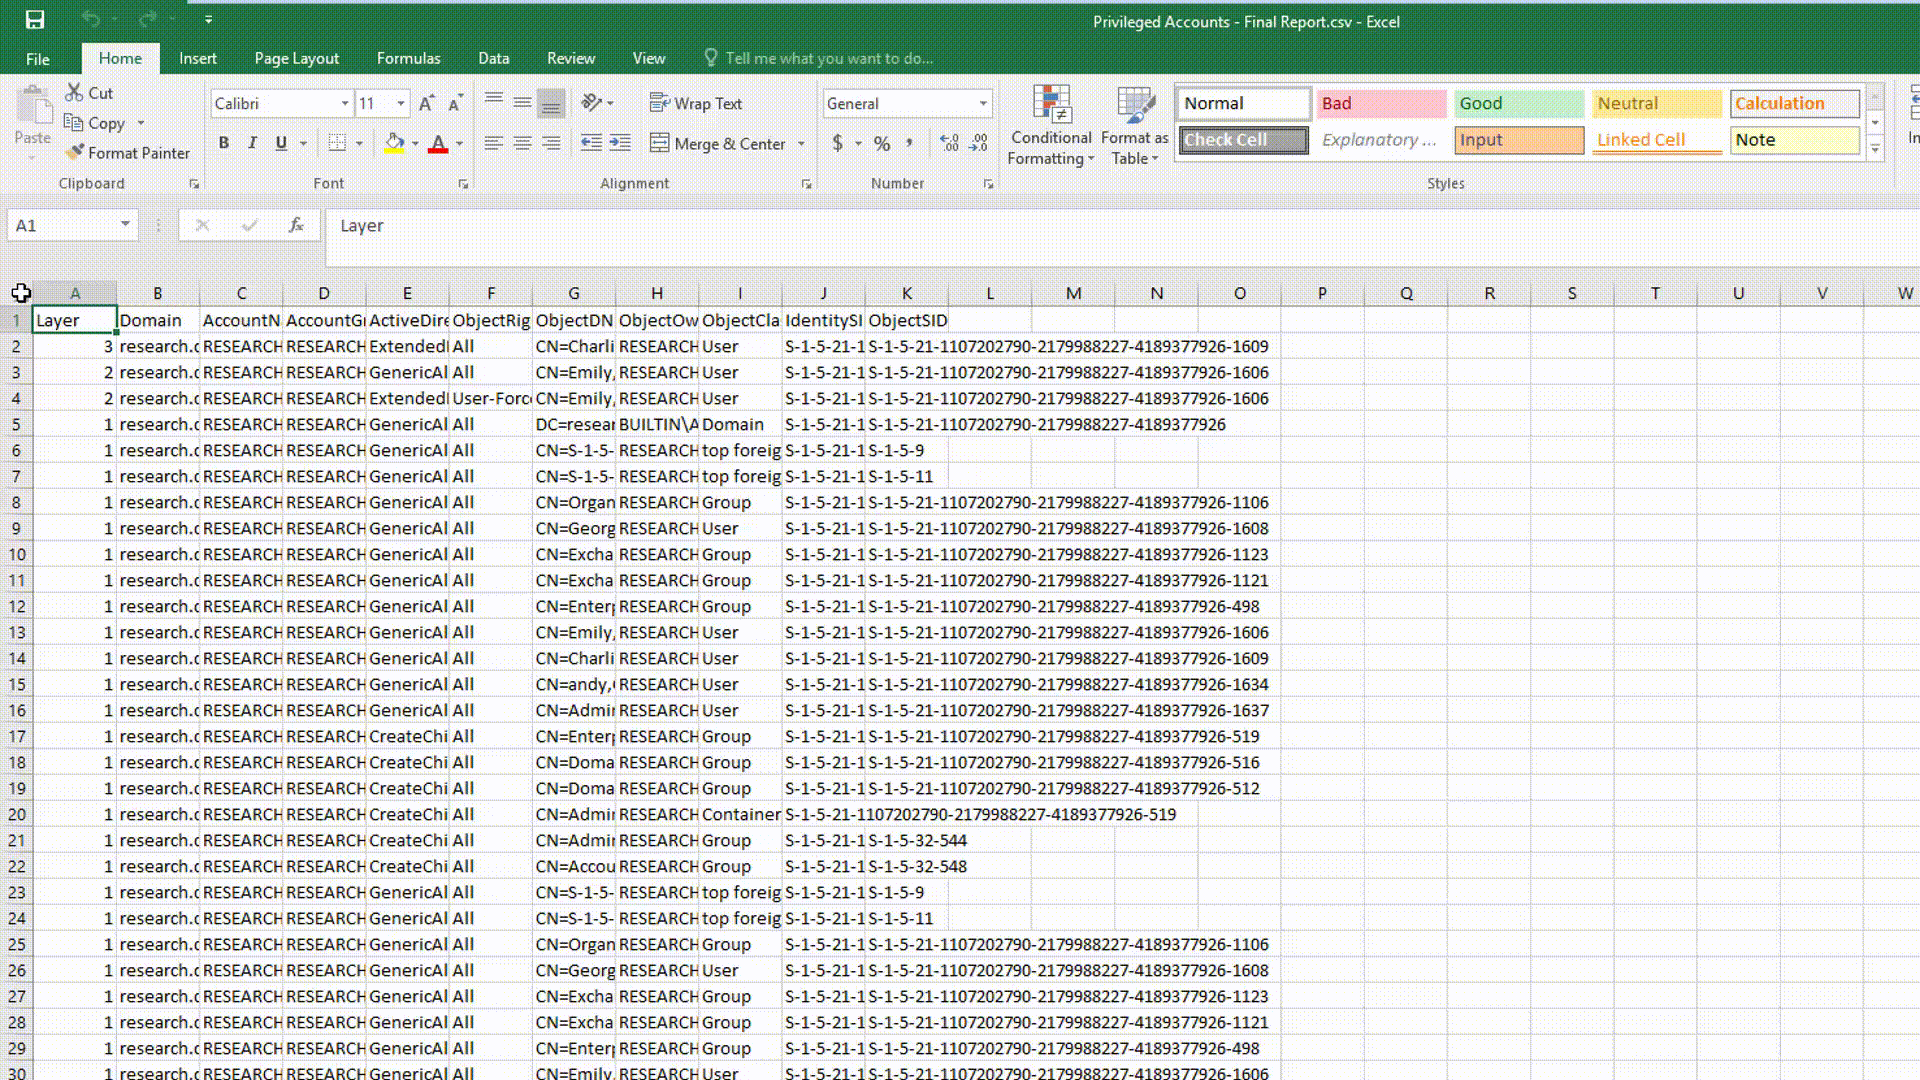 cyberark/aclight
Uno script per la scoperta avanzata di Account Privilegiati - include Shadow Admins
 notmedic/netntlmtosilverticket
SpoolSample -> Responder con NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 foxglovesec/potato
Exploit di escalation locale dei privilegi su Windows che utilizza lo spoofing NBNS, un proxy WPAD falso e il relay NTLM da HTTP a SMB per ottenere…
 aniqfakhrul/powerview.py
Powerview potenziato
 worawit/cve-2021-3156
Sudo Baron Samedit Exploit
 antoniococo/remotepotato0
Escalation dei privilegi di Windows da utente a Domain Admin.
 hatriot/token-priv
Ricerca sui privilegi dei token








