
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/cyberark/aclight
Escalation di PrivilegiGestione Identità e Accessi (IAM)
GitHubcyberark/aclight

ACLight

Uno script per la scoperta avanzata di Account Privilegiati - include Shadow Admins

Vedi Repository
830147447 anni faRevisionato da Kitploit
Condividi

ACLight

Uno strumento per la scoperta avanzata di Account Privilegiati - inclusi gli Shadow Admin.
ACLight2 è la versione migliorata dello strumento.

Ricerca sugli Shadow Admin

Lo strumento (versione 1) è stato pubblicato come parte della ricerca "Shadow Admins" - maggiori dettagli sugli "Shadow Admin" sono nel post del blog: https://www.cyberark.com/threat-research-blog/shadow-admins-stealthy-accounts-fear

La ricerca è stata anche presentata alla conferenza InfoSecurity di Londra: link alla presentazione

Panoramica

ACLight è uno strumento per scoprire account privilegiati tramite un'analisi avanzata degli ACL (ACL degli oggetti - Liste di Accesso, note anche come DACL\ACE).
Include la scoperta degli Shadow Admin nella rete scansionata.

Lo strumento interroga Active Directory (AD) per gli ACL dei suoi oggetti, quindi filtra e analizza le autorizzazioni sensibili di ciascuno. Il risultato è un elenco degli account più privilegiati nella rete (dal punto di vista degli ACL avanzati dell'AD). Puoi eseguire la scansione con qualsiasi utente normale, anche non privilegiato, perché esegue solo query LDAP legittime in sola lettura verso l'AD.

Esegui lo strumento e controlla il risultato.

Dovresti occuparti di tutti gli account privilegiati che lo strumento scopre per te.
In particolare - occupati degli Shadow Admin - sono account con assegnazioni dirette di ACL sensibili (al contrario di ottenere privilegi come parte dell'appartenenza a gruppi privilegiati conosciuti).

Per scansionare ambienti cloud e scoprire le entità più privilegiate in AWS e Azure, dai un'occhiata al nuovo strumento open source - SkyArk:
https://github.com/cyberark/SkyArk

ACLight2

Questa è ACLight2 - la nuova versione della scansione ACLight. È molto più veloce, ha una nuova architettura di scansione e risultati migliori.
Risolve i problemi di scalabilità e performance della versione precedente.

Inoltre, ACLight2 è basato su una scansione ricorsiva e fornisce un'analisi multilivello degli account privilegiati.
Come primo passo, la scansione inizia costruendo il primo livello di account privilegiati. Sono gli account che hanno privilegi diretti sugli oggetti sensibili del dominio. Poi, come secondo passo, lo strumento continua e scansiona gli ACL su quegli account privilegiati appena scoperti dal livello 1 e costruisce un secondo livello opzionale di nuovi account privilegiati che hanno privilegi sugli account del primo livello. Questo secondo passo è ricorsivo: lo strumento continua a cercare ulteriori livelli di account privilegiati fino a quando tutte le catene di account privilegiati sono state enumerate.

Utilizzo:

Opzione 1:

  • Fai doppio clic su "Execute-ACLight.bat".

Opzione 2:

  • Apri PowerShell (con -ExecutionPolicy Bypass)
  • Vai nella cartella principale "ACLight2"
  • “Import-Module '.\ACLight2.psm1'”
  • “Start-ACLsAnalysis”

Scegli il dominio di destinazione:
Per impostazione predefinita, ACLight scansiona automaticamente tutti i domini della foresta di rete scansionata. Puoi usare il parametro “Domain” se sei interessato a scansionare solo un dominio specifico:

  • Start-ACLsAnalysis -domain "DomainName.com"

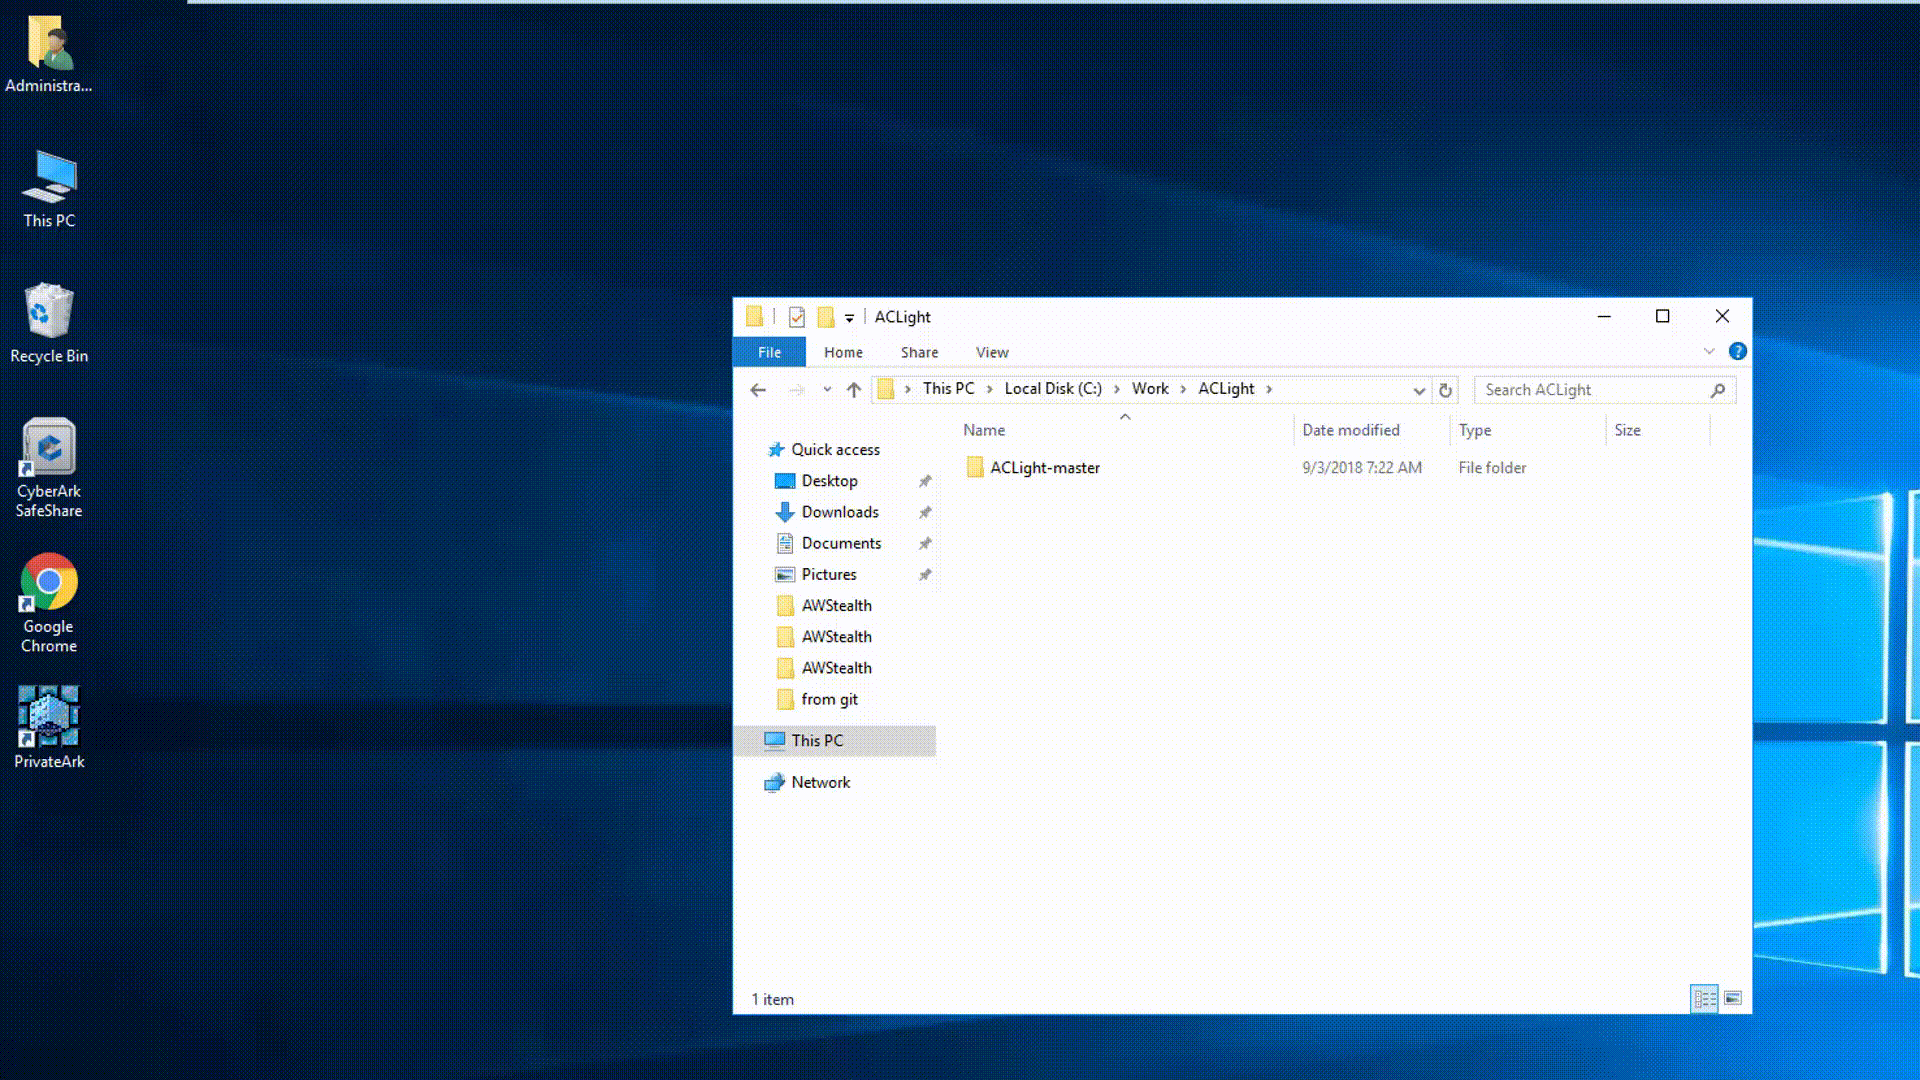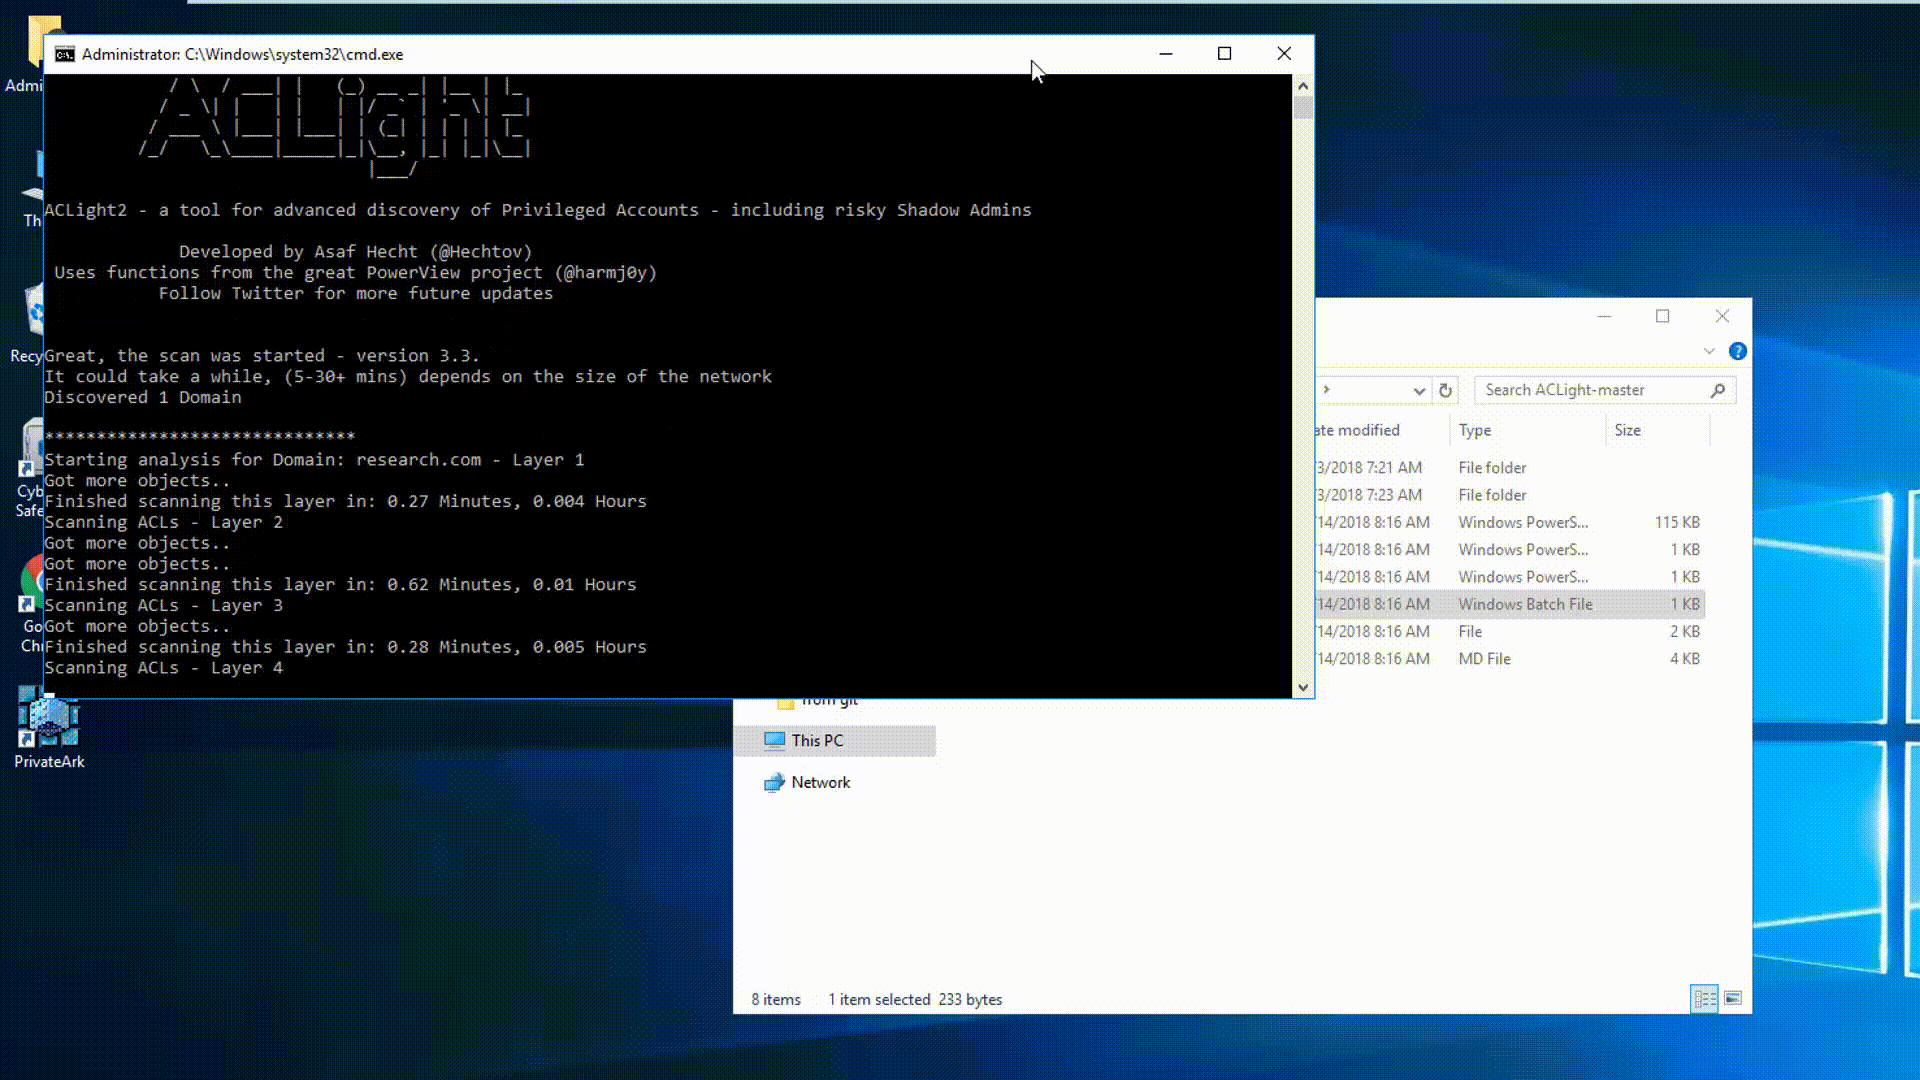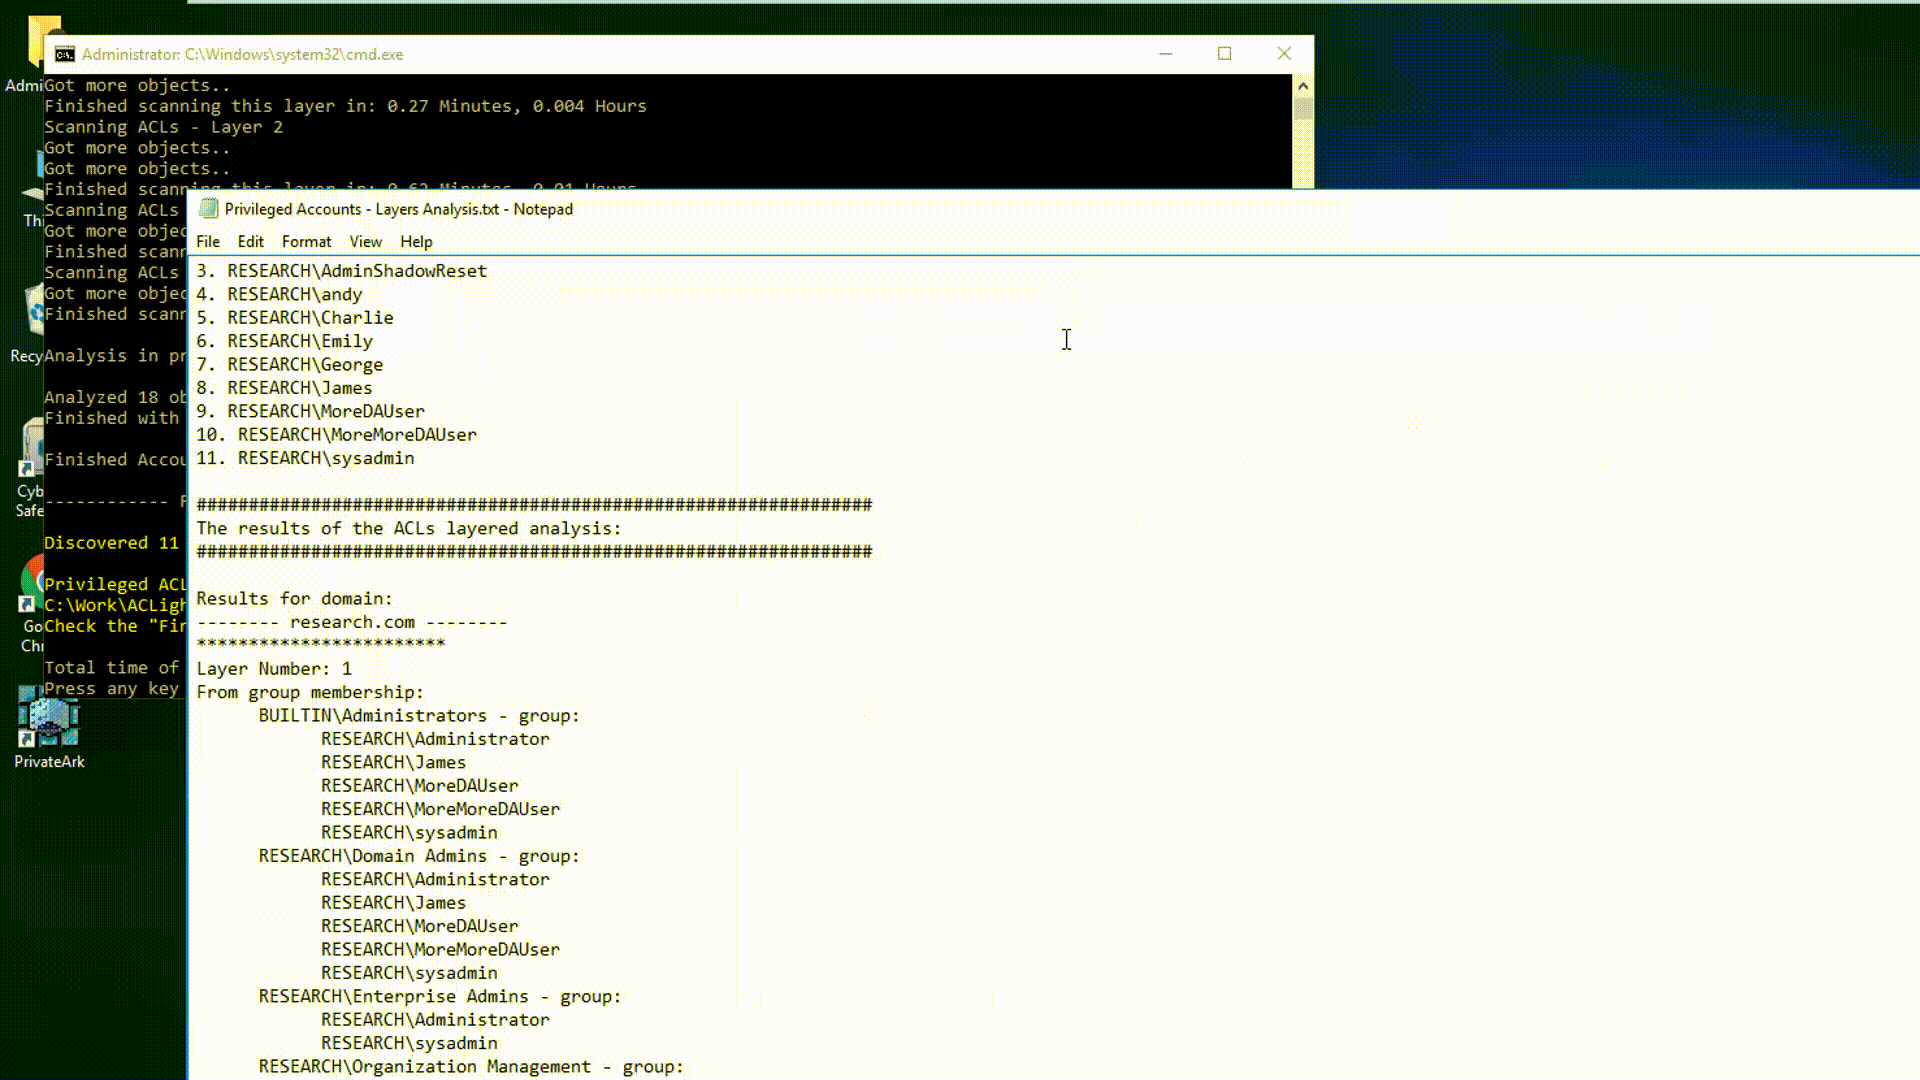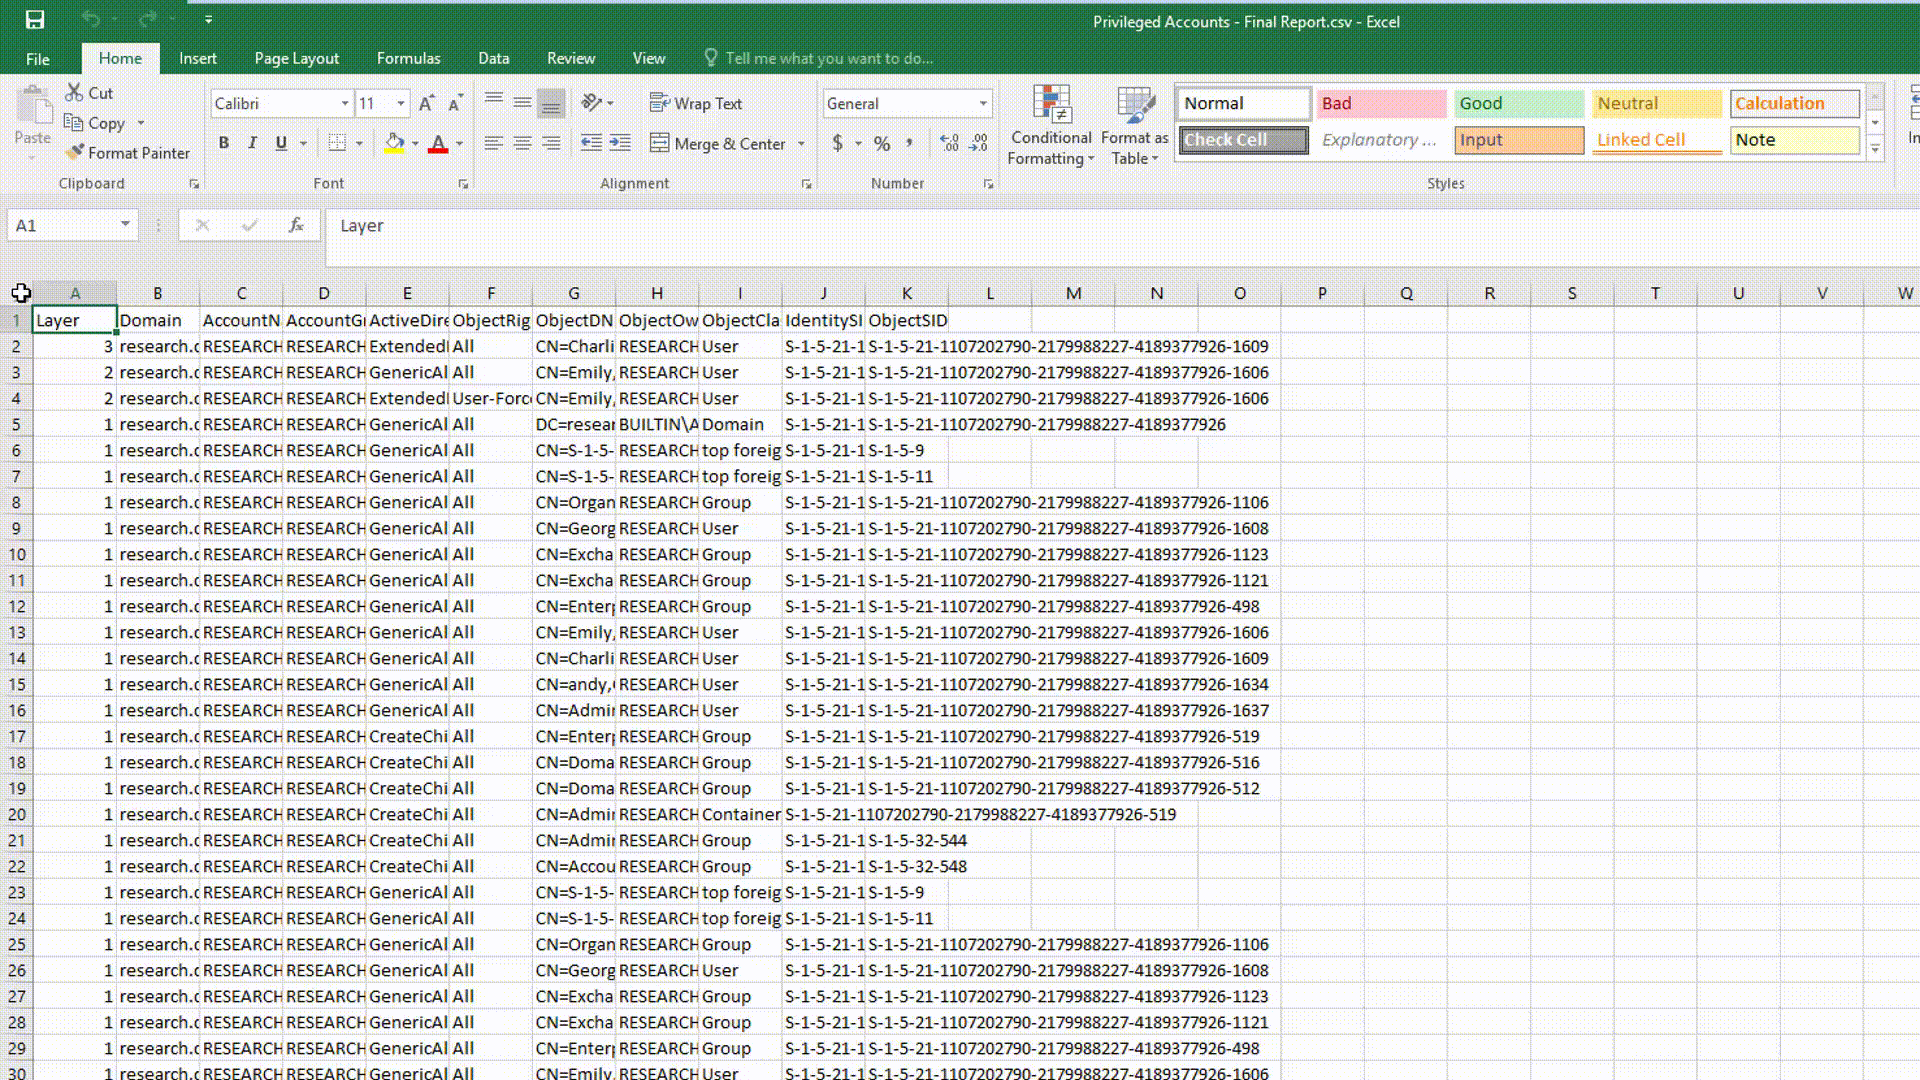
DEMO di ACLight2:
Demo

Lettura dei file dei risultati:

  1. Prima, controlla il riepilogo esecutivo della scansione "Privileged Accounts - Layers Analysis.txt" - È un elenco importante e diretto degli account più privilegiati scoperti nella rete scansionata.
  2. "Privileged Accounts Permissions - Final Report.csv" - Questo è il rapporto riepilogativo finale; in questo file troverai quali sono le esatte autorizzazioni sensibili di ciascun account.
  3. "Privileged Accounts Permissions - Irregular Accounts.csv", simile al rapporto finale ma solo con gli account privilegiati che hanno assegnazione diretta di permessi ACL (non tramite appartenenza a gruppi).

Riferimenti:

Lo strumento utilizza funzioni del progetto open source PowerView di Will Schroeder (@harmj0y) - un grande progetto.

Per ulteriori commenti e domande, puoi contattare Asaf Hecht (@Hechtov) e CyberArk Labs.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





