
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164 è una vulnerabilità critica di mancata autenticazione che colpisce Microsoft SharePoint Server on-premises. Consente ad attaccanti…
 george0papasotiriou/cve-2026-3030-prototype-pollution-in-json-merge-patch
Dimostra la prototype pollution CVE-2026-3030 in una REST API Node.js con JSON merge patch, inclusi un server vulnerabile e uno script di exploit per…
 lazytitan33/cve-2026-67599_clearos_rce
Iniezione di comandi OS cieca autenticata in ClearOS
 nxploited/cve-2026-1937
YayMail <= 4.3.2 - Autorizzazione mancante per Utenti autenticati (Shop Manager+) Aggiornamento arbitrario delle opzioni tramite l'azione AJAX…
 nxploited/cve-2025-4796
Eventin <= 4.0.34 - Escalation dei privilegi autenticata (Contributore+) tramite modifica dell'email utente/compromissione dell'account
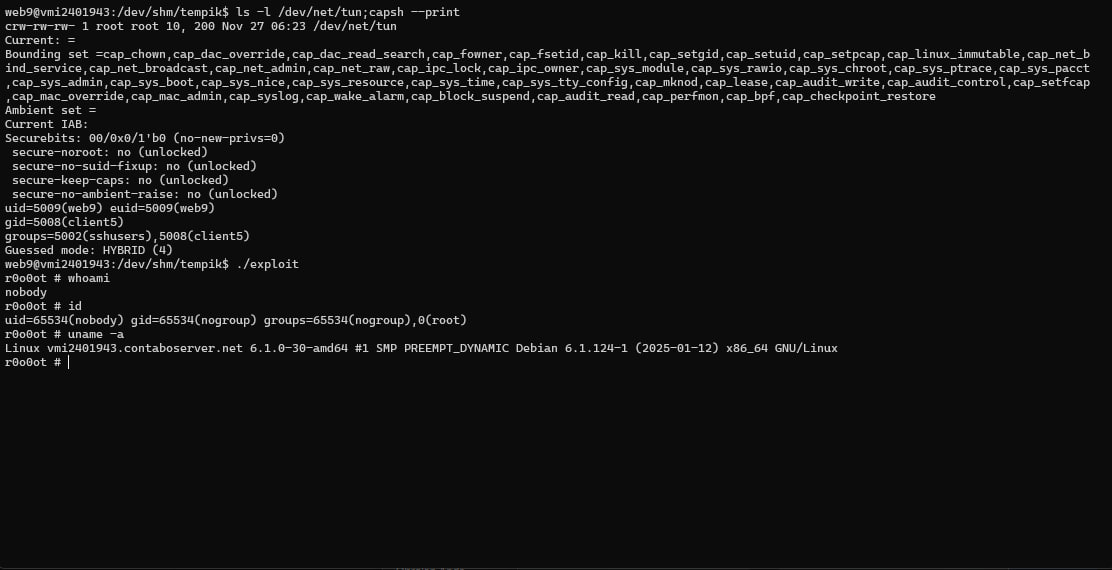 jevil36239/cve-2025-38001
Questo repository contiene una Proof of Concept (PoC) per la vulnerabilità di sicurezza CVE-2025-38001 che colpisce il modulo HFSC del Kernel Linux.…
 fernandocassiodev/cve-2015-1328
Procedura passo-passo per sfruttare CVE-2015-1328 (OverlayFS) per elevare i privilegi da un utente a bassi privilegi a root su Ubuntu 14.04. Include…
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - Autorizzazione mancante per l'aggiornamento arbitrario delle opzioni da parte di utenti autenticati (Subscriber+)
 noah4puppy/cve-2024-21262
Tre diverse riproduzioni, WORKDIR, EXEC & RUNC.
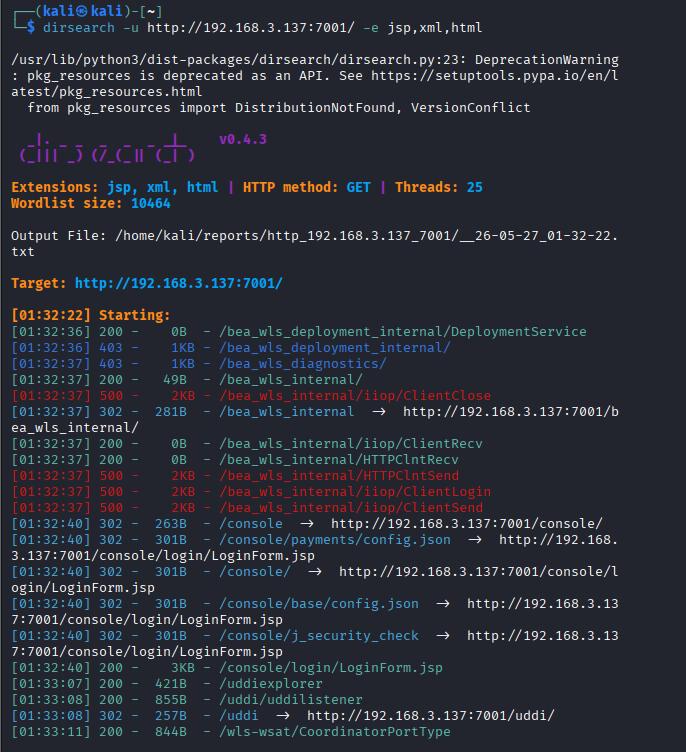 dungsocool/cve-2017-10271
Guida di laboratorio passo-passo per sfruttare CVE-2017-10271 (RCE deserializzazione WebLogic XMLDecoder) con costruzione manuale del payload, bypass…
 devinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2
Laboratorio di penetration testing passo-passo che sfrutta Samba CVE-2007-2447 su Metasploitable 2 usando Metasploit, dimostrando compromissione…
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
VM vulnerabile personalizzata (Ubuntu 14.04) progettata per insegnare il penetration testing multi-stage. Include 10 sfide interconnesse tra…
 suominen/cve-2026-43284
Tracciamento di Dirty Frag (CVE-2026-43284, CVE-2026-43500), la catena LPE di scrittura nella cache delle pagine xfrm-ESP e RxRPC
 selectel/mks-copy-fail-mitigation
DaemonSet con implementazione di una misura temporanea per mitigare la vulnerabilità Copy Fail (CVE-2026-31431)
 sanupl/vehicle-service-management-system-multiple-privilege-escalation-leads-to-crud-operations
CVE-2021-46075 - Esiste una vulnerabilità di escalation dei privilegi in Sourcecodester Vehicle Service Management System 1.0. Gli utenti con account…
 radoi-teodor/cve-2023-21768-dse-bypass
Exploit del kernel Windows per CVE-2023-21768 che bypassa il Driver Signature Enforcement (DSE) per caricare driver non firmati, consentendo…
 mexeck88/csrf-via-stored-xss-for-privesc
Chamilo-LMS (v2.0) CVE-2025-26153
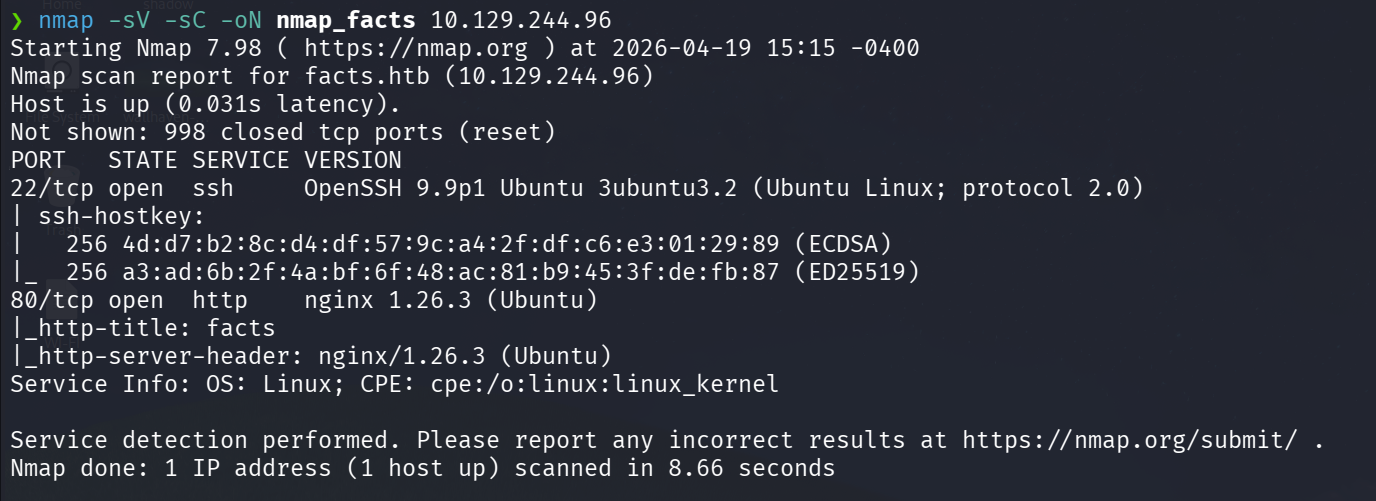 mattiapertusati/htb-facts
HackTheBox — Facts (Facile/Linux) | CVE-2025-2304 + AWS S3 + Chiave SSH + Facter PrivEsc








