
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit
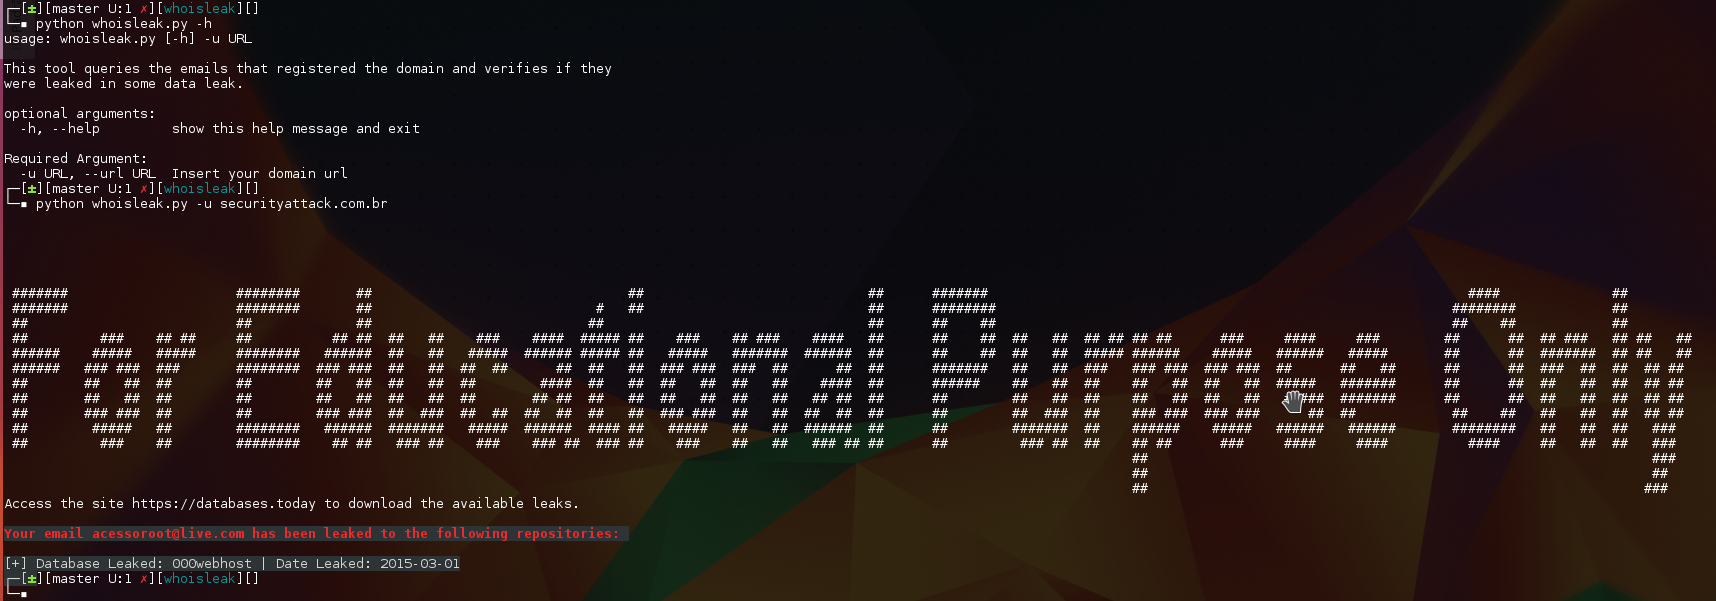
 warflop/whoisleak
Questo strumento interroga le email che hanno registrato il dominio e verifica se sono state esposte in qualche data leak.
 pwardle/not-a-mused
Proof-of-concept che sfrutta un'impostazione non documentata dell'endpoint di dettatura di Muse, consentendo a un processo locale non privilegiato di…
 mrschyte/pentestkoala
Server dropbear modificato che agisce come client e consente l'accesso senza autenticazione.
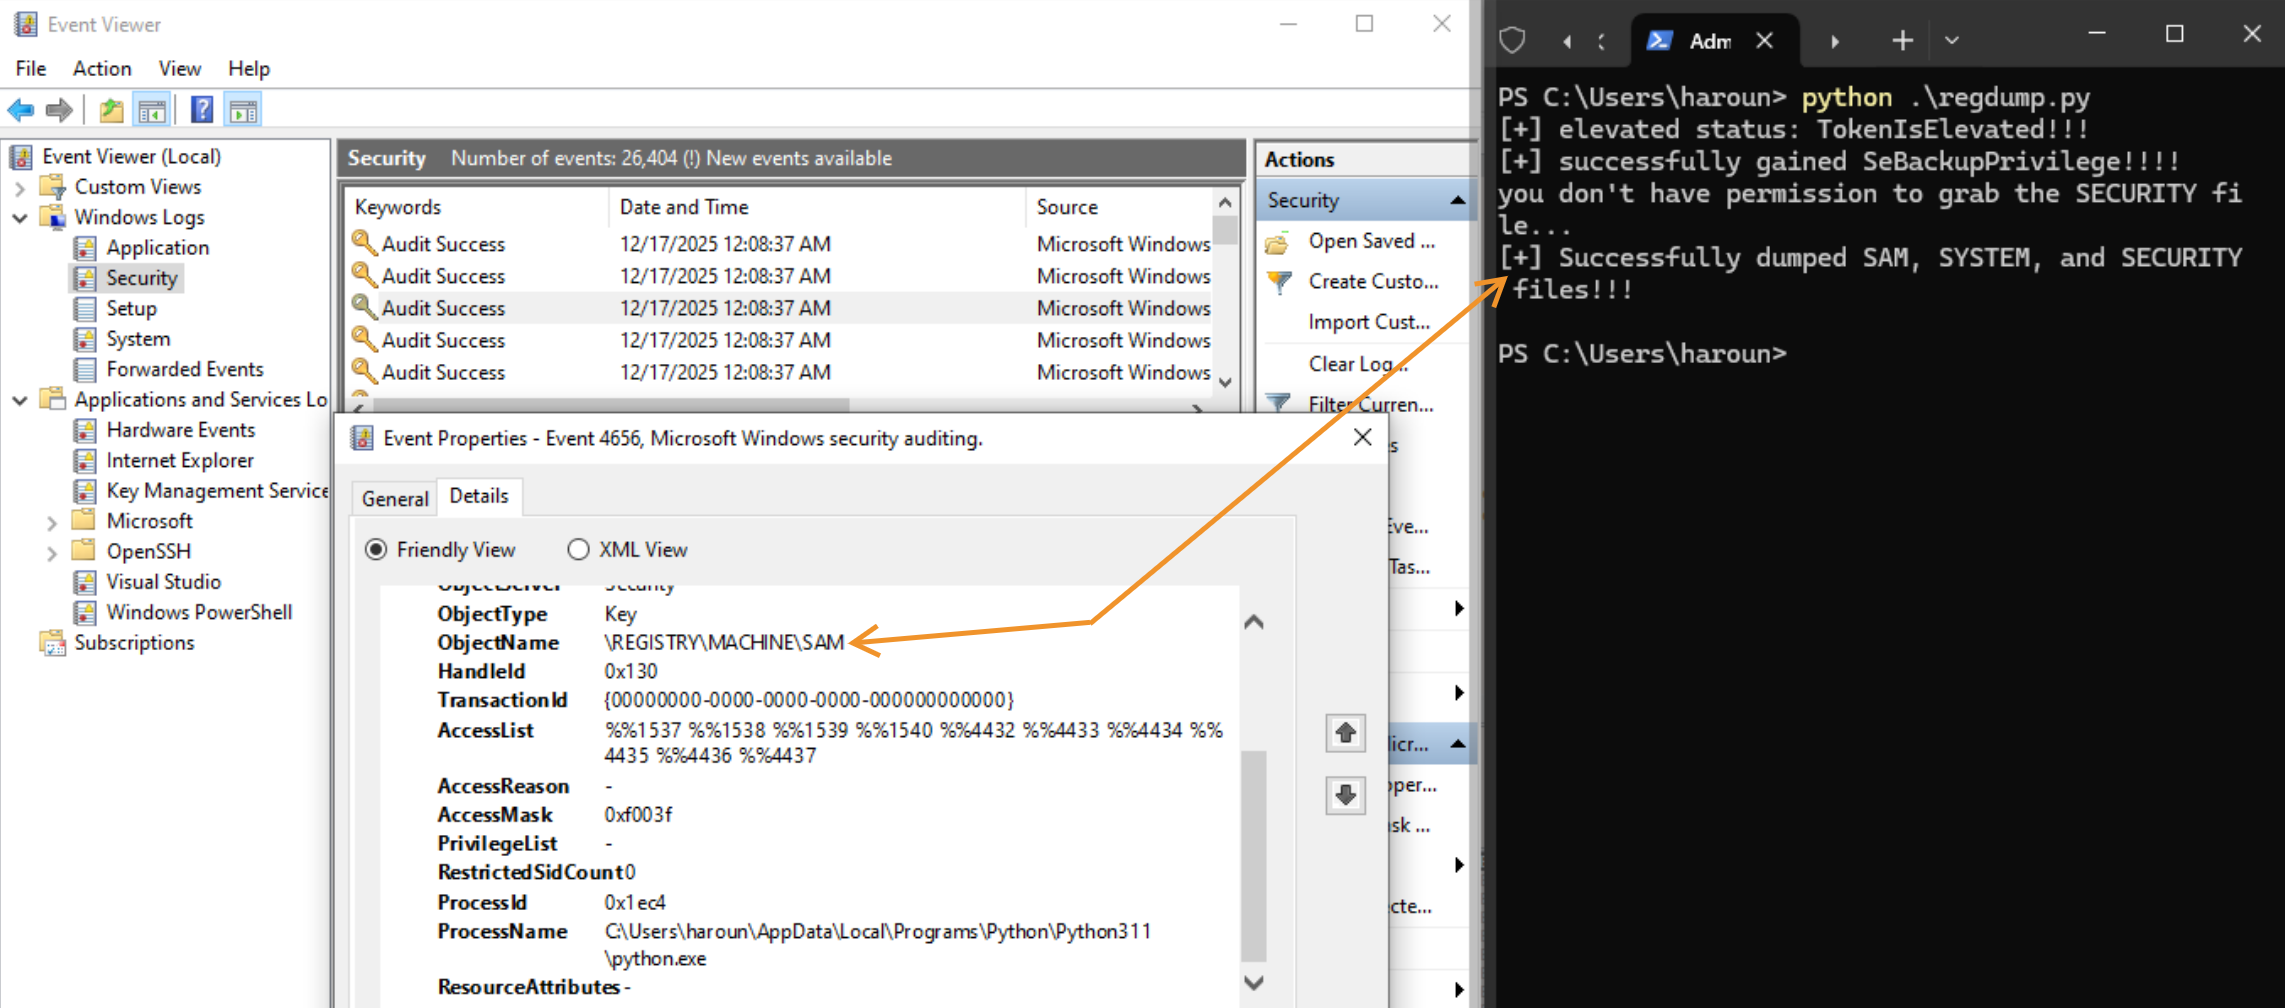 almounah/silph
Strumento Stealthy In-Memory Local Password Harvester (SILPH): dump di LSA, SAM e DCC2 con indirect syscall
 elnerd/get-netntlm
Modulo PowerShell per ottenere l'hash NetNTLMv2 dell'utente corrente
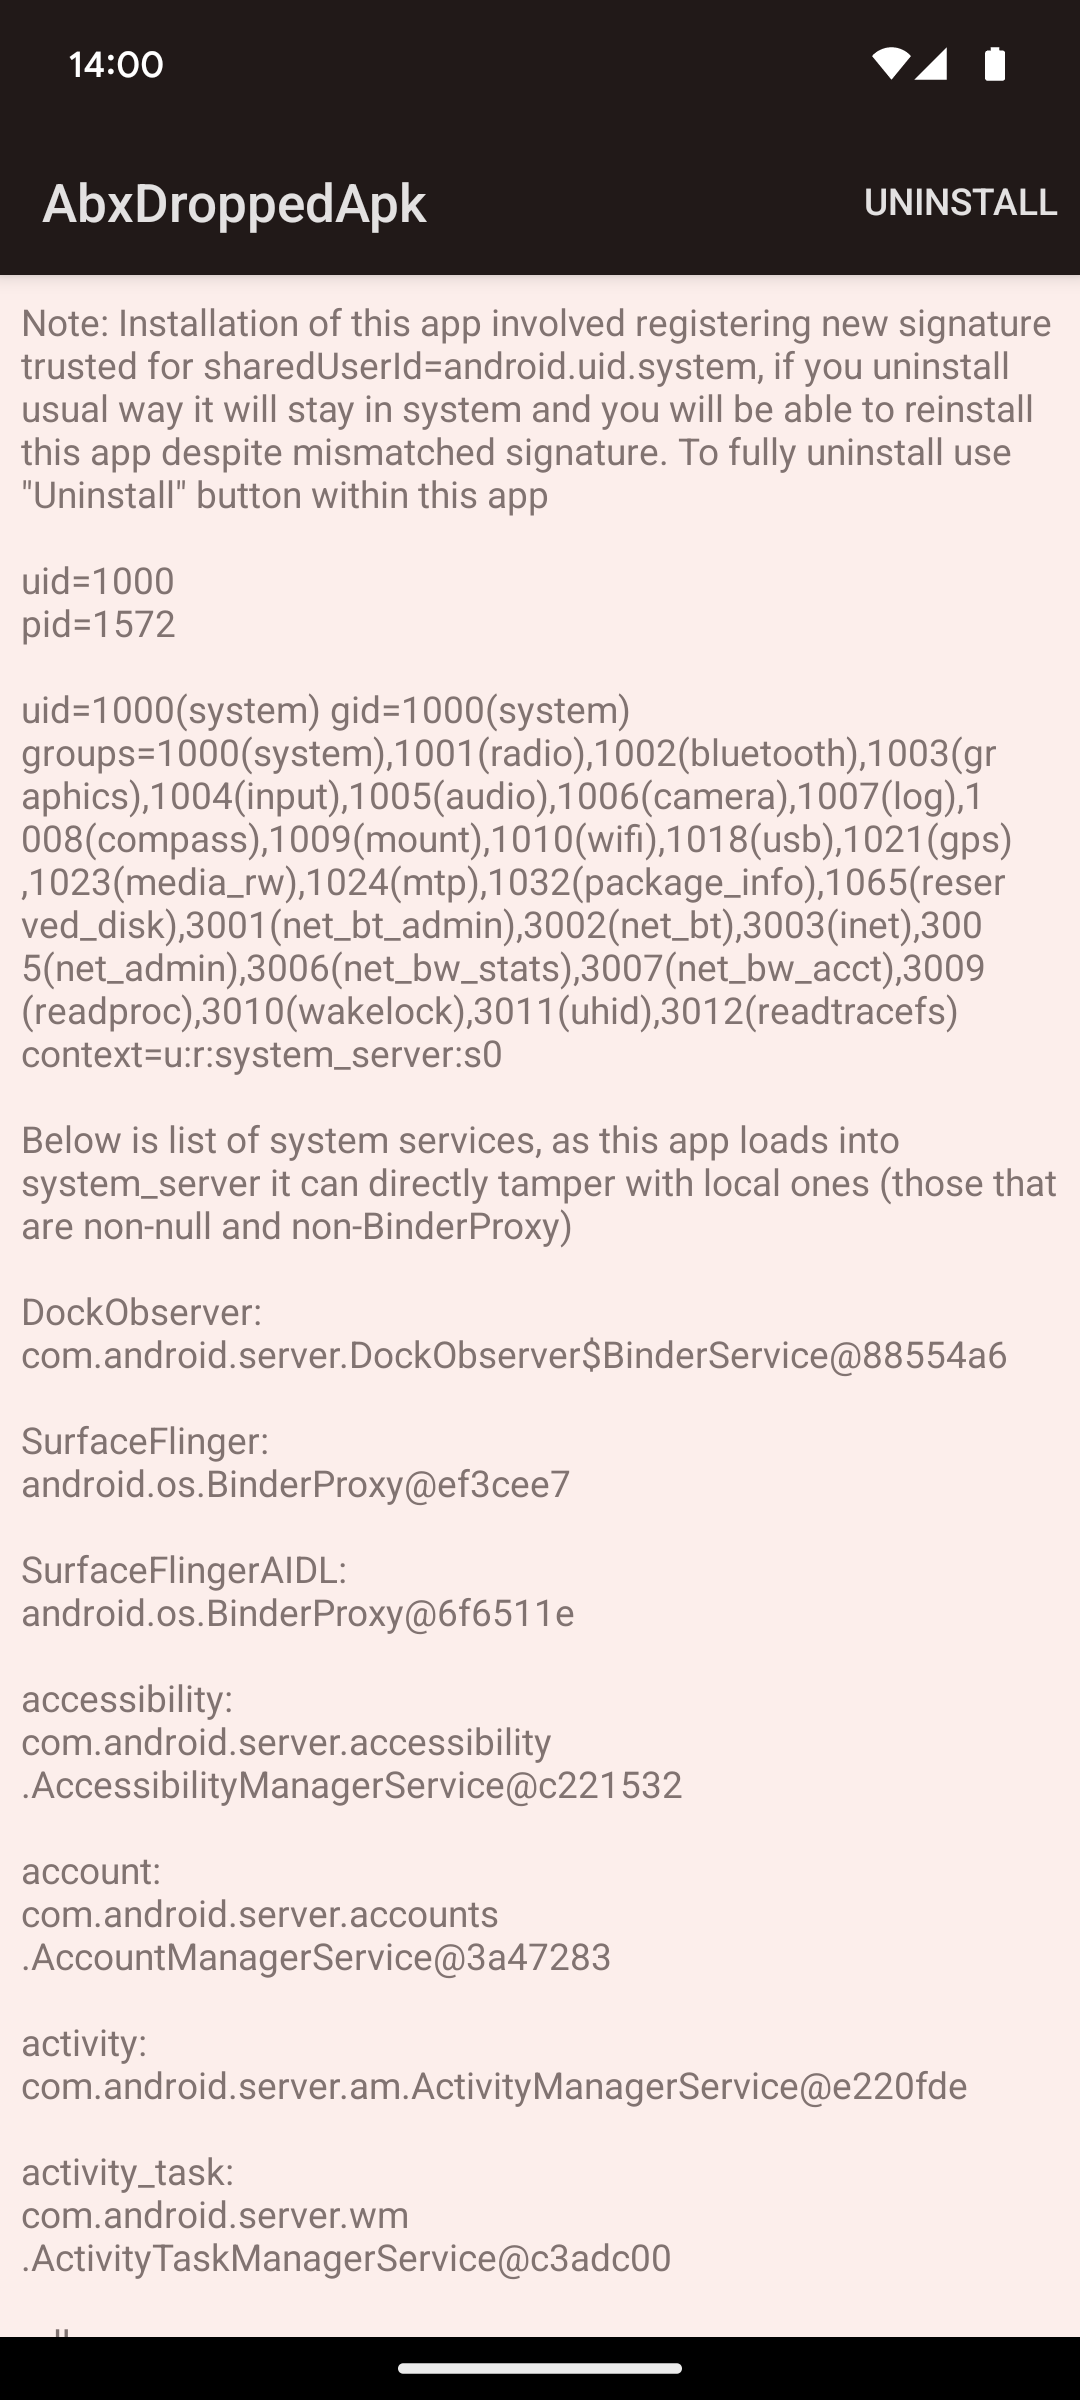 michalbednarski/abxoverflow
Writeup ed exploit per CVE-2024-34740, overflow di intero in BinaryXmlSerializer di Android che porta a scrittura di file su system_server e poi a…
 al1ex/cve-2022-0847
CVE-2022-0847
 nccgroup/ncloader
Un'utilità di dll injection in grado di operare in session-0
 rasta-mouse/libtp
Libreria Crystal Palace per inoltrare le chiamate Nt API tramite il Threadpool
 bsysop/servicenow
Esegue la scansione delle istanze ServiceNow alla ricerca di misconfigurazioni del plugin widget-simple-list che espongono dati tramite l'API,…
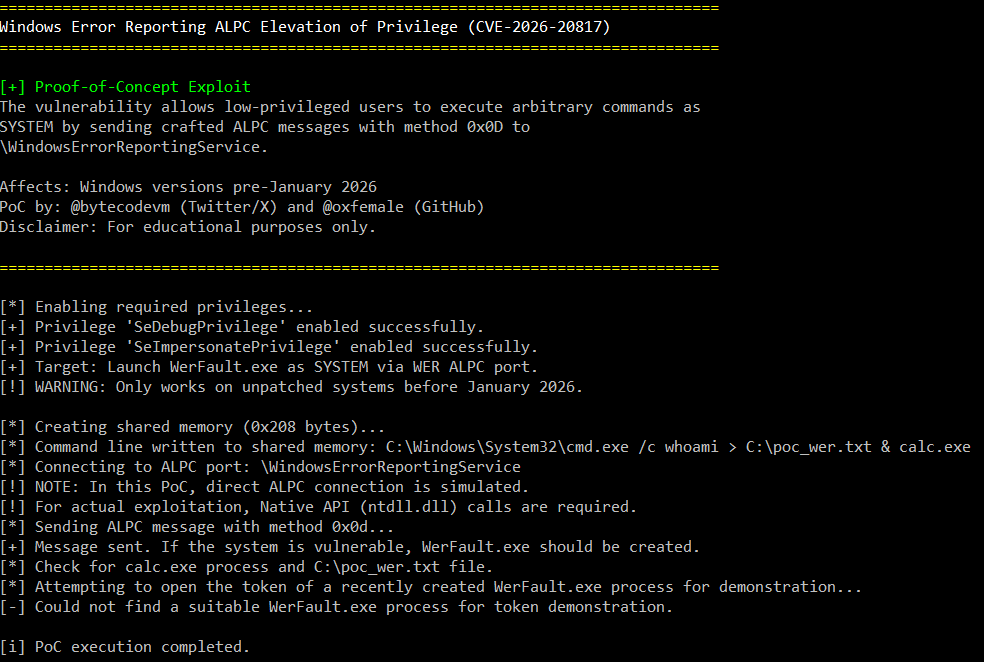 oxfemale/cve-2026-20817
Proof-of-concept exploit per CVE-2026-20817, un'escalation dei privilegi locali in Windows Error Reporting (WER) tramite ALPC, che consente agli…
 jbaines-r7/cisco_asa_research
Ricerca sulla sicurezza del software Cisco ASA e ASDM
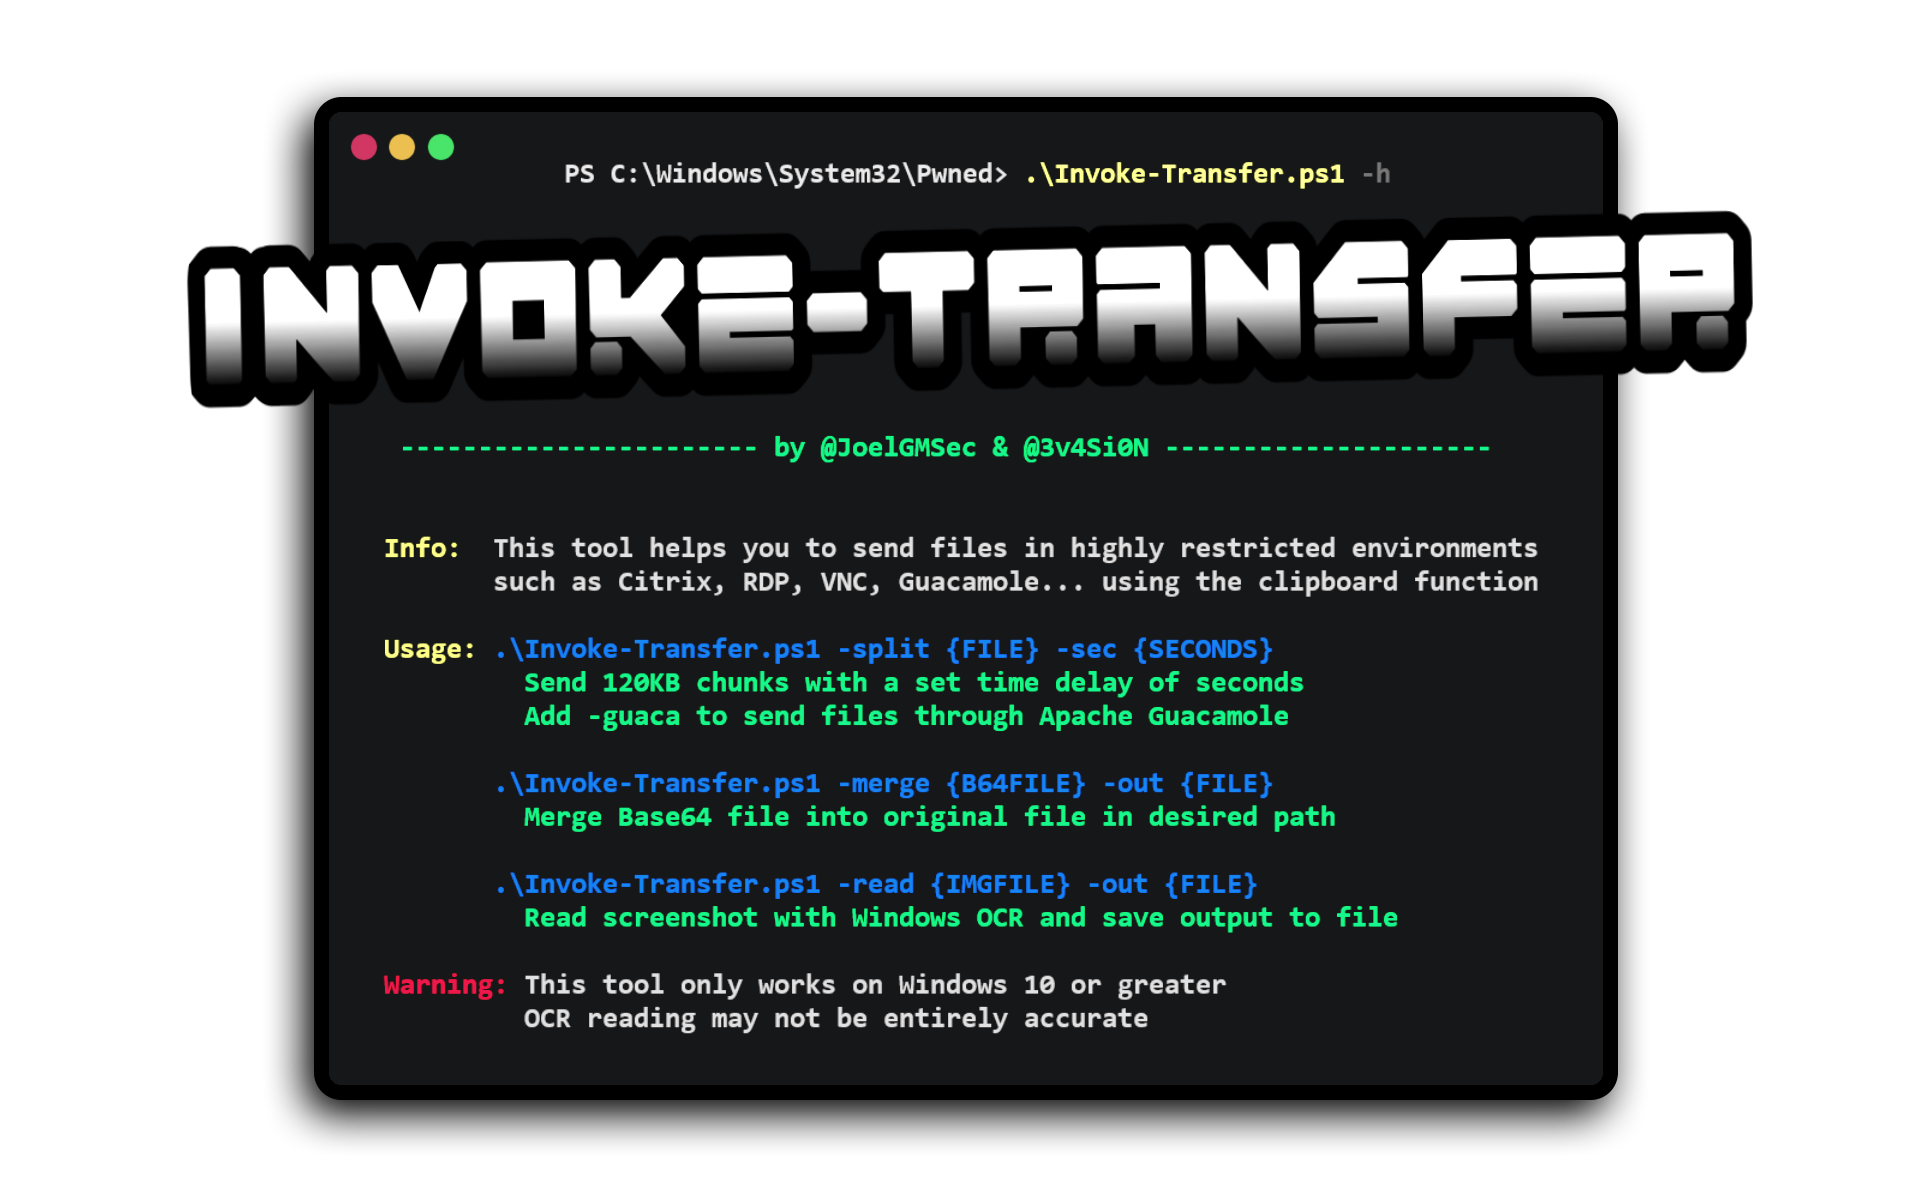 joelgmsec/invoke-transfer
Strumento PowerShell per trasferire file in ambienti ristretti (Citrix, RDP, VNC, Guacamole) tramite clipboard, blocchi Base64, sequenze di tasti o…
 tasooshi/exfilkit
Utilità di esfiltrazione dati per testare le capacità di rilevamento
 mwsrc/betterrat
Better trojan di accesso remoto
 haidang-infosec/phantom-grid
Un sistema di difesa attiva basato su eBPF che trasforma il tuo server Linux in un honeypot ingannevole. Include reindirizzamento trasparente del…
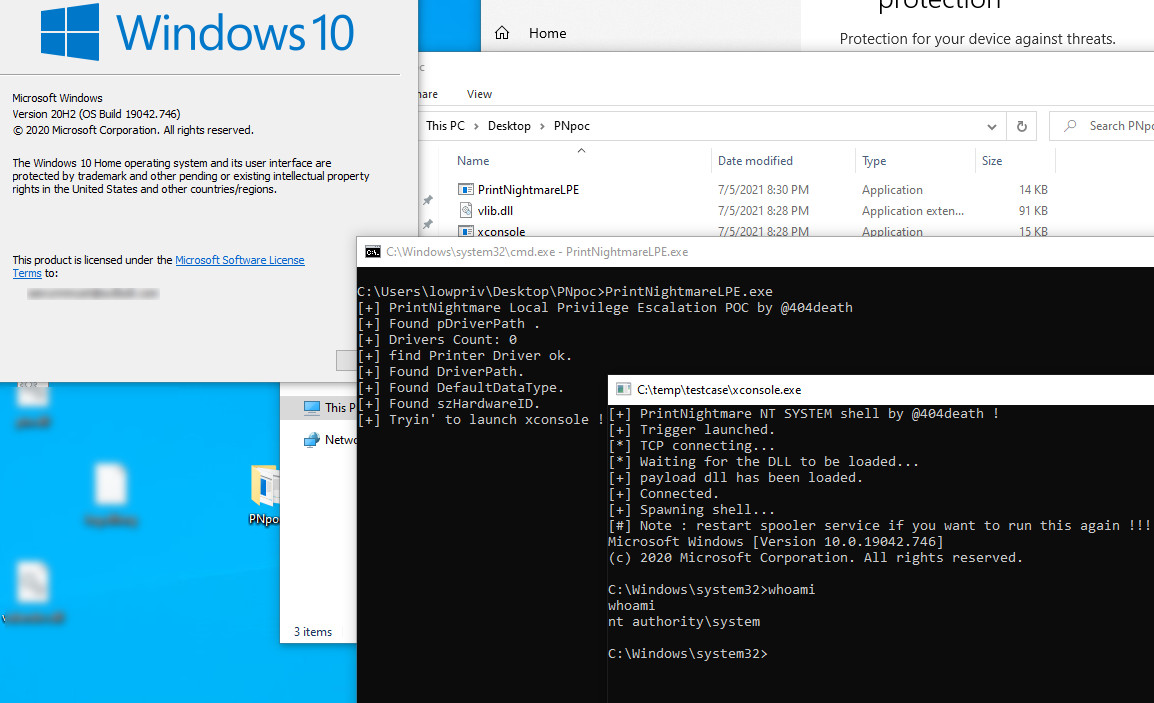 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 frkngksl/silentnimvest
Implementazione in Nim del metodo di estrazione delle credenziali di sud0Ru dagli hive SAM/SECURITY (noto come SilentHarvest)








