
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit

 cdk-team/cdk
📦 Rendi più facile il test di sicurezza di K8s, Docker e Containerd.
 aydinnyunus/keylogger
Ottieni input da tastiera, mouse, screenshot e microfono dal computer target e inviali alla tua email.
 k8gege/ladon
Ladon, scanner di penetration testing per reti interne su larga scala, plugin per PowerShell e Cobalt Strike, caricamento in memoria, scansione senza…
 ly4k/certipy
Strumento per l'enumerazione e l'abuso dei servizi di certificazione di Active Directory
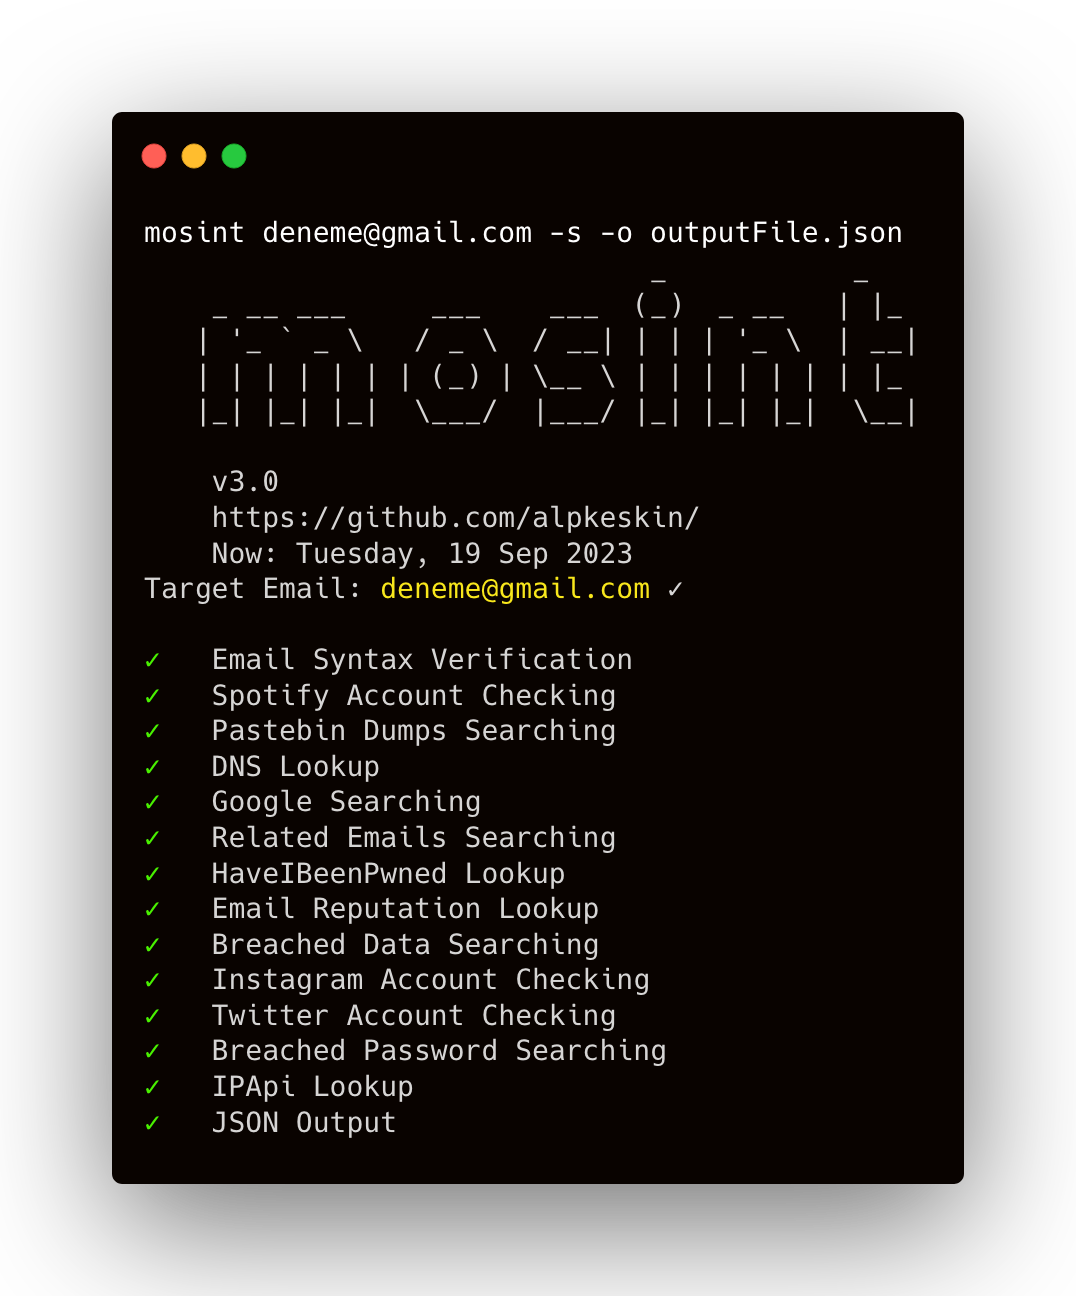 alpkeskin/mosint
Strumento OSINT automatizzato per email che verifica gli indirizzi email, controlla violazioni dei dati e fughe di password, trova email/domini…
 netspi/powerupsql
PowerUpSQL: Un Toolkit PowerShell per Attaccare SQL Server
 netspi/microburst
Una raccolta di script per valutare la sicurezza di Microsoft Azure.
 byt3bl33d3r/offensivenim
I miei esperimenti nell'armamento di Nim (https://nim-lang.org/)
 voorivex/pentest-guide
Guida ai test di penetrazione basata su OWASP inclusi casi di test, risorse ed esempi.
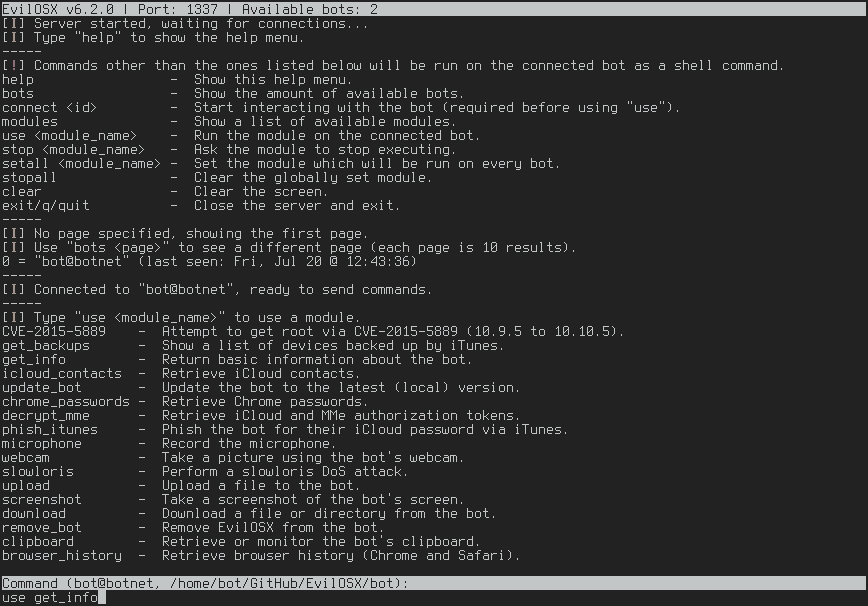 marten4n6/evilosx
Un maligno RAT (Remote Administration Tool) per macOS / OS X.
 designativedave/androrat
Strumento di amministrazione remota per dispositivi Android
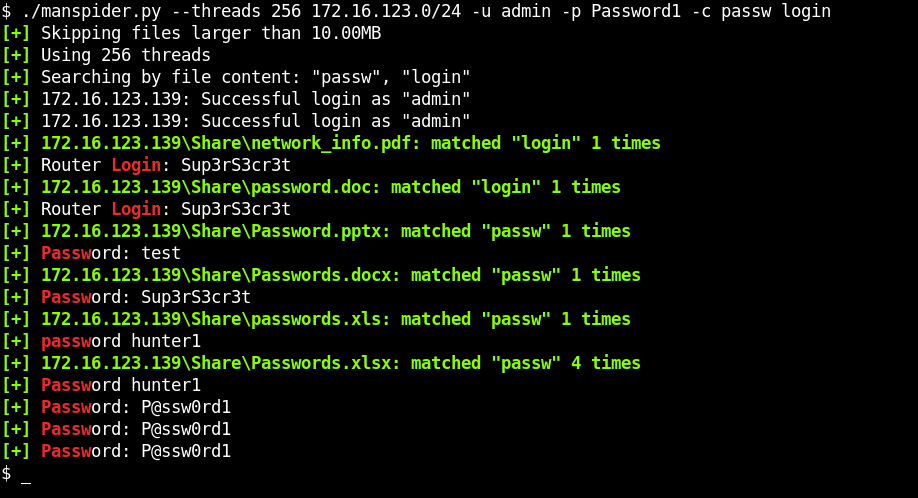 blacklanternsecurity/manspider
Scansiona intere reti per file interessanti presenti su condivisioni SMB. Cerca nei nomi dei file o nel contenuto - regex supportate!
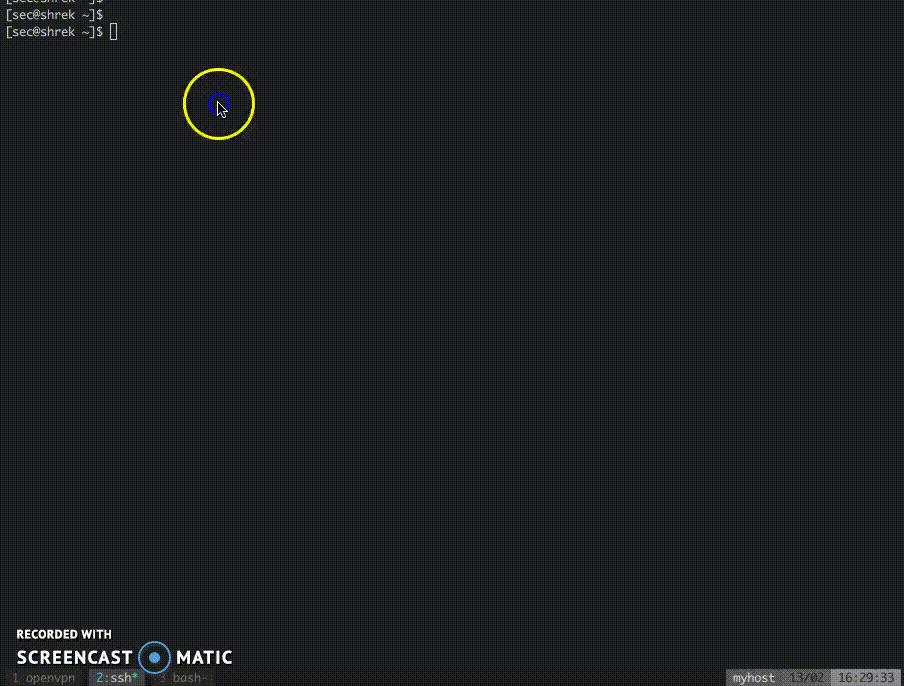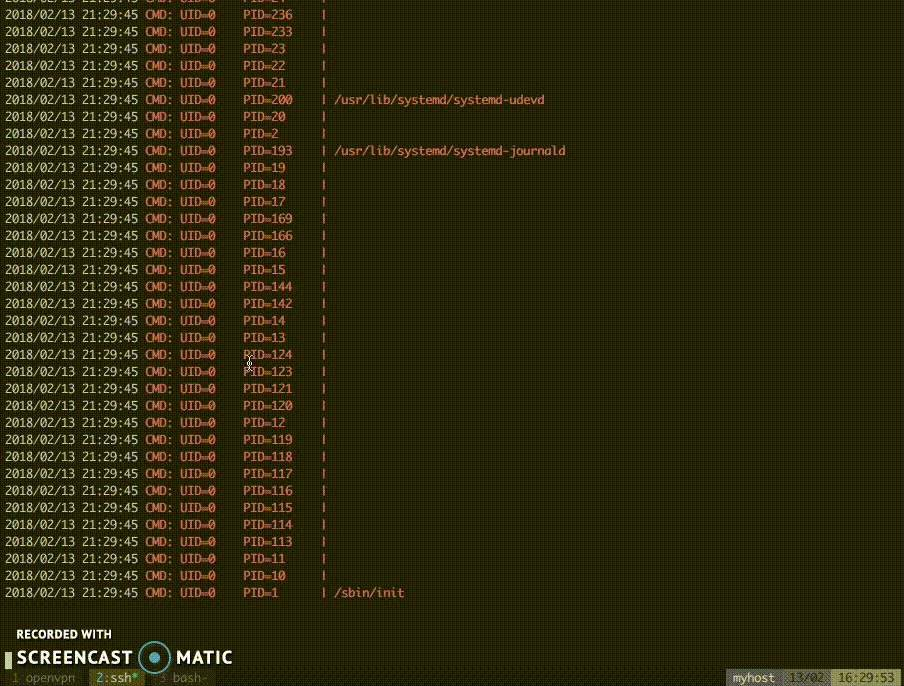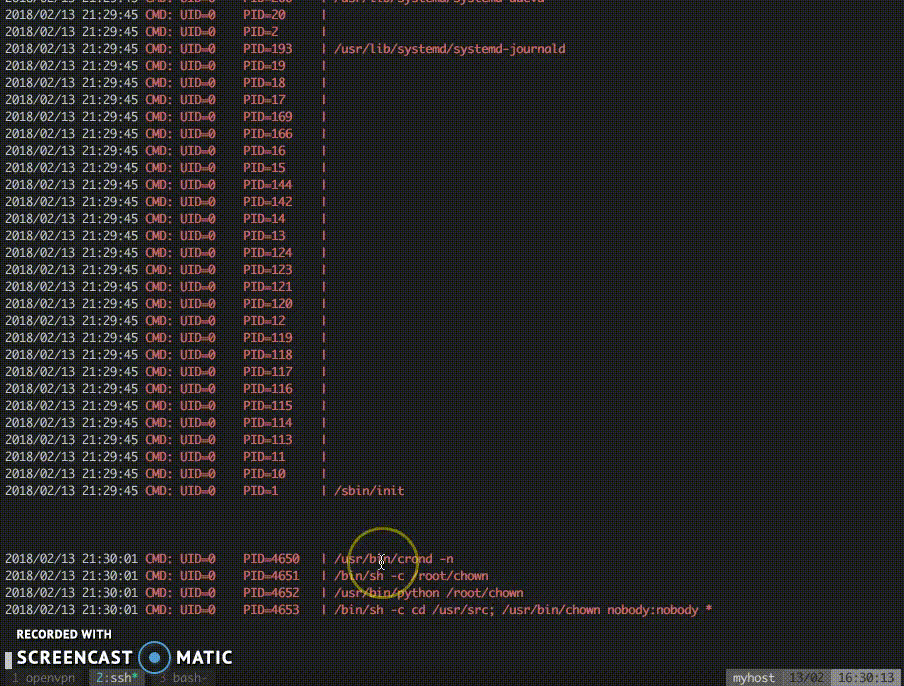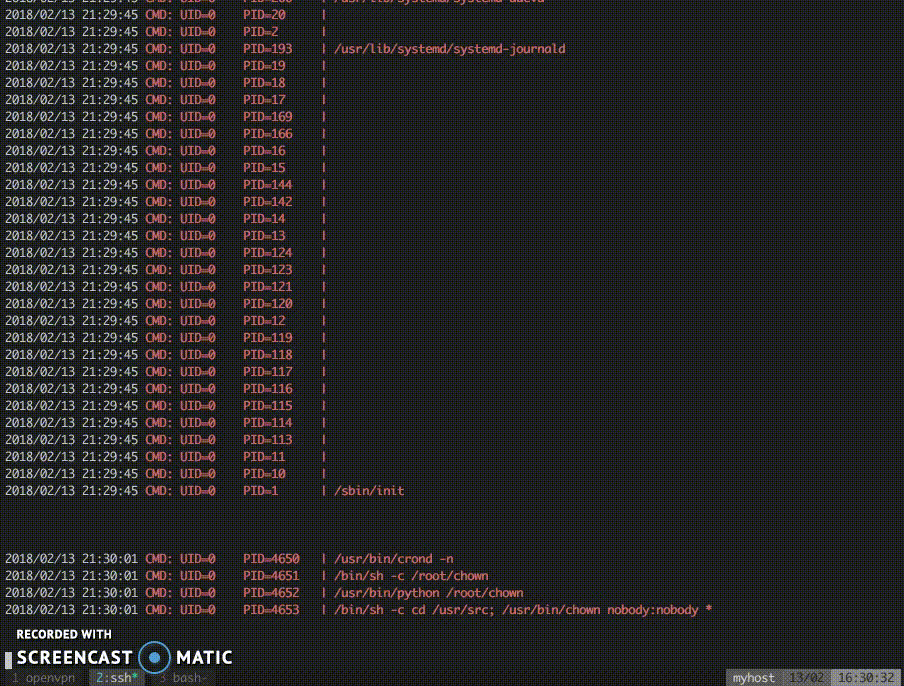 dominicbreuker/pspy
Monitorare i processi Linux senza permessi di root
 thewover/donut
Genera shellcode indipendente dalla posizione per x86, x64 o AMD64+x86 che carica assembly .NET, file PE e altri payload Windows dalla memoria e li…
 r4j0x00/exploits
Raccolta di exploit proof-of-concept mirati a LPE del kernel Linux, overflow heap di sudo e vulnerabilità di scrittura OOB in Chrome V8 per test di…
 monoxgas/srdi
Implementazione in shellcode di Reflective DLL Injection. Converte DLL in shellcode indipendente dalla posizione.
 byt3bl33d3r/silenttrinity
Un agente di post-sfruttamento asincrono e collaborativo basato su Python e il DLR di .NET
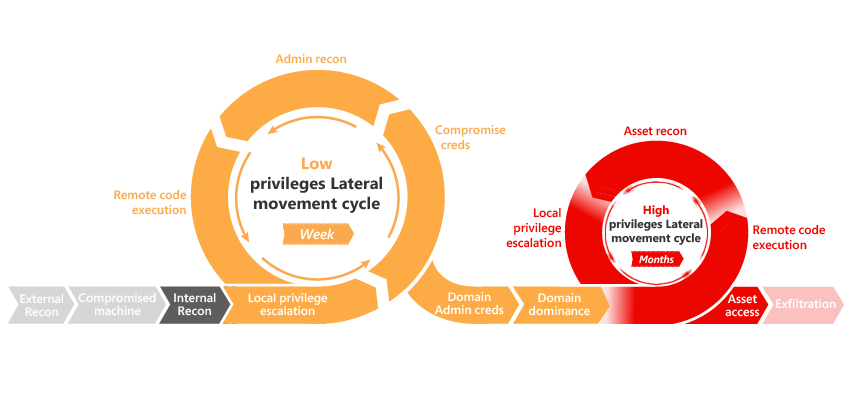 integration-it/active-directory-exploitation-cheat-sheet
Un cheat sheet che contiene i comuni metodi di enumerazione e attacco per Windows Active Directory.







