
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit

 safebuffer/pe-linux
Strumento di auditing per l'escalation dei privilegi su Linux che automatizza l'enumerazione del sistema, la verifica delle vulnerabilità del kernel,…
 tyranid/ie11sandboxescapes
Alcuni esempi di codice sorgente per le evasioni dalla sandbox di IE11 risolte.

 3lp4tr0n/remotemonologue
Armare DCOM per coercizioni di autenticazione NTLM
 retme7/cve-2014-7911_poc
Exploit di root locale per Nexus5 Android 4.4.4(KTU84P)
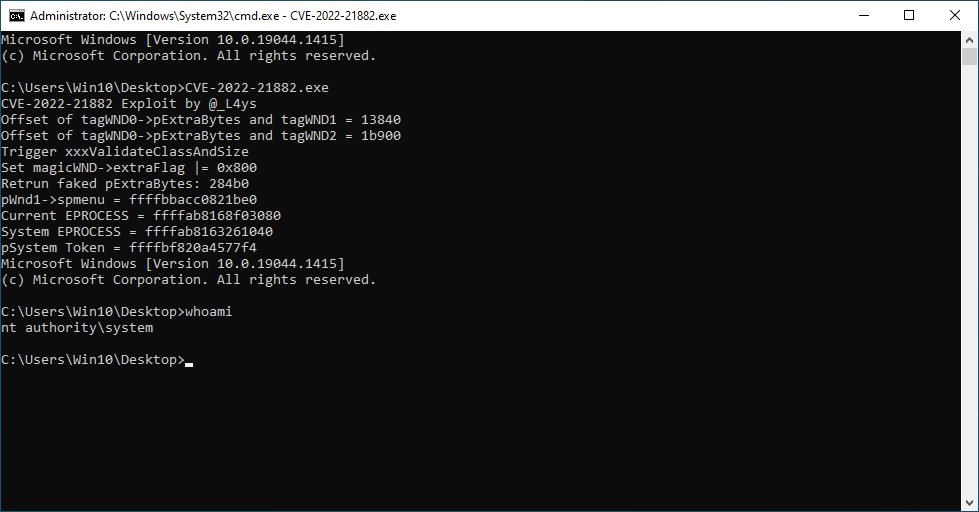 l4ys/cve-2022-21882
Exploit proof-of-concept per CVE-2022-21882, una vulnerabilità di elevazione dei privilegi Win32k che colpisce Windows 10 21H2, che dimostra…
 icyguider/moreimpacketexamples
Più esempi che utilizzano la libreria Impacket, pensati per scopi didattici.
 hackerhouse-opensource/offensivelua
Lua offensivo.
 cobbr/elite
Elite è il componente lato client del progetto Covenant. Covenant è un framework di comando e controllo .NET che mira a evidenziare la superficie…
 ziconius/fudgec2
FudgeC2 - un framework di comando e controllo progettato per la collaborazione di squadra e le attività post-sfruttamento.
 h4wkst3r/adokit
Kit di attacco modulare che sfrutta l'API REST di Azure DevOps per ricognizione, escalation dei privilegi e persistenza utilizzando cookie rubati o…
 cryst4linqq/turkorat
Grabber completamente non rilevato (ruba portafogli, password, cookie, modifica il client Discord, ecc.)
 dirkjanm/askwam
Chiedi all'Account Manager Web (WAM) i token di Entra ID
 rasta-mouse/ost-c2-spec
Specifica C&C open source
 kudaes/dumpy
Riutilizza gli handle aperti per eseguire il dump dinamico di LSASS.
 janoglezcampos/rust_syscalls
Syscall dirette e indirette con stub singolo e risoluzione runtime dell'SSN per Windows.
 blacksnufkin/nyxinvoke
NyxInvoke è uno strumento CLI in Rust per eseguire assembly .NET, PowerShell e BOF con funzionalità di bypass Patchless di AMSI ed ETW. con supporto…
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…








