
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit

 nicocha30/ligolo-ng
Uno strumento avanzato, ma semplice, per tunneling/pivoting che utilizza un'interfaccia TUN.
 jonaslejon/malicious-pdf
Genera file PDF malevoli per test di penetrazione, bug bounty e red team. Testa SSRF, XSS, XXE, furto di credenziali NTLM e esfiltrazione dati in…
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 ghostpack/seatbelt
Seatbelt è un progetto in C# che esegue una serie di "controlli di sicurezza" di tipo host-survey orientati alla sicurezza, rilevanti sia da…
 lgandx/responder
Responder è un avvelenatore di LLMNR, NBT-NS e MDNS, con server di autenticazione rogue HTTP/SMB/MSSQL/FTP/LDAP integrato che supporta…
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Vari suggerimenti e trucchi
 entysec/ghost
Ghost Framework è un framework di post-exploit per Android che sfrutta l'Android Debug Bridge per accedere remotamente a un dispositivo Android.
 adaptix-framework/adaptixc2
AdaptixC2 è un toolkit redteam avanzato altamente modulare
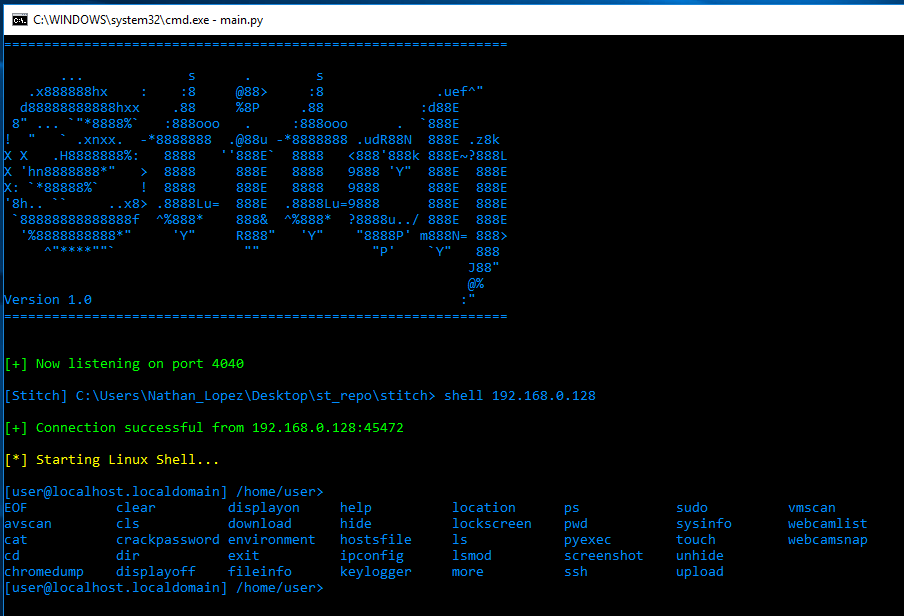 nathanlopez/stitch
Strumento di amministrazione remota Python (RAT)
 guardicore/monkey
Infection Monkey - Una piattaforma open-source di emulazione delle minacce
 itm4n/privesccheck
Script di enumerazione per escalation dei privilegi per Windows
 specterops/bloodhound
Sei gradi di amministratore di dominio
 hackplayers/evil-winrm
La shell WinRM definitiva per hacking/pentesting
 agwa/git-crypt
Crittografia trasparente dei file in git
 rapid7/metasploit-payloads
Repository unificato per diversi payload del Metasploit Framework
 pentestmonkey/php-reverse-shell
Script PHP che stabilisce una reverse shell dal server di destinazione alla macchina dell'attaccante, consentendo l'esecuzione remota di comandi e…
 zer0yu/awesome-cobaltstrike
Elenco di fantastiche risorse CobaltStrike
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…






