
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit


 reverseclabs/physmem2profit
Physmem2profit può essere usato per creare un minidump del processo LSASS di un host di destinazione analizzando la memoria fisica da remoto
 punk-security/smbeagle
SMBeagle - Strumento di audit delle condivisioni file.
 synacktiv/nord-stream
Nord Stream è uno strumento che consente di estrarre i segreti memorizzati all'interno degli ambienti CI/CD distribuendo pipeline dannose.…
 samybaiwir/dnslivery
Facile consegna di file e payload tramite DNS
 cxnturi0n/convoc2
Infrastruttura C2 su Microsoft Teams.
 treehacks/botnet-hackpack
Costruisci una botnet di comando e controllo di base in C
 twosevenonet/wsass
Questo è lo strumento per eseguire il dump del processo LSASS su moderni sistemi Windows 11.
 forcequitos/bad_query
Proof-of-concept di sandbox escape per iOS 26.0–27.0b4 che consente l'accesso ai percorsi dei container di sistema e delle app, incluse le directory…
 0x00pf/0x00sec_code
Repository didattico di codice sorgente di sicurezza offensiva: shell remote, iniettori ELF, crypter, iniezione di memoria e dropper per Linux, a…
 paulnorman01/forensia
Anti Forensics Tool per Red Teamer, utilizzato per cancellare le tracce nella fase post-sfruttamento.
 0xthirteen/staykit
Extension di Cobalt Strike per persistenza post-sfruttamento tramite assembly SharpStay .NET. Fornisce persistenza guidata da interfaccia grafica…
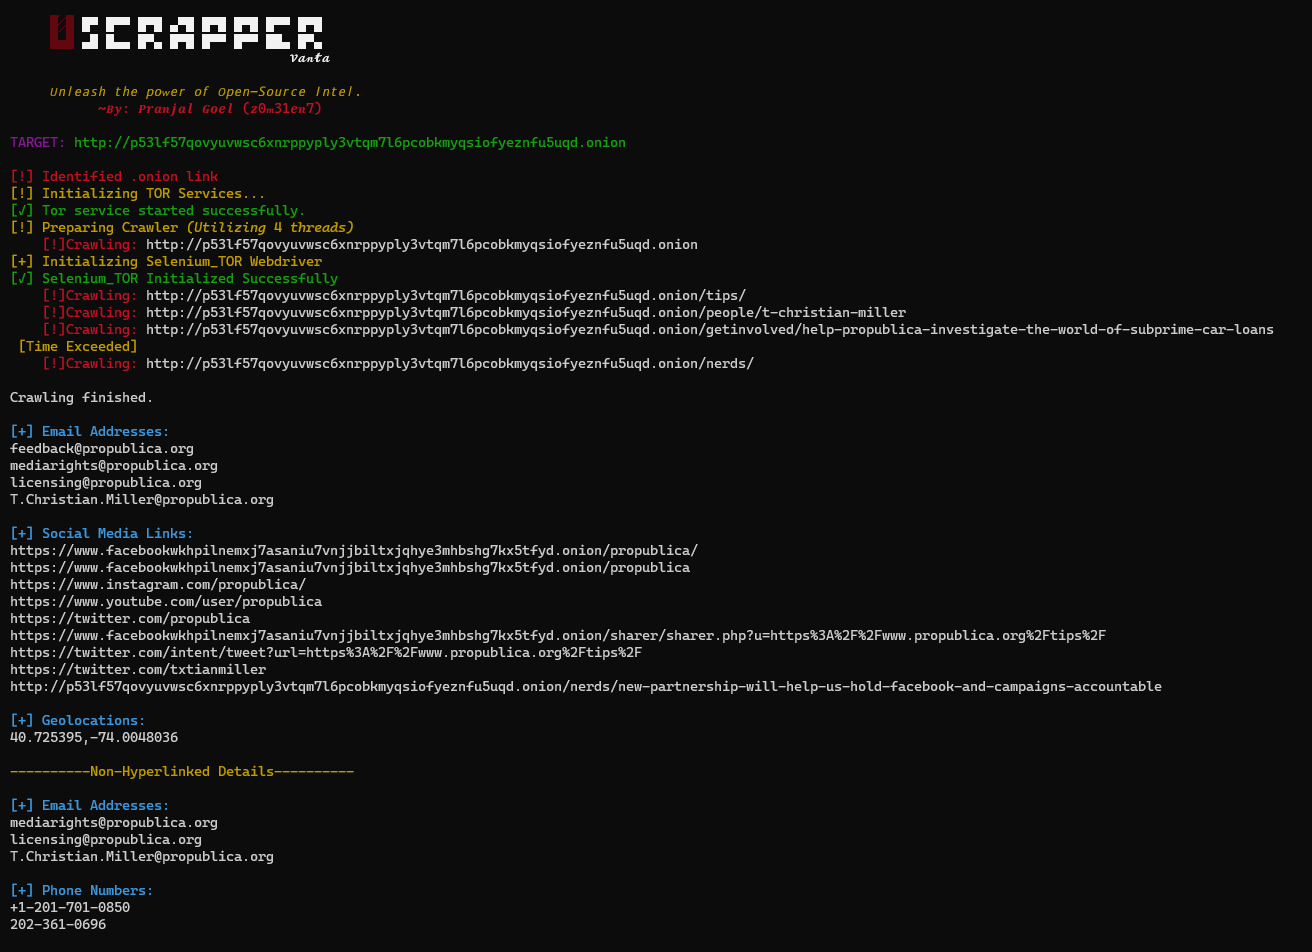 z0m31en7/uscrapper
Uscrapper Vanta: Immergiti più a fondo nel web con questo potente strumento open-source. Estrai informazioni preziose con facilità ed efficienza, sia…
 al1ex/linuxeelvation
Linux Eelvation (aggiornamento continuo)

 daem0nc0re/vectorkernel
PoCs per la ricerca di tecniche di rootkit in modalità kernel.
 hagrid29/peloader
Caricatore PE con varie tecniche di iniezione di shellcode
 machine1337/telegramrat
RAT cross-platform basato su Telegram che comunica tramite Telegram per eludere le restrizioni di rete.








