
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit
 nccgroup/async-pico-hub
Async PICO Hub è un framework in fase di sviluppo per estendere Cobalt Strike con monitoraggio personalizzato degli eventi e BOF asincroni in-process
 synacktiv/metamorph
Un'utilità da riga di comando per Windows scritta in C che crea e configura sessioni AutoLogger persistenti di Event Tracing for Windows (ETW).
 murdok1982/exploit-poc-para-cve-2024-30085
Exploit in Python progettato per sfruttare la vulnerabilità di elevazione dei privilegi CVE-2024-30085
 synacktiv/prox-ez
Proxy di intercettazione HTTP/HTTPS per testare i meccanismi di autenticazione Windows, con supporto per NTLM, Kerberos, pass-the-hash,…
 synacktiv/sccmsqlclient
Client MSSQL per ambienti SCCM, che consente ricognizione, esecuzione remota di PowerShell sui client gestiti ed estrazione di segreti sensibili come…
 5kr1pt/glpi-logbleed
PoC per CVE-2026-53629, SQL injection cieca nel filtro del log di cronologia di GLPI
 dnlid/cve-2026-43499
CVE-2026-43499: pacchetto di ricerca su use-after-free del futex PI del kernel Linux
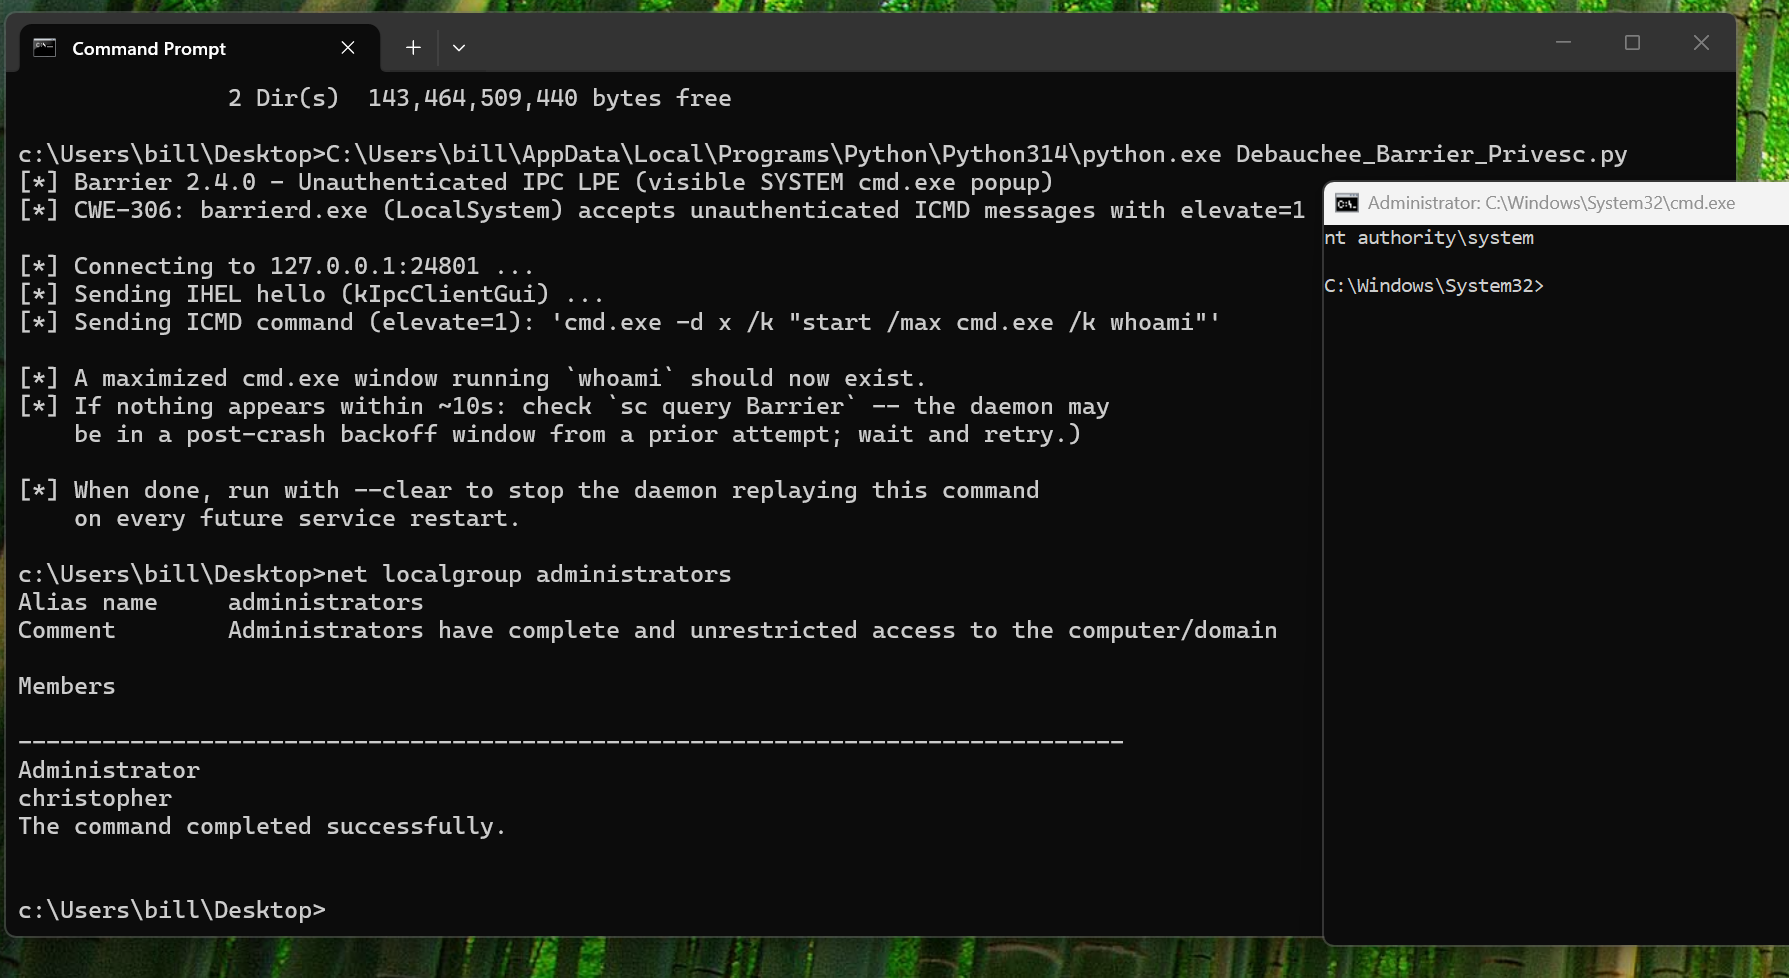 cduram/notcve-2026-0010
Escalation dei privilegi locali IPC non autenticata a SYSTEM tramite la porta TCP 24801 del demone Debauchee Barrier
 soralis0912/cve-2026-43499-pmg110-root
Exploit LPE per Android per CVE-2026-43499 che ha come target OPPO PMG110 (kernel 6.6). Utilizza futex PI UAF per ottenere root e installare un…
 soralis0912/cve-2026-43499-warhol-root
Exploit di escalation dei privilegi locale che prende di mira la CVE-2026-43499 per Xiaomi 17T Pro (warhol) su Android 16 con SoC MediaTek MT6993.
 rails/rails-forensics-cve-2026-66066
Toolkit forense e competenze per agenti per indagare su Rails Active Storage/libvips CVE-2026-66066: rileva indicatori di blob manipolati, finestre…
 synacktiv/sccm_sql_backdoor
Sfrutta le CVE-2024-43468 e CVE-2025-59213 per impiantare una backdoor controllata nella stored procedure SQL del Management Point di SCCM,…
 jenderal92/shadow-vault
Shadow Vault – Aggiungi utenti shadow con hash SHA-512, corrispondenza automatica dell'aging, multipli fallback di scrittura.
 0xjohnnydev/cve-2026-28992-iohidfamily-fastpathuserclient-race-conditions
UAF e panic del coprocessore AOP in IOHIDEventServiceFastPathUserClient. Nessuna entitlement, raggiungibile dalla sandbox delle app.
 0xdea/raptor_infiltrate19
#INFILTRATE19 pacchetto party di raptor.
 0xdea/raptor_infiltrate20
#INFILTRATE20 pacchetto party di raptor.
 fancyzll/cve-2026-43499_oppo-mt6835
Sorgente dell'exploit e PoC per CVE-2026-43499 che colpisce il dispositivo Android OPPO MT6835, inclusi payload di preload, script di build e note di…
 razureink/fucker
Framework di penetration testing con motore decisionale basato sull'IA








