
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit
 777erp/cve-2026-49176_bof
CVE-2026-49176 WalletService LPE — PoC standalone + Cobalt Strike BOF (comando SYSTEM su sessione interattiva)
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — tester LPE del kernel Linux tramite MCP
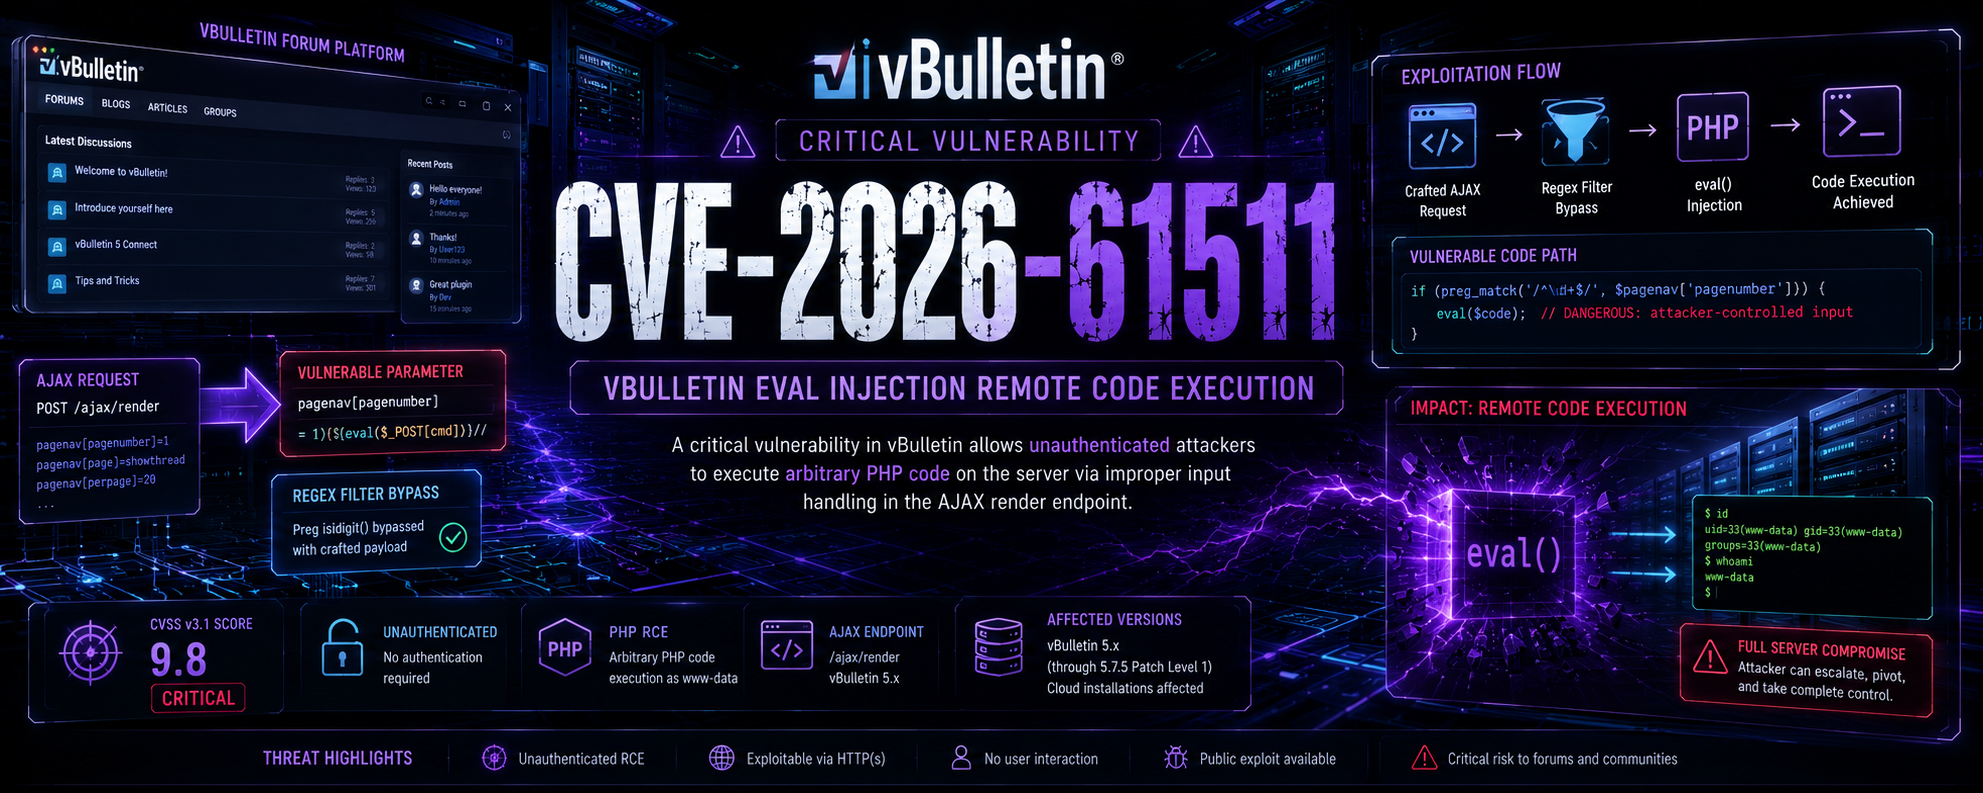 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin Pre-Auth RCE (CVSS 9.8). Vulnerabilità 5.x/6.x (non corrette). Multi-exploit tramite Endpoint Pool, AJAX, bypass WAF…
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 Ricerca sull'exploit CVE-2017-8890 e percorso di sblocco del bootloader
 alihzsec/cve-2024-28000
Laboratorio pratico di exploit per CVE-2024-28000 — escalation di privilegi non autenticata in LiteSpeed Cache (plugin WordPress, <=6.3.0.1). Avvia…
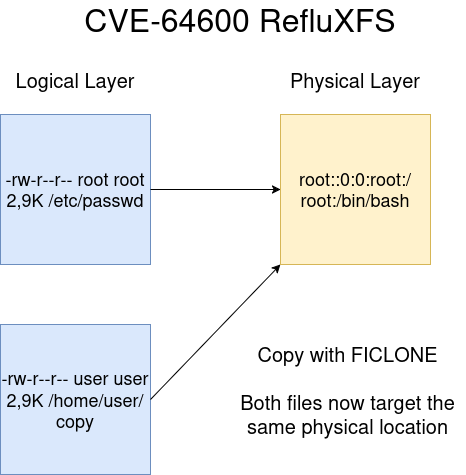 litosmartin/cve-2026-64600-refluxfs-poc
Una POC per il bug Qualys scoperto di recente su COW con XFS
 tomerpeled92/cve
Repository curato di CVE con PoC, articoli e descrizioni dettagliate per ricerca e sfruttamento di vulnerabilità.
 gabrielha12/termix-research
CVE-2026-45746, CVE-2026-45750, CVE-2026-53547 — tre vulnerabilità critiche in Termix: hijacking della sessione cross-tenant, iniezione di comandi…
 redteambrasil/cve-2020-24028
PoC per CVE-2020-24028: escalation di privilegi tramite bypass di autorizzazione autenticato in ForLogic Qualiex, che consente la creazione di utenti…
 redteambrasil/cve-2020-24029
Divulgazione dettagliata di una vulnerabilità di modifica password non autenticata in ForLogic Qualiex v1 e v3, che consente l'escalation remota dei…
 redteambrasil/cve-2020-24030
Divulgazione di CVE-2020-24030: scadenza debole del token in ForLogic Qualiex che consente l'escalation remota dei privilegi e l'accesso a dati…
 synacktiv/nord-stream
Nord Stream è uno strumento che consente di estrarre i segreti memorizzati all'interno degli ambienti CI/CD distribuendo pipeline dannose.…
 woshimaniubi8/cve-2026-43499-root-kernelsu
Adattamento dell'escalation dei privilegi locale basato sulla vulnerabilità del kernel CVE-2026-43499, con integrazione di KernelSU embedded.…
 no-22-github/unplus
CVE-2026-43499 exploit di root per avvio — logica principale (arm64 Android GKI 6.6)
 danasuley/cve-2023-28252-
Rilevamento dell'exploit CVE-2023-28252
 striveben/cve-2020-1472
Exploit per CVE-2020-1472, una vulnerabilità di escalation dei privilegi in Windows NetLogon, che utilizza Impacket per compromettere…
 sv3nbeast/cve-2020-1472
File py organizzati e impacchettati utilizzati per la riproduzione di CVE-2020-1472
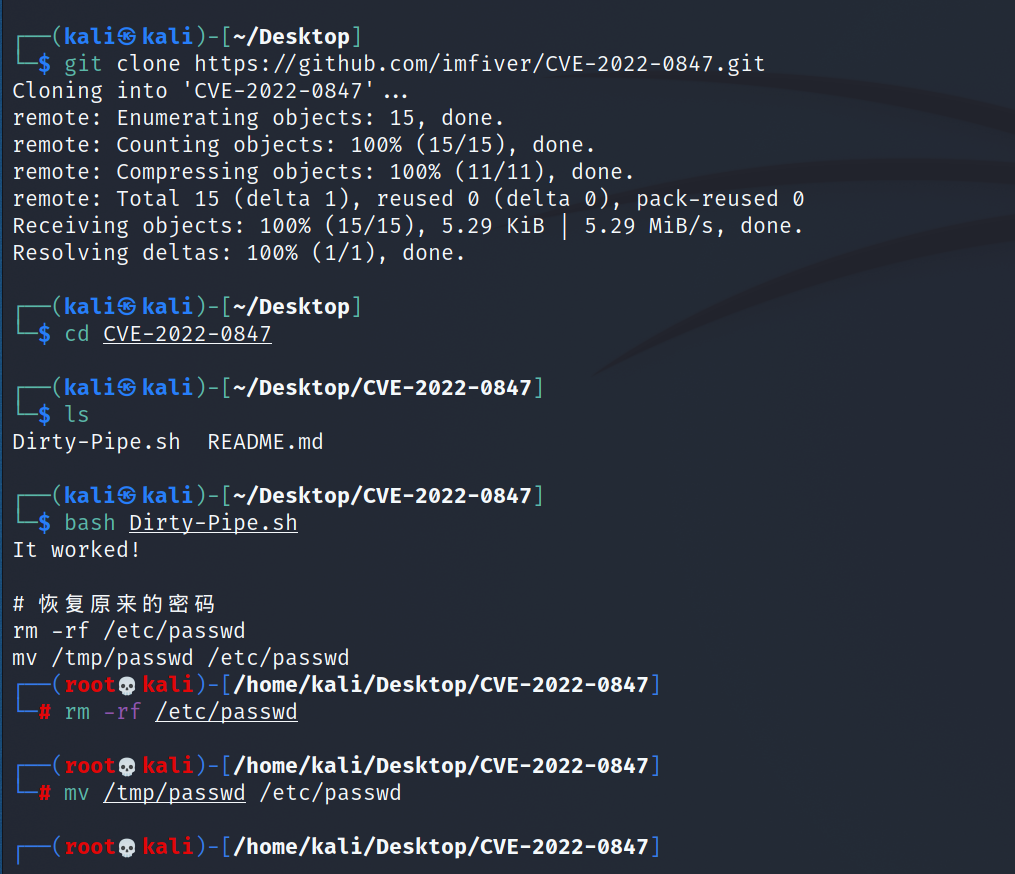 r1is/cve-2022-0847
CVE-2022-0847-DirtyPipe-Exploit CVE-2022-0847 è una vulnerabilità di escalation dei privilegi locali presente nel kernel Linux 5.8 e versioni…








