
 #1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit
 xdavidhu/portspider
🕷 Un framework di scansione di rete multithread veloce come un fulmine con moduli.
 lazorfuzz/python-hacklib
hacklib - pentesting, scansione delle porte e accesso ovunque con Python
 abdulgaphy/r3con1z3r
R3con1z3r è uno strumento leggero di raccolta informazioni web con caratteristiche intuitive scritto in Python. Fornisce un potente ambiente in cui…

 rek2/goenumerator
Uno strumento personale in GO per i miei soliti primi passi di enumerazione su un target.
 s0md3v/striker
Striker è uno scanner offensivo di informazioni e vulnerabilità.
 owasp/ninja-pingu
Scanner di rete ad alte prestazioni per scansioni IP e porte su larga scala, con identificazione dei servizi, rilevamento di dispositivi embedded e…
 haishanzheng/cve-2019-0708-generate-hosts
Strumento di scoperta host basato su CIDR che utilizza nmap per identificare macchine Windows con porta 3389 (RDP) aperta, riducendo gli IP target…
 dviros/excalibur
Excalibur è un payload di exploit basato su Eternalblue "Powershell" per il progetto Bashbunny.
 ekultek/zeus-scanner
Utilità di ricognizione avanzata
 nurdilin/cve-2018-16706
O come spengo la mia TV tramite un cronjob
 firefart/wordpresspingbackportscanner
WordpressPingbackPortScanner
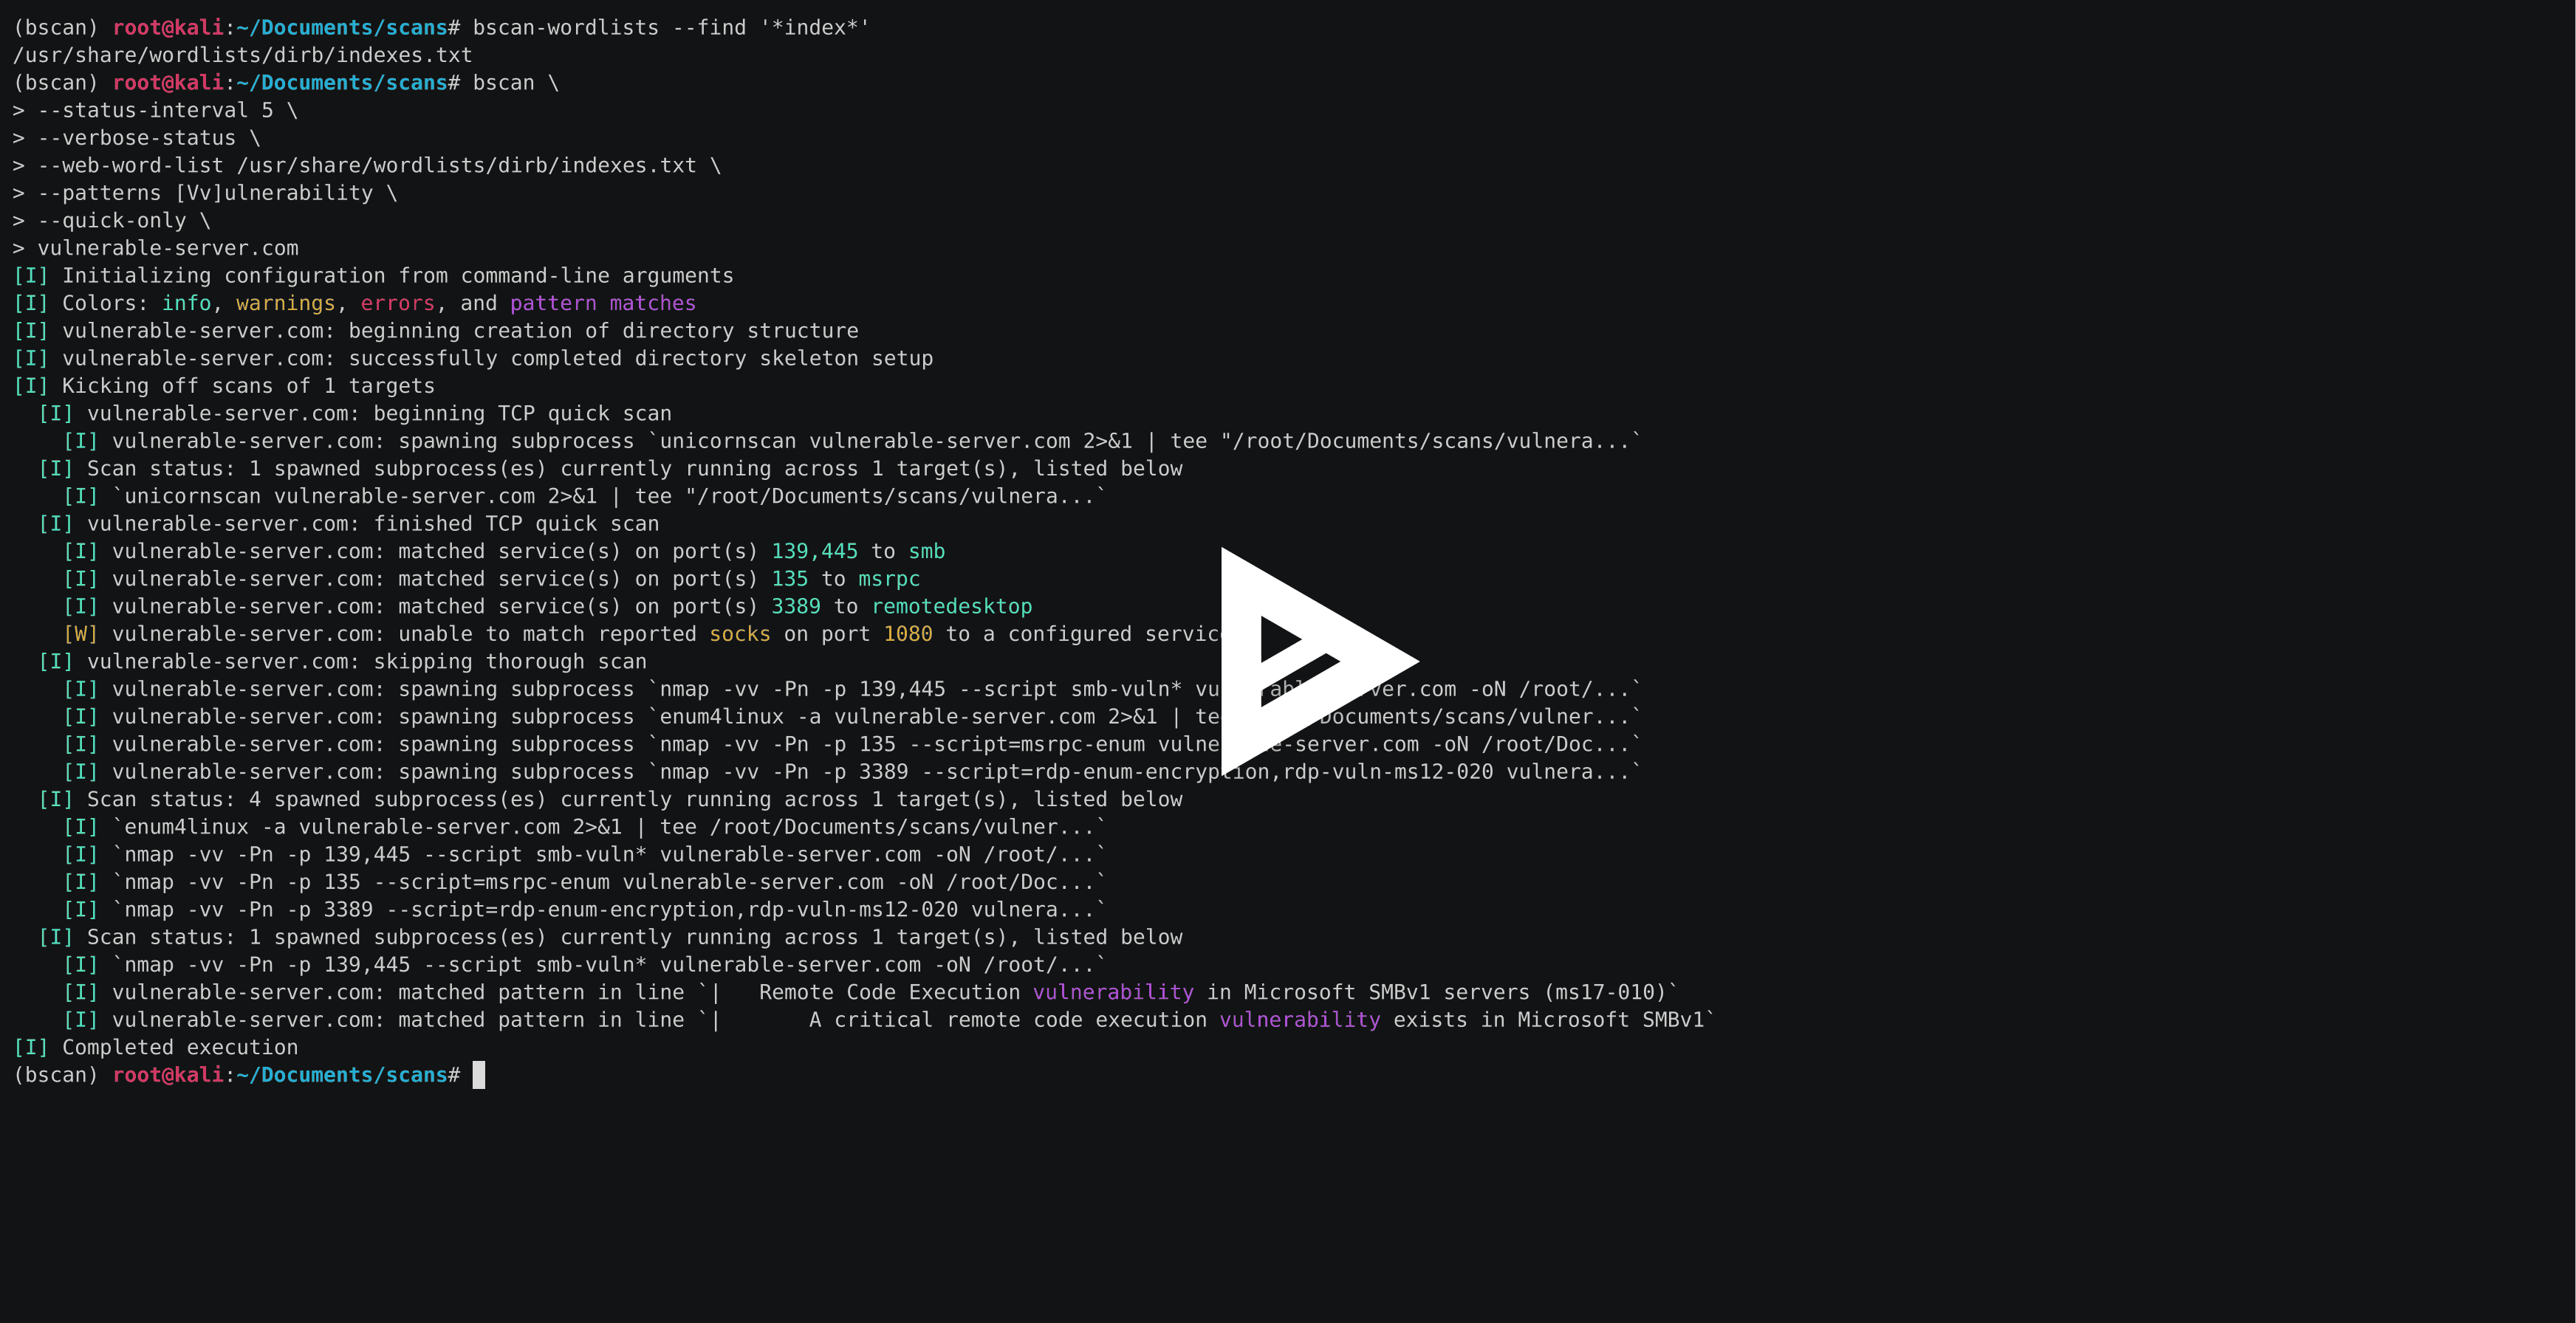 welchbj/bscan
strumento asincrono per l'enumerazione dei target
 dewolfrobin/last
Strumento automatizzato di scansione di sicurezza per Linux
 tlkh/prowler
Scanner distribuito di vulnerabilità di rete
 viperbluff/portwitness
Strumento per verificare se un dominio o i suoi molteplici sottodomini sono attivi e funzionanti.

 etocheney/javadeserialization
Uno scanner di vulnerabilità di deserializzazione Java mirato a vulnerabilità simili a CVE-2017-10271.








