
 #1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit

 wireshark/wireshark
Cattura e analizza il traffico di rete con ispezione approfondita dei pacchetti, decodifica dei protocolli tra centinaia di protocolli e supporto per…
 scanopy/scanopy
Network diagrams that update themselves
 dozermx/argus
Scanner di ricognizione e superficie d'attacco multi-fase che mappa domini, IP, ASN, asset cloud e CVE in un grafo di conoscenza con punteggi CVSS e…
 azmisyahrul/prismsec
Server MCP sicuro e modulare che integra nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap per il pentesting potenziato dall'IA.

 wattocyber/cantina
Orchestratore di ricognizione di rete conforme alle regole OSCP per la scoperta delle porte, la classificazione dei servizi e la distribuzione di…
 c00ln3t/log4shellauditor
Un agente Go riflessivo e autonomo per audit di sicurezza a ciclo completo, evasione WAF, verifica LDAP OOB, auto-rimedio (auto-patching) e reporting…
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — sfruttando CVE-2018-7600 (Drupalgeddon2) per RCE, estraendo le credenziali del database da settings.php, forgiando l'hash…
 gmh5225/aisa-scanner
AISA-Scanner è uno scanner di vulnerabilità autonomo basato su IA che mappa le CVE a exploit metasploit, MITRE, CEH e SANS, fornendo report di…
 xephora/threat-remediation-scripts
Questo repository contiene un elenco di nuovi script di remediation.
 nyxrecon/sudo-agent-ctf-
Write-up della CTF Sudo Agent (TryHackMe), con enumerazione, sfruttamento web, steganografia, SSH e privilege escalation tramite CVE-2019-14287.
 rvrsh3ll/bof_collection
Vari BOF di Cobalt Strike
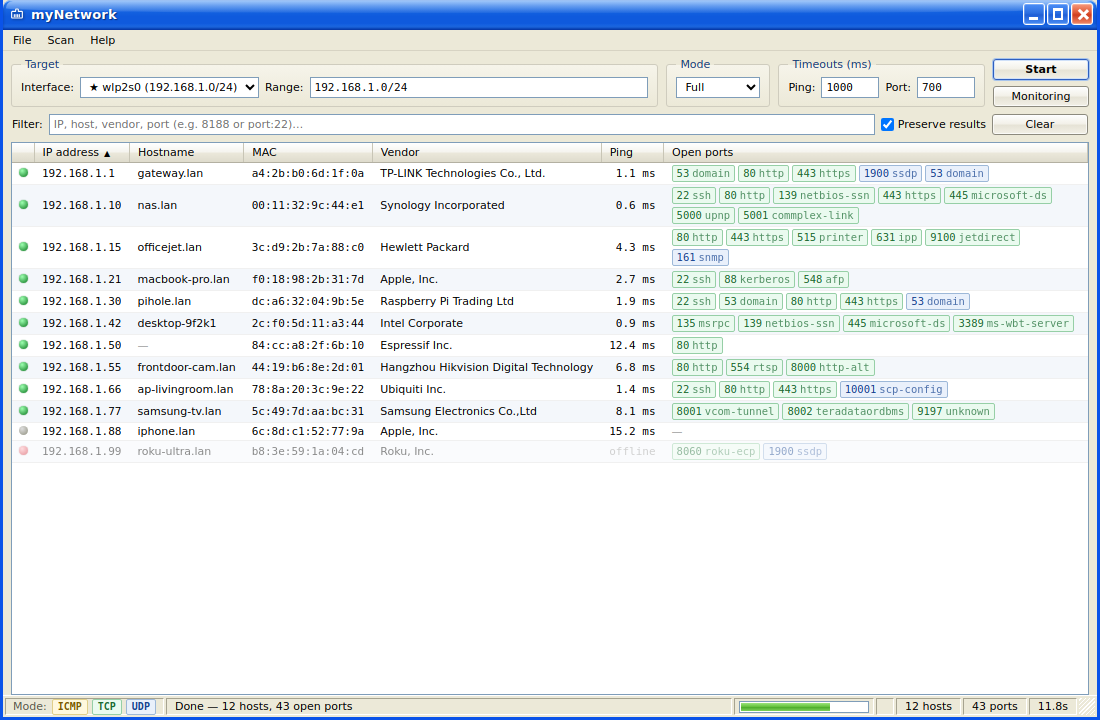 ancaferro/mynetwork
Scanner di rete e porte multipiattaforma con GUI desktop.
 an00brektn/gopher47
Un Gopher Assassin di terze parti per il Havoc Framework.
 tomnomnom/httprobe
Prende un elenco di domini e verifica la presenza di server HTTP e HTTPS funzionanti.
 0xor0ne/qscan
Libreria di scansione di rete rapida. https://crates.io/crates/qscan
 bojanisc/quicmap
quicmap è uno scanner di protocollo QUIC semplice ma veloce (!)
 b3rito/peeko
peeko – C2 XSS basato su browser per l'esplorazione stealth di reti interne tramite browser infetto.
 l33tdawg/phantomrecon
PhantomRecon è uno strumento di automazione red team basato su CLI, modulare e guidato da agenti, progettato per dimostrare flussi di lavoro…







