
 #1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit

 x1mdev/reconpi
ReconPi - Uno strumento di ricognizione leggero che esegue scansioni estensive con gli strumenti più recenti.
 cloudflare/flan
Un fantastico scanner di vulnerabilità.
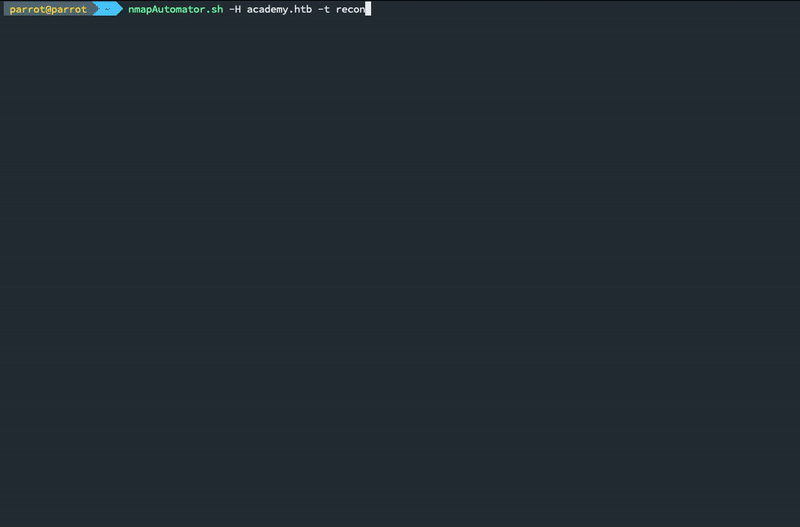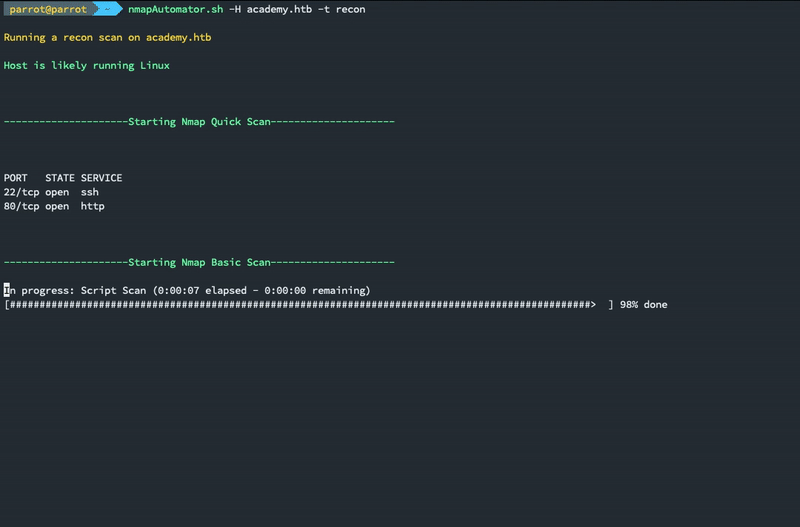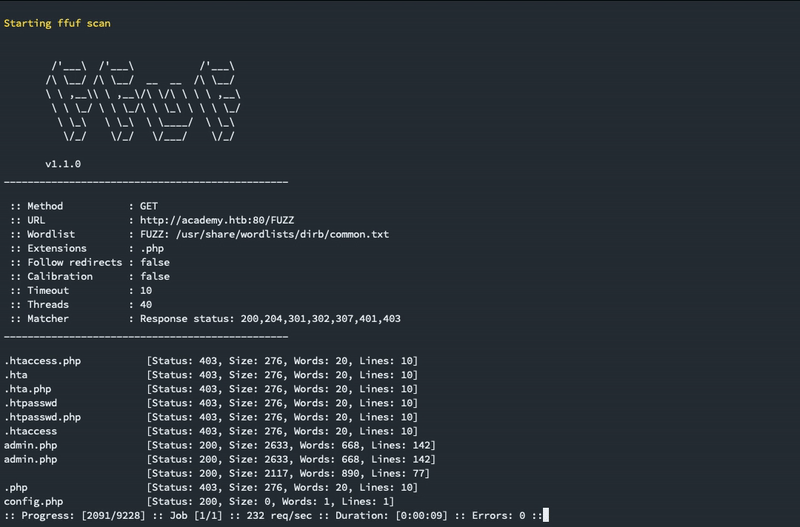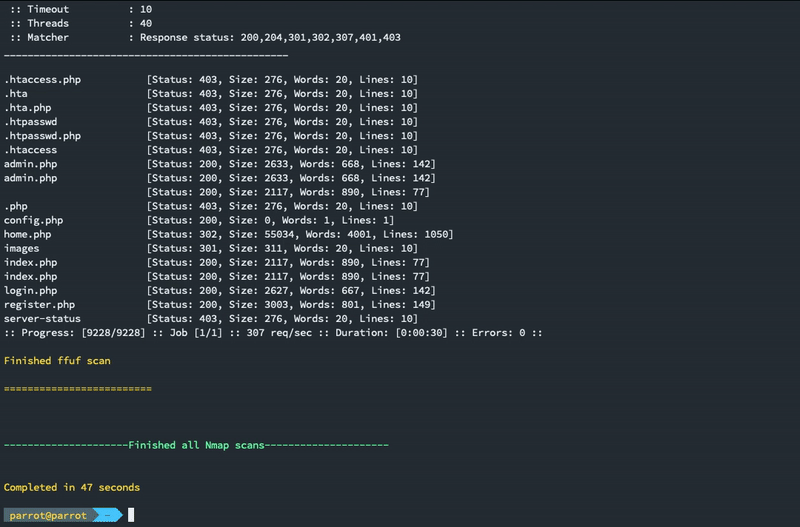 21y4d/nmapautomator
Uno script che puoi eseguire in background!
 whitelisthackers/wosind
Uno strumento OSINT per la raccolta di informazioni pubbliche.
 hackersonlineclub/hocig1_2
HOCig- Strumento automatico di raccolta informazioni HOC V 1.2
 elevenpaths/siemframework
Modular Python3 attack framework for automating exploitation of SIEM platforms (Splunk, Graylog, OSSIM, QRadar, McAfee) via credential theft, payload…

 noptrix/nullscan
Un framework modulare progettato per concatenare e automatizzare test di sicurezza.
 ritvikb99/dark-fantasy-hack-tool
DDOS Tool: Per abbattere piccoli siti web con HTTP FLOOD. Scanner di porte: Per conoscere le porte aperte di un sito. FTP Password Cracker: Per…
 knowledge-wisdom-understanding/recon
Enumerare un target basato sui risultati di Nmap
 jsmit260/reachability
I range target sono raggiungibili?
 infosecmatter/minimalistic-offensive-security-tools
Un repository di strumenti per il pentesting di ambienti ristretti e isolati.
 leobeosab/sharingan
Strumento di ricognizione per la sicurezza offensiva
 mindedsecurity/behave
Behave! Un'estensione del browser per monitorare pagine che si comportano da "bad boi"
 maldevel/intelspy
Esegui scansioni automatiche di ricognizione di rete
 gr1mmie/autoenum
Script di enumerazione automatica dei servizi
 reddyyz/astsu
Uno strumento di scansione di rete, sviluppato in Python 3 usando scapy.
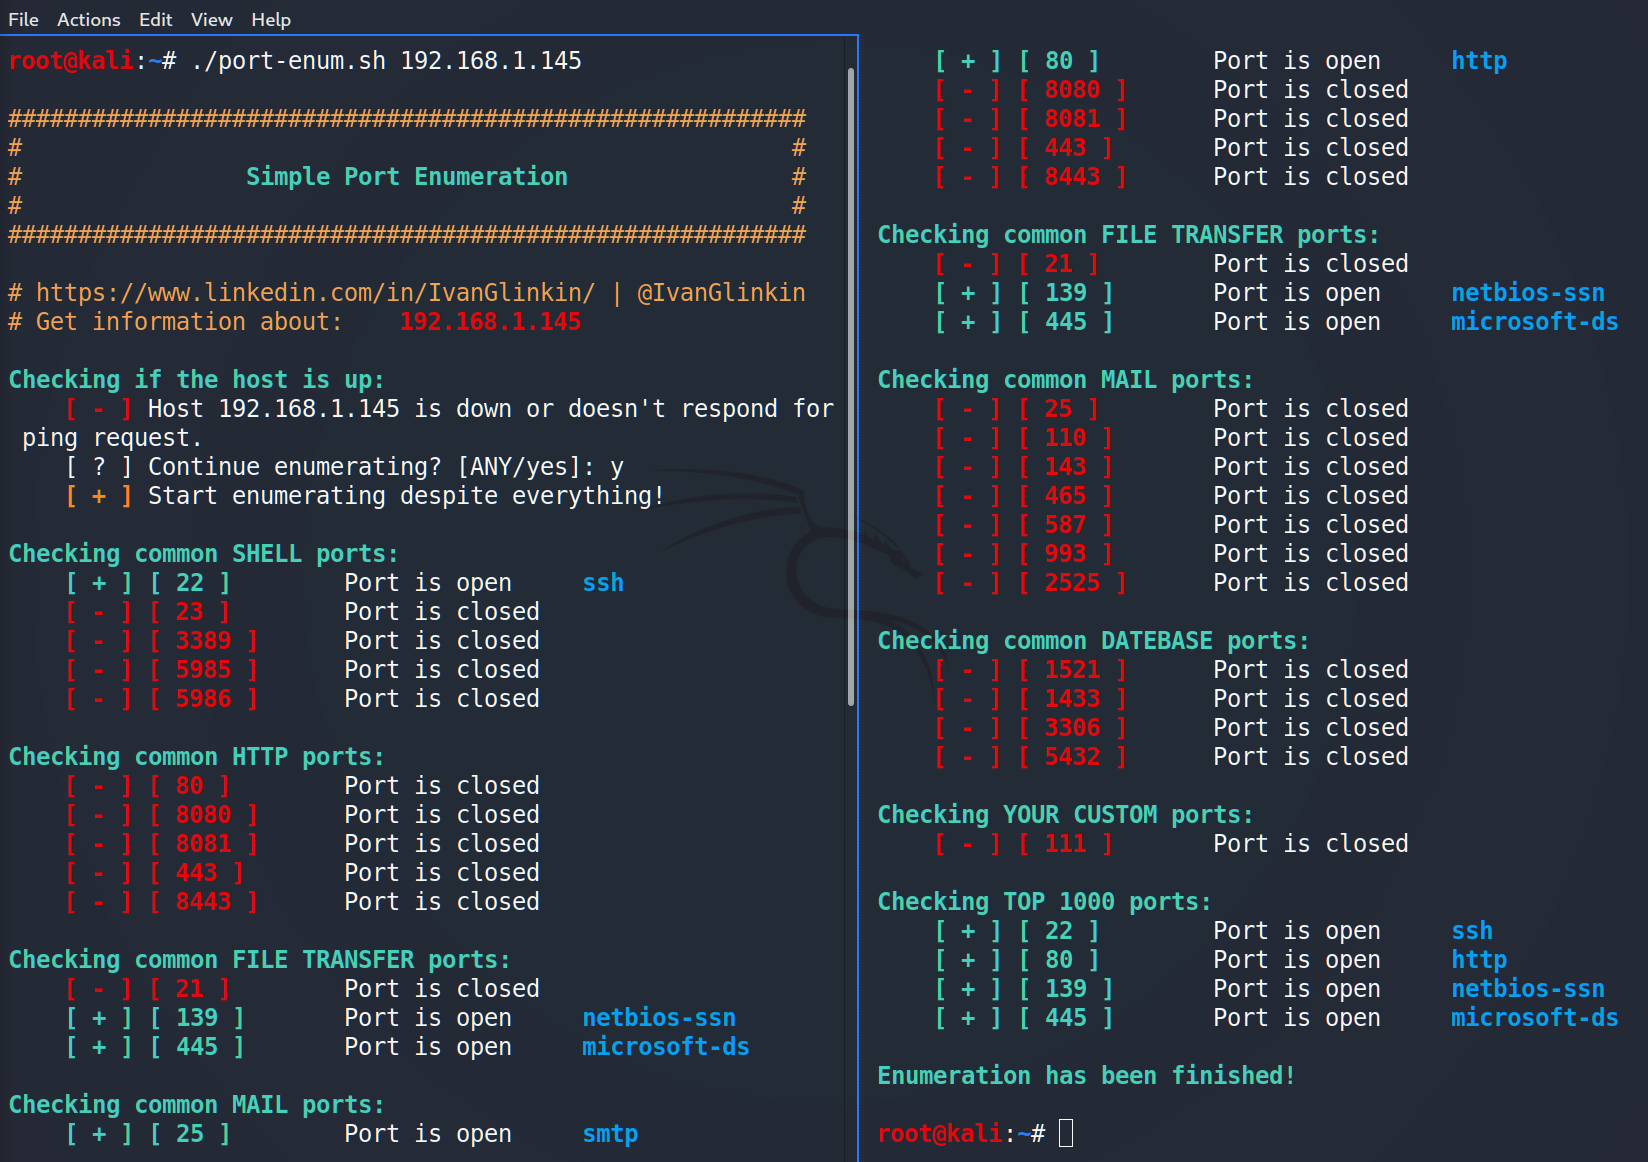 ivanglinkin/port-enumeration
Ti sei mai trovato senza la possibilità di usare NMap? Per esempio, se hai una reverse shell come utente non privilegiato e non ci sono strumenti…








