
 mindedsecurity/behave
Behave! Un'estensione del browser per monitorare pagine che si comportano da "bad boi"

Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
Un'estensione per browser (ancora in sviluppo) che monitora le pagine che si comportano da cattivi ragazzi.
N.B.: Questo è il repository del codice del progetto, se stai cercando le estensioni pacchettizzate:
Firefox: https://addons.mozilla.org/en-US/firefox/addon/behave/
Chrome: https://chrome.google.com/webstore/detail/mppjbkhgconmemoeagfbgilblohhcica/
Behave! monitora e avvisa se una pagina web esegue una delle seguenti azioni:
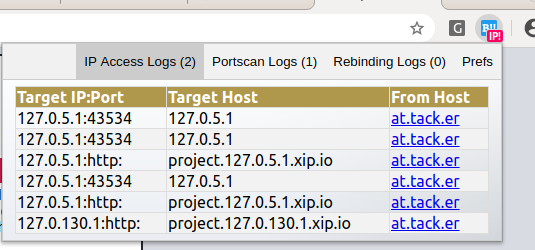
Ecco Behave! che punta il dito verso la pagina at.tack.er nei log:
Behave! avviserà l'utente se il numero di porte o protocolli utilizzati durante una sessione del browser supera un limite specifico.
Il limite predefinito è 20, ma può essere modificato dall'utente tramite le preferenze.
Poiché Behave non esegue alcuna richiesta DNS,
Behave! avviserà se una pagina web tenta di accedere direttamente a un IP appartenente a uno dei seguenti blocchi:
Se uno script malevolo istruisce il browser a connettersi a un FQDN il cui DNS autoritativo risolve in un IP privato, Behave! controlla se l'IP risolto è privato. Tuttavia, le informazioni sull'IP di un hostname risolto sono disponibili solo se la porta è aperta.
Poiché Behave!, per prevenire problemi TOCTOU, non esegue richieste DNS esterne, se la porta è chiusa non sarà disponibile alcuna risoluzione IP e quindi nessun avviso.
Behave! non esegue alcuna richiesta DNS diretta e l'IP viene preso dalla risposta intercettata. Ciò significa che non è esposto ad alcun attacco TOCTOU come il DNS Rebinding.
Behave! tiene traccia se un hostname viene risolto con più IP e avviserà se c'è una mescolanza tra IP pubblici e privati.
Behave! è disponibile come estensione pacchettizzata su:
Firefox Extension: https://addons.mozilla.org/en-US/firefox/addon/behave/
Chrome Extension: https://chrome.google.com/webstore/detail/mppjbkhgconmemoeagfbgilblohhcica/
Tuttavia, se vuoi giocare un po' con il codice puoi:
Guarda cosa succede quando vai a uno dei seguenti:
Singularity of Origin DNS Rebinding Attack: http://rebind.it:8080/manager.html
JavaScript Port Scan: http://jsscan.sourceforge.net/jsscan2.html
Nota Bene: Al momento non avviserà se un attacco DNS Rebinding viene eseguito su IP non privati come: https://www.alf.nu/BrowserCacheAndDnsRebinding
Sei il benvenuto ad aiutare! Sentiti libero di creare una Issue o fare un fork del progetto e aprire una PR.
