
 #1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit

 kabiri-labs/sshfinder
Rilevamento parallelo di servizi SSH e strumento di audit di sicurezza che esegue scansioni su qualsiasi porta, valida i banner SSH e verifica i…
 haishanzheng/cve-2019-0708-generate-hosts
Strumento di scoperta host basato su CIDR che utilizza nmap per identificare macchine Windows con porta 3389 (RDP) aperta, riducendo gli IP target…
 sibexico/deadend
Esecutore leggero e scriptabile per honeypot
 h3x0v3rl0rd/zenmap
Interfaccia grafica per lo scanner di rete Nmap che offre un'interfaccia intuitiva per la scoperta della rete, la scansione delle porte e il…
 0xinfection/logmepwn
Un toolkit di scansione e validazione completamente automatizzato, affidabile, super veloce per la vulnerabilità Log4J RCE CVE-2021-44228.

 cldrn/rainmap-lite
Rainmap Lite - Interfaccia web responsive che consente agli utenti di lanciare scansioni Nmap dai loro telefoni/tablet/browser web!
 mr-rizwan-syed/chomtesh
CHOMTE.SH è un potente script shell progettato per automatizzare i compiti di ricognizione durante i test di penetrazione. Utilizza vari strumenti…
 0xor0ne/qscan
Libreria di scansione di rete rapida. https://crates.io/crates/qscan
 tjnull/cygor
Un framework modulare per la scoperta di asset scritto in Python per automatizzare il lavoro manuale ripetitivo
 morpheuslord/nmap-api
API RESTful che avvolge Nmap per scansione automatica della rete, rilevamento delle porte, enumerazione dei servizi e analisi delle vulnerabilità,…
 noptrix/nullscan
Un framework modulare progettato per concatenare e automatizzare test di sicurezza.
 amirrezamarzban/portscan-cve-2026-41940
IP CIDR (presumibilmente come input, tramite riga di comando o file) e verifica l'apertura delle porte 2083 e 2087.
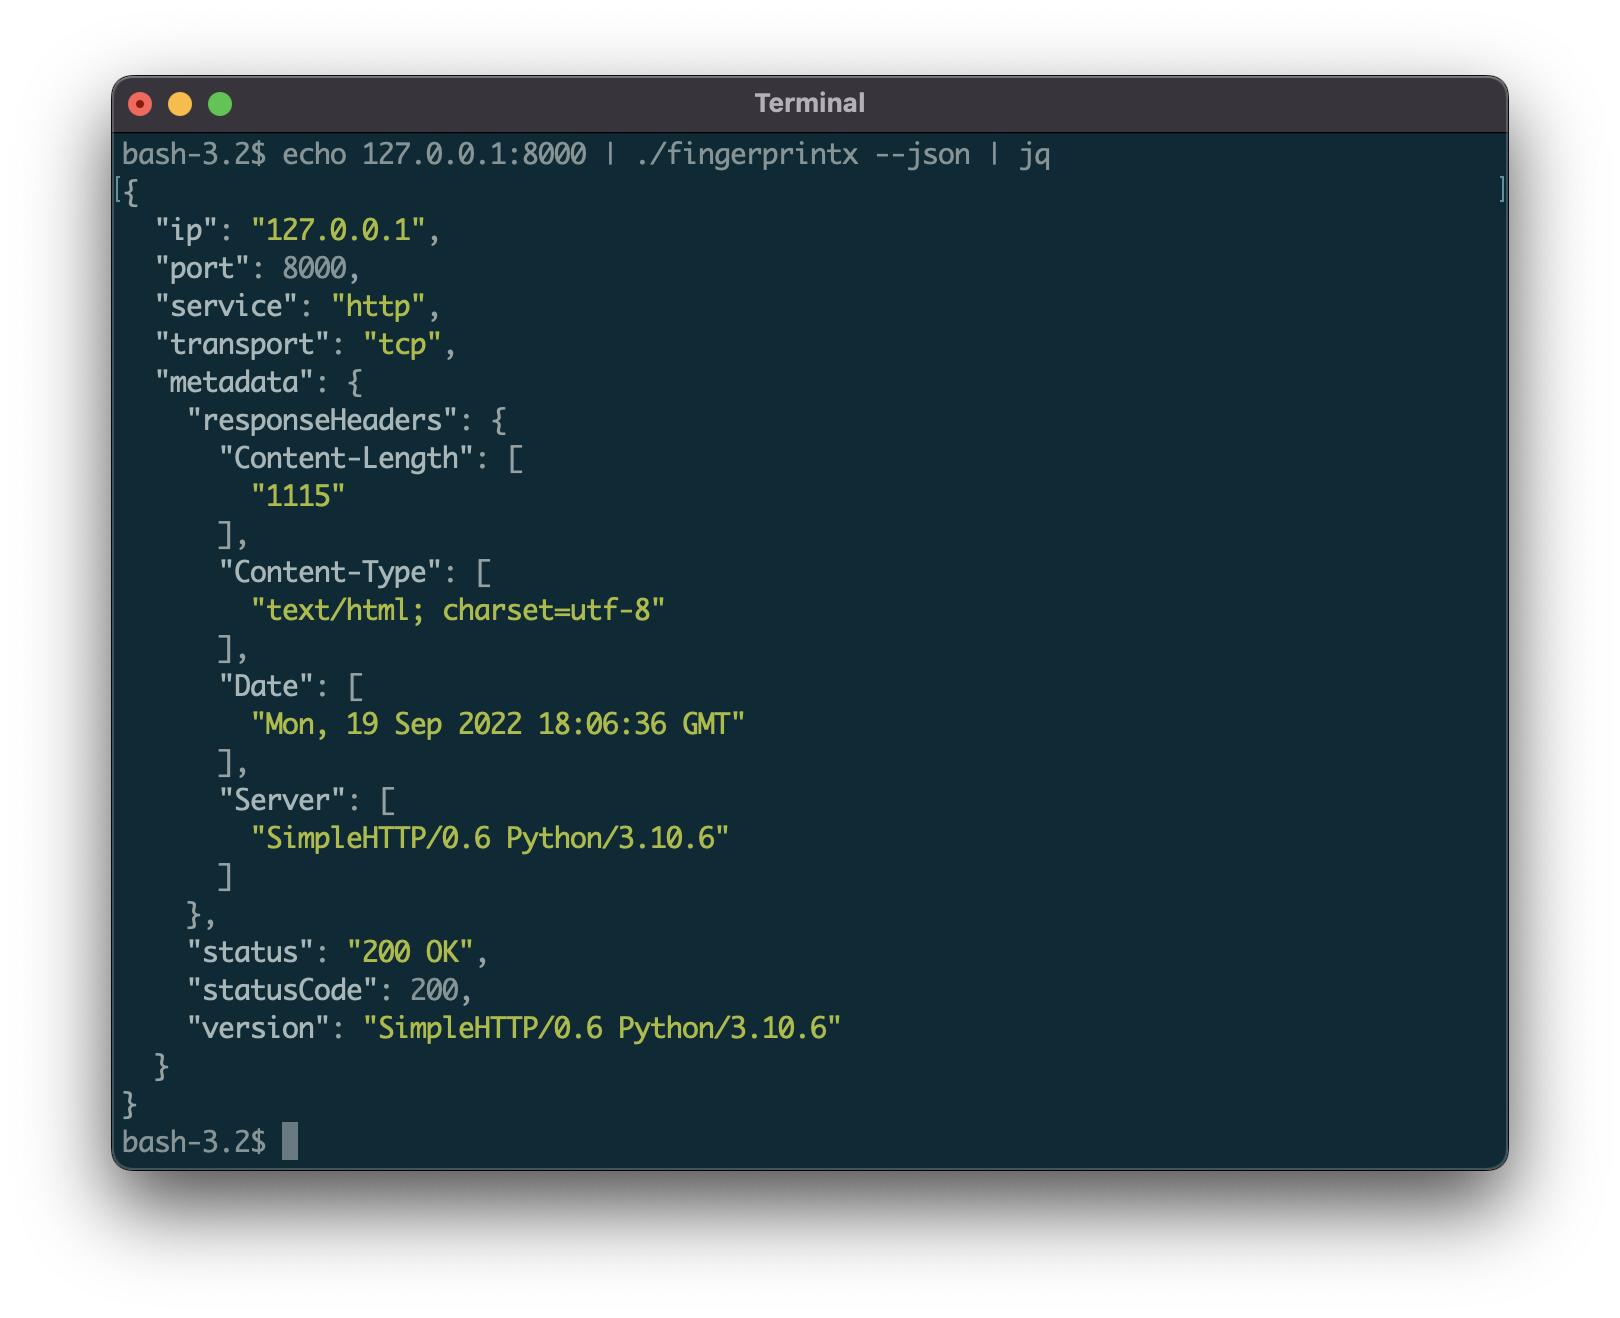 praetorian-inc/fingerprintx
Utilità autonoma per la scoperta dei servizi sulle porte aperte!
 x1mdev/reconpi
ReconPi - Uno strumento di ricognizione leggero che esegue scansioni estensive con gli strumenti più recenti.
 dirtyfilthy/freshonions-torscraper
Fresh Onions è un crawler TOR / servizio nascosto onion crawler open source ospitato su zlal32teyptf4tvi.onion
 gvb84/pbscan
Scanner SYN stateless e banner grabber più veloci ed efficienti grazie all'uso dello stack TCP/IP in userland.
 nccgroup/ps2
Uno scanner di porte scritto puramente in PowerShell.








