
 #1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit

 ronankongala/metasploit-pentest-report
Test di penetrazione autorizzato contro Metasploitable2 e TryHackMe Blue. 3 CVE sfruttate (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), 4 risultati…
 marco-lancini/goscan
Scanner di rete interattivo
 ullaakut/gorsair
Gorsair concede l'accesso root su container docker remoti che espongono le loro API.
 morpheuslord/gpt_vuln-analyzer
Utilizza ChatGPT API, Bard API e Llama2, Python-Nmap, DNS Recon, PCAP e moduli JWT recon e utilizza il modello GPT3 per creare report di…
 daniel-cues/nmapgui
Interfaccia Grafica Avanzata per NMap
 shizzz477/msploitego
Suite di penetration testing per Maltego basata sui dati in un database Metasploit
 leviathan36/trigmap
Un wrapper per Nmap per eseguire rapidamente scansioni di rete.
 jehadalqurashi/blackdir-framework
Scanner di vulnerabilità per applicazioni web
 exbotanical/brutus
framework di sfruttamento estensibile distribuito su un'architettura modulare multi-tasking
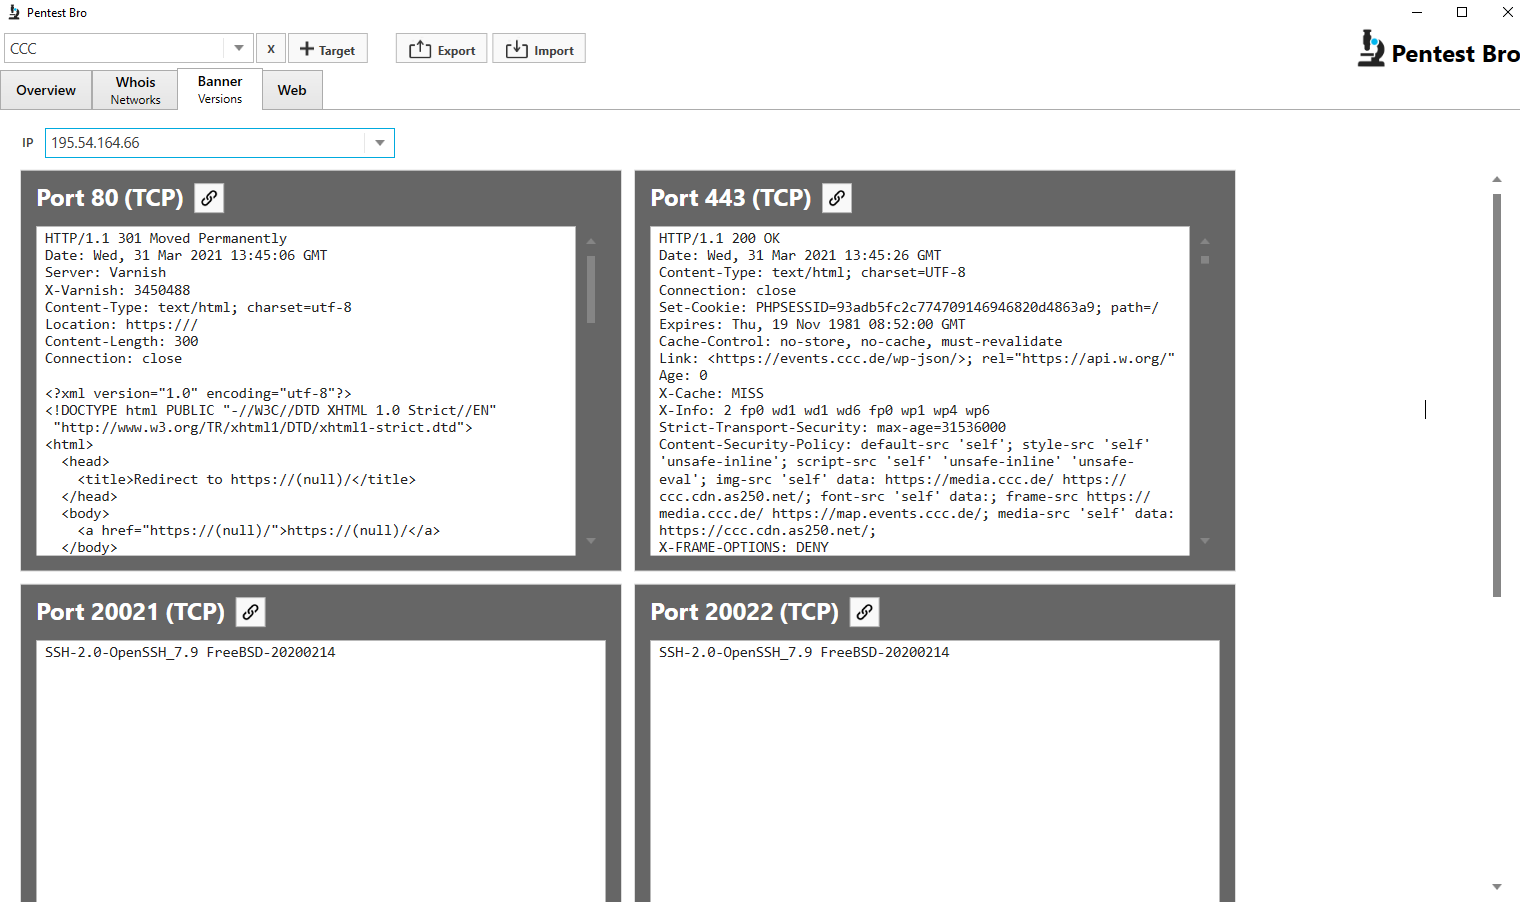 marius-rothenbuecher/pentestbro
Strumento di ricognizione basato su Windows che combina enumerazione di sottodomini, scansione delle porte, banner grabbing, ricerche whois ed…
 jsmit260/reachability
I range target sono raggiungibili?
 evyatarmeged/raccoon
Uno strumento di sicurezza offensiva ad alte prestazioni per ricognizione e scansione delle vulnerabilità.
 esc4icescesc/skanuvaty
Pericolosamente veloce scanner DNS/rete/porte
 medbenali/cyberscan
Toolkit forense di rete open-source per l'analisi dei pacchetti, scansione delle porte, scoperta degli host e geolocalizzazione IP. Supporta ping…
 joker25000/optiva-framework
Optiva-Framework 🔎 Scanner di Applicazioni Web🕵️
 sdnewhop/sdwan-harvester
:globe_with_meridians: Enumera e identifica automaticamente i nodi SD-WAN su internet

 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d








