
 #1
Strumenti per simulazione phishing, rilevamento, analisi e formazione sulla sicurezza.
Raccomandato da Kitploit
 rpgsec/roundcube-cve-2024-42008-poc
Exploit proof-of-concept per CVE-2024-42008, una vulnerabilità Cross-Site Scripting nella webmail RoundCube. Consegna payload XSS tramite moduli di…
 muhammad-ali007/outlookntlm_cve-2023-23397
Exploit per CVE-2023-23397 Outlook NTLM hash leak tramite inviti di calendario dannosi. Include weaponization PowerShell, integrazione Responder e…
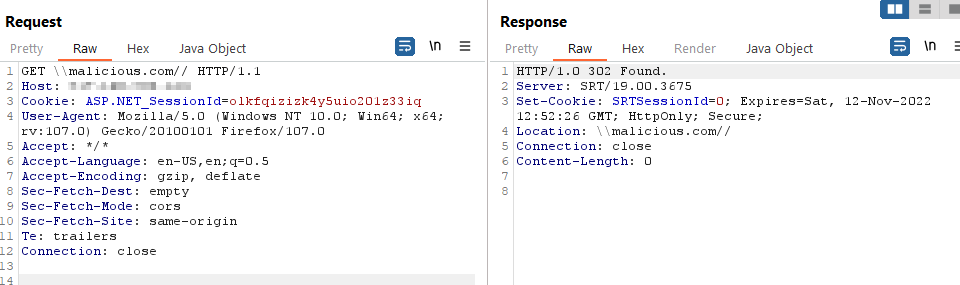 jbalanza/cve-2022-44215
Divulgazione pubblica della vulnerabilità Open Redirect in TitanFTP 19.X
 mqkgithub/moniker-link-cve-2024-21413
Procedura dettagliata passo-passo per sfruttare CVE-2024-21413 in Microsoft Outlook per bypassare la Visualizzazione protetta e divulgare credenziali…
 k9-modz/cve-2023-38873-g1
Proof-of-concept che dimostra una vulnerabilità di Clickjacking sul sito G1, con overlay iframe dannoso e popup di ingegneria sociale per ricerca…
 rahultb-sec/cve-2026-33829-writeup
Caso di studio di vulnerabilità: CVE-2026-33829 (Coercizione NTLM dello Strumento di cattura di Windows)
 imthecopilotnow/cve-2025-4102025
Advisory di sicurezza che descrive in dettaglio una CVE critica in Copilot AI in cui i link di citazione basati su RAG vengono falsificati verso un…
 shellkraft/cve-2025-3568
È stata identificata una vulnerabilità di sicurezza in Krayin CRM <=2.1.0 che consente a un utente con privilegi bassi di aumentare i propri…
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 Prova di Concetto (PoC)
 mlniumm/cve-2025-28073
Proof-of-concept per una vulnerabilità XSS riflessa in phpList 3.6.15 tramite l'endpoint /lists/dl.php, che consente il dirottamento della sessione e…
 nxploited/cve-2025-25101
WordPress Munk Sites plugin <= 1.0.7 - Vulnerabilità CSRF per installazione arbitraria di plugin
 pescada-dev/cve-2025-22381
Scoperta di CVE-2025-22381: Host Header Injection nel progetto open-source Aggie
 0n1con3/fluxer
FluxER - Lo script bash che installa ed esegue lo strumento Fluxion all'interno di Termux. Lo strumento di auditing della sicurezza wireless…
 sanupl/cve-2024-34568
Il plugin LetterPress <= 1.2.1 presenta una vulnerabilità di furto di cookie. Un attaccante può rubare i cookie iniettando codice JavaScript.
 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Exploit proof-of-concept per CVE-2024-21413, una vulnerabilità critica di Outlook RCE che perde hash NetNTLMv2 tramite collegamenti file://…
 polarisxsec/cve-2024-21413
Laboratorio didattico che dimostra lo sfruttamento di CVE-2024-21413 in Outlook per divulgare hash NTLM tramite link UNC dannosi, con infrastruttura…
 vlad-a-man/cve-2023-23397
CVE-2023-23397 PoC
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 è vulnerabile a Cross Site Scripting (XSS). Un utente normale può rubare i cookie di sessione degli utenti amministratori tramite…








