
 #1
Strumenti per simulazione phishing, rilevamento, analisi e formazione sulla sicurezza.
Raccomandato da Kitploit

 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - per tutte le tue esigenze di fake-AP!
 praetorian-inc/chromealone
Uno strumento per trasformare i browser Chromium in un C2 Implant
 an0nud4y/evilginx-phishing-infra-setup
Guida per la configurazione dell'infrastruttura di phishing Evilginx - Proteggere l'infrastruttura Evilginx e Gophish, Rimuovere gli IOCs, TTP di…
 praetorian-inc/oauthseeker
Un'applicazione OAuth dannosa che può essere sfruttata per attacchi di phishing sia interni che esterni rivolti agli utenti di Microsoft Azure e…
 ghost-otpbot/smsotpbot
OTP BOT bypassa le verifiche SMS di Paypal, Instagram, Snapchat, Google, 3D Secure e molti altri...
 mcorybillington/suitecrm-rce
Writeup su CVE-2020-28328: Remote Code Execution nel file di log di SuiteCRM più un bonus Cross-Site Scripting


 prodigiousmind/cve-2023-41425
WonderCMS RCE autenticata - CVE-2023-41425
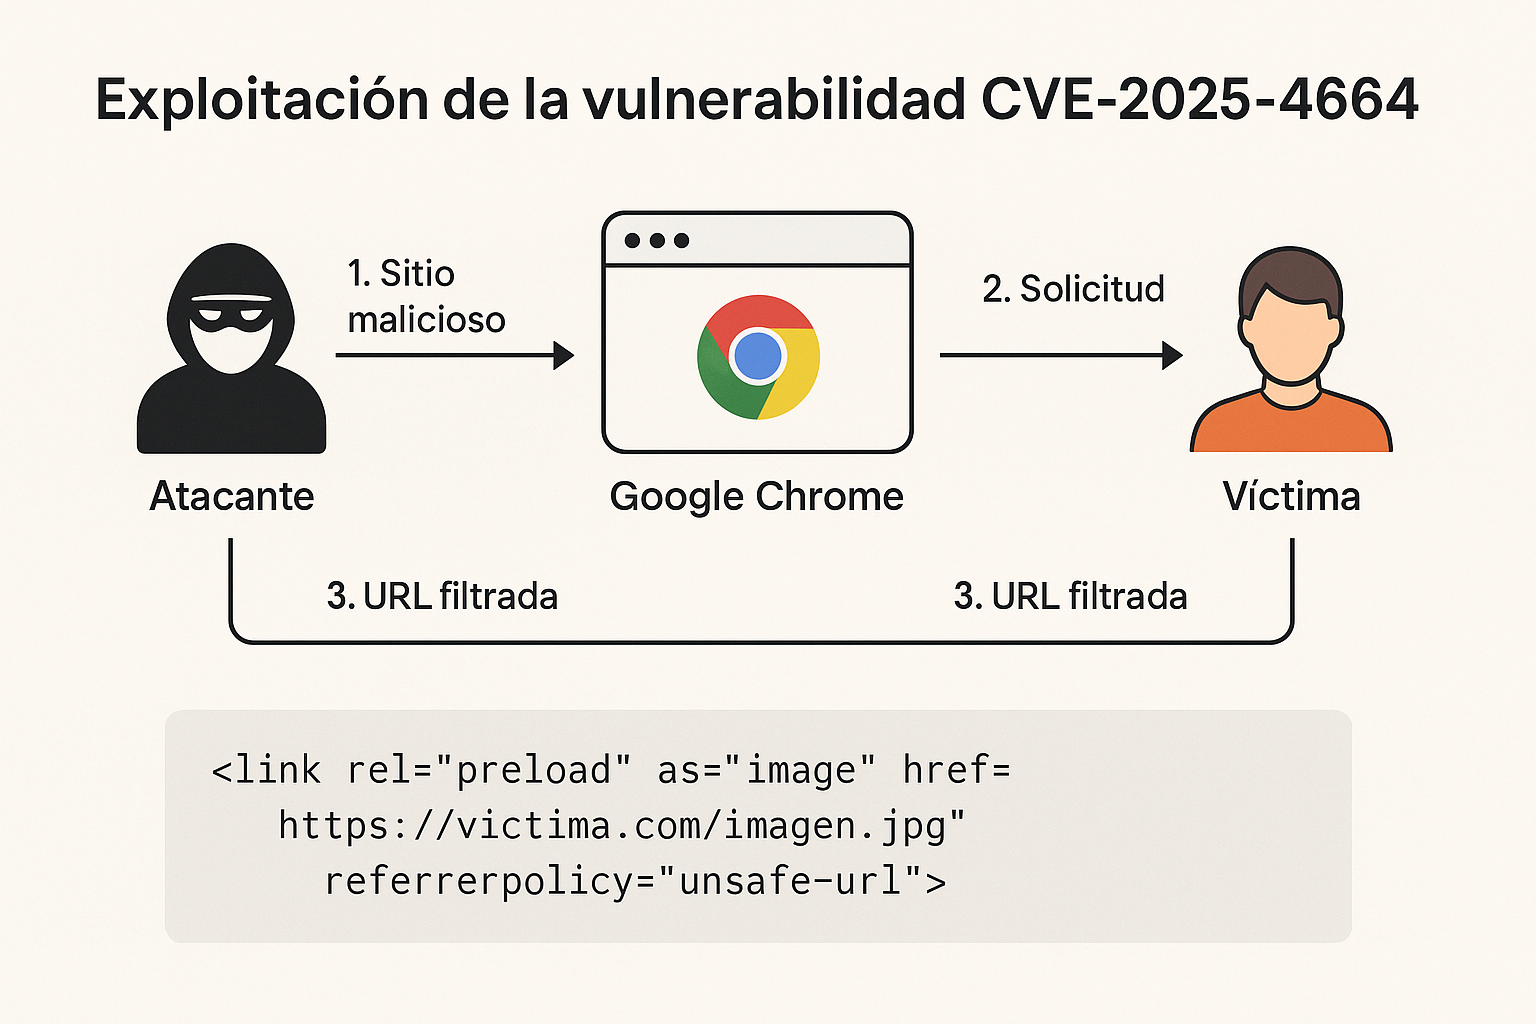 speinador/cve-2025-4664
Demo educativa di CVE-2025-4664, una vulnerabilità del Chrome Loader che consente la fuga di dati cross-origin tramite manipolazione della…
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Proof-of-concept exploit per CVE-2024-21413 che utilizza Moniker Link in email HTML per attivare una connessione SMB e catturare hash netNTLMv2…
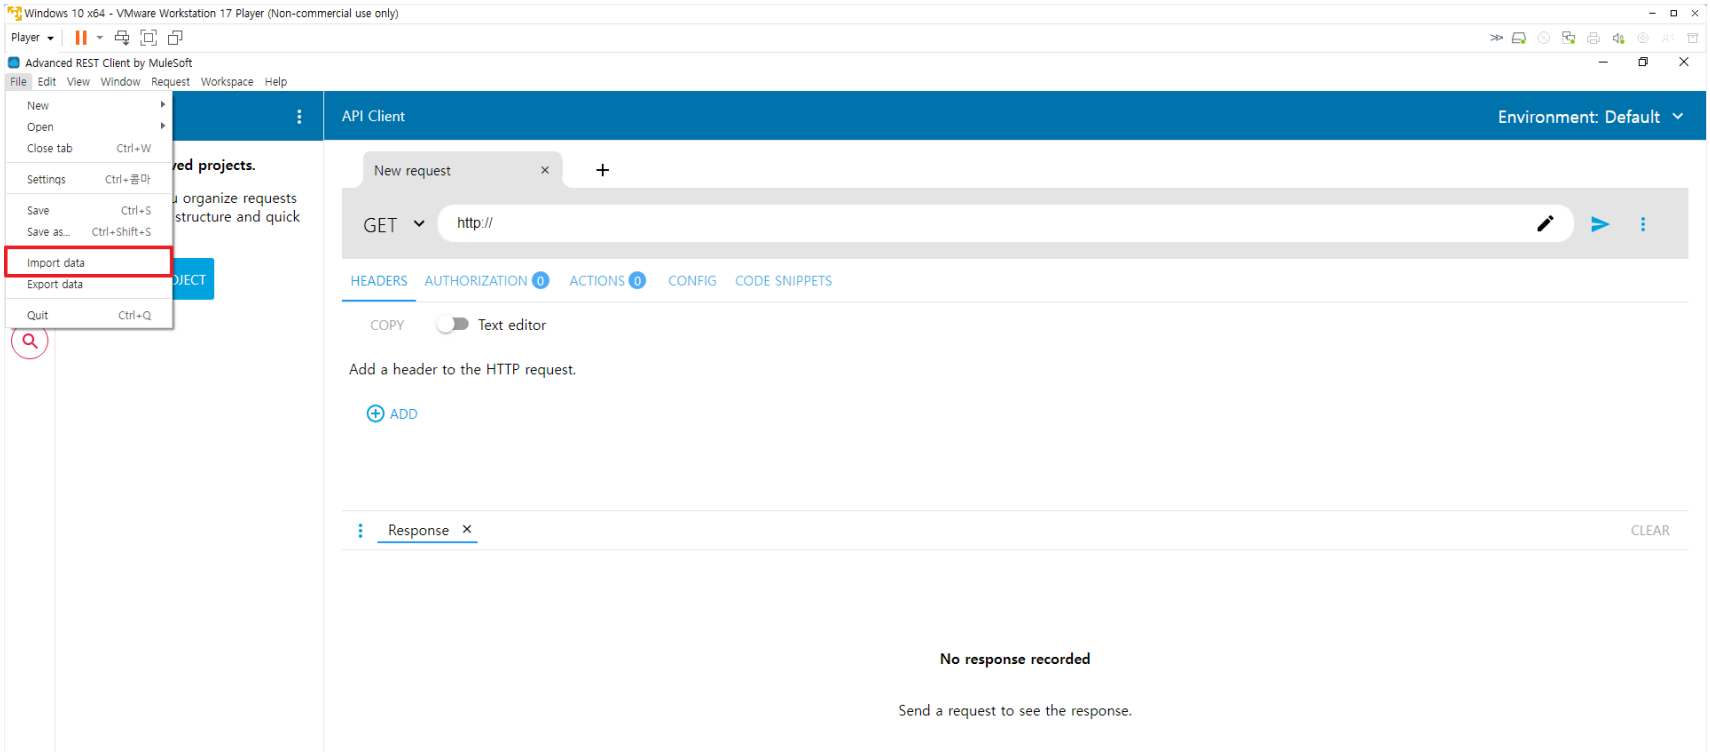 eqstlab/cve-2024-25503
Vulnerabilità di Cross-Site Scripting nell'exploit di Advanced REST Client v.17.0.9
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
Progetto educativo di cybersecurity che dimostra lo sfruttamento e la mitigazione della CVE-2020-25213 (WordPress File Manager Plugin RCE). Include…
 thawkhant/viber-desktop-html-injection
Writeup pubblico per CVE-2025-55996 (Iniezione HTML in Viber Desktop)
 nictjh/threatdemos
Dimostrazioni complete di vulnerabilità di sicurezza Android che includono CVE-2017-13156 (Janus), sfruttamento del broadcast receiver, minacce di…
 furqankhan1/cve-2019-13496
Exploit di prova di concetto che dimostra il bypass OTP in One Identity Cloud Access Manager 8.1.3 tramite MITM/SSL-strip, replay della risposta SAML…
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
Insecure Direct Object Reference (vulnerabilità IDOR) in SOGo Webmail permette a un utente di inviare email per conto di un altro utente.








