
 #1

 corvralabs/evilneko
Strumento di orchestrazione automatizzata di container per attacchi di phishing Browser-in-the-Browser (BITB), che consente ai red team di scalare…
 chrismaddalena/cooper
Uno strumento Python per importare HTML e produrre sorgente HTML adatto per campagne di phishing.
 dshabani96/cve-2024-21413
Exploit proof-of-concept per esecuzione remota di codice in Microsoft Outlook (CVE-2024-21413) con consegna tramite email SMTP, generazione di…
 fdzdev/cve-2024-50962
Vulnerabilità di Cross-Site Scripting (XSS) documentata in Ferozo Webmail v1.1, che consente il dirottamento della sessione e il phishing tramite una…
 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Exploit proof-of-concept per CVE-2024-21413, una vulnerabilità critica di Outlook RCE che perde hash NetNTLMv2 tramite collegamenti file://…
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
Progetto educativo di cybersecurity che dimostra lo sfruttamento e la mitigazione della CVE-2020-25213 (WordPress File Manager Plugin RCE). Include…
 1h3ll/cve-2025-50363_bxss_cve
Prova di concetto per una vulnerabilità XSS cieca in Maid Hiring Management System v1.0, che cattura i cookie di sessione dell'amministratore tramite…
 brmkit/toastnotify-bof
abuso di notifiche toast di Windows per divertimento e manipolazione dell'utente
 hadojae/data
Analisi e Automazione del Phishing delle Credenziali
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 Prova di Concetto (PoC)
 vlad-a-man/cve-2023-23397
CVE-2023-23397 PoC
 polarisxsec/cve-2024-21413
Laboratorio didattico che dimostra lo sfruttamento di CVE-2024-21413 in Outlook per divulgare hash NTLM tramite link UNC dannosi, con infrastruttura…
 sanupl/cve-2024-34568
Il plugin LetterPress <= 1.2.1 presenta una vulnerabilità di furto di cookie. Un attaccante può rubare i cookie iniettando codice JavaScript.
 security-avs/cve-2020-16270
Proof-of-concept per CVE-2020-16270, una vulnerabilità XSS in OLIMPOKS sotto 3.3.39, che dimostra l'iniezione remota di JavaScript dannoso per rubare…
 v35hr4j/cve-2021-24563
Il plugin non impedisce il caricamento di file HTML tramite il suo modulo, consentendo a un utente non autenticato di caricare un file HTML malevolo…
 eqstlab/cve-2024-25503
Vulnerabilità di Cross-Site Scripting nell'exploit di Advanced REST Client v.17.0.9
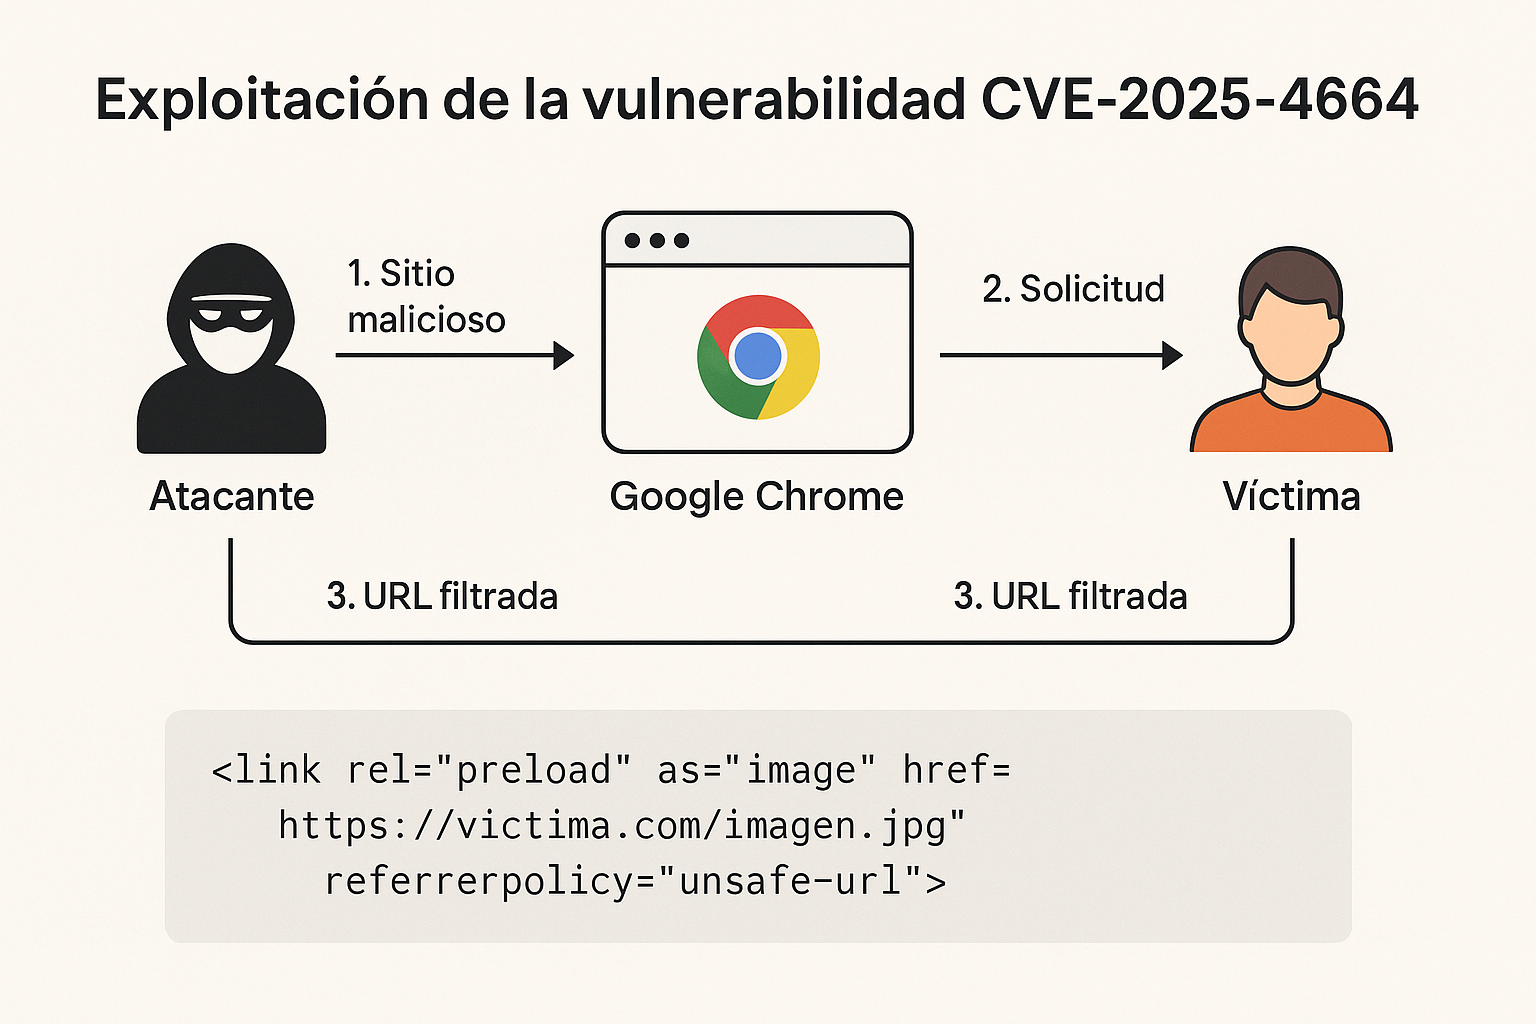 speinador/cve-2025-4664
Demo educativa di CVE-2025-4664, una vulnerabilità del Chrome Loader che consente la fuga di dati cross-origin tramite manipolazione della…









