
 #1
Strumenti per la creazione, la gestione e l'analisi di pagine di login false e campagne e-mail.
Raccomandato da Kitploit
 mdsecactivebreach/farmer
Raccoglie hash NetNTLM in domini Windows tramite un server WebDAV locale, con avvelenamento di file LNK e iniezione di codice nei campi dei documenti…
 r00t-3xp10it/backdoorppt
trasforma il tuo payload.exe in un falso documento Word (.ppt)
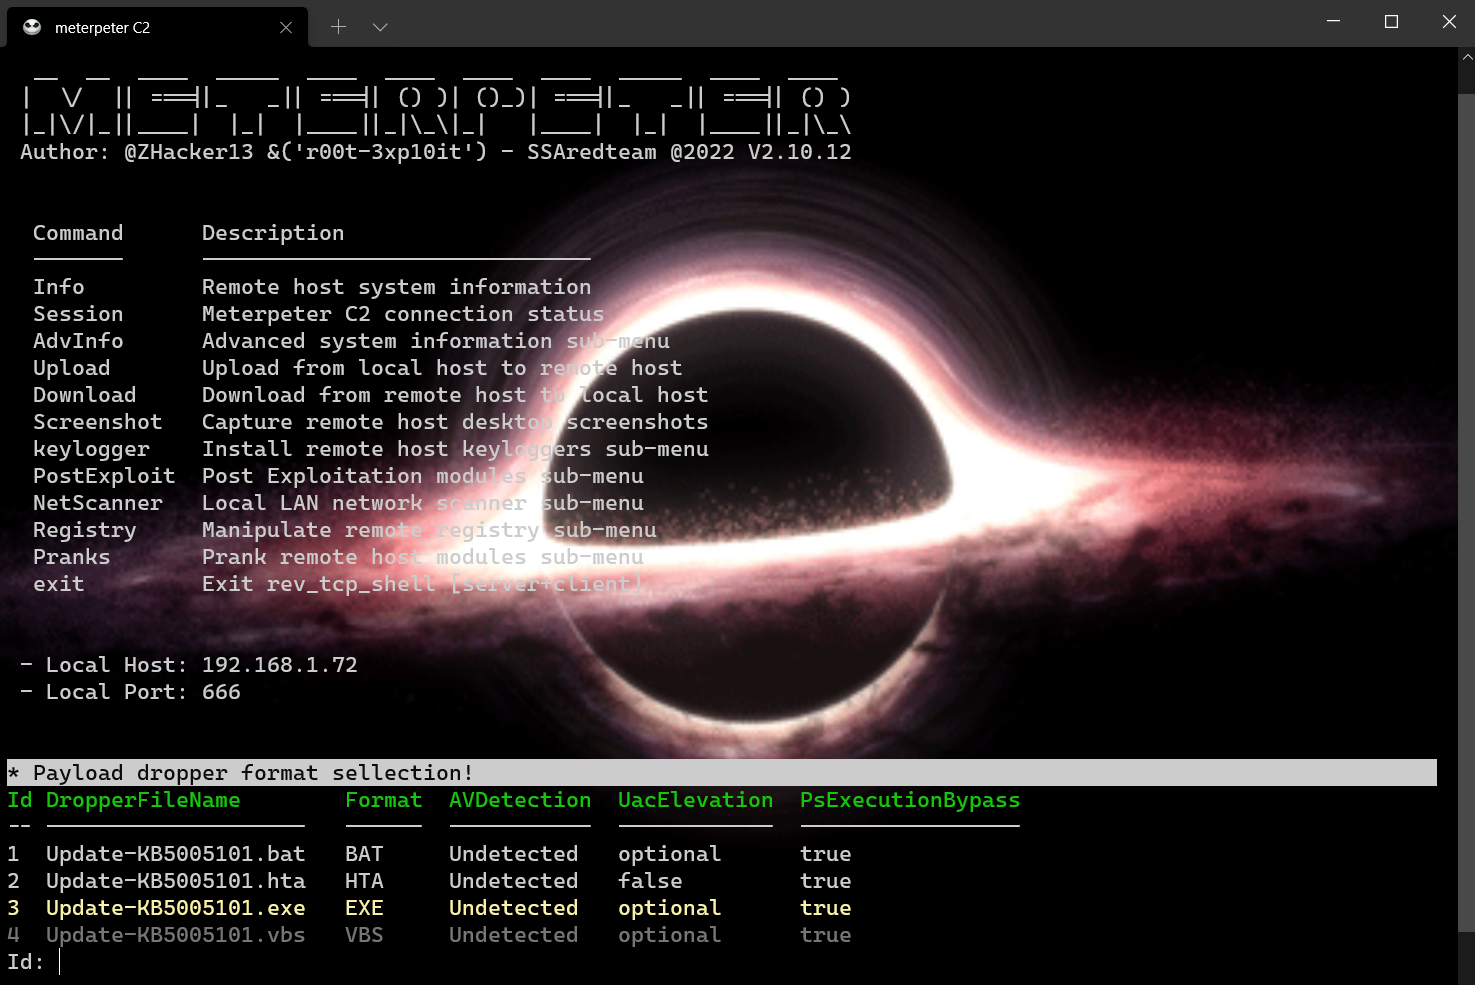 r00t-3xp10it/meterpeter
C2 Powershell Framework di Comando e Controllo con Comandi Integrati
 3v4si0n/http-revshell
Reverse shell in PowerShell che utilizza il protocollo HTTP/S con bypass di AMSI e supporto proxy
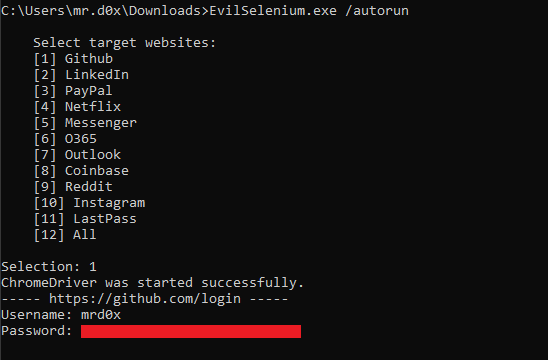 mrd0x/evilselenium
Armare Selenium per automatizzare il furto di credenziali, il dumping dei cookie, l'esfiltrazione di email e l'estrazione di file dai browser…
 r00t-3xp10it/trojanizer
Trojanizza il tuo payload - automazione WinRAR (SFX) - sotto distribuzioni Linux
 arno0x/ntlmrelaytoews
attacco di relay NTLM ai Servizi Web di Exchange
 fuckjsonp/fuckjsonp-rce-cve-2022-26809-sql-xss-fuckjsonp
Attenzione a un nuovo metodo di tracciamento mirato ai red team!
 dviros/credsleaker
Credsleaker permette a un attaccante di creare un prompt delle credenziali altamente convincente utilizzando Windows Security, di validarlo contro il…
 randomaccess3/awesome-bec
Repository di informazioni di attacco e difesa per le indagini sul Business Email Compromise
 hoodoer/js-tap
Beacon JavaScript e C2 da utilizzare per payload XSS o impianti di post-sfruttamento su server webapp o software desktop per monitorare gli utenti e…
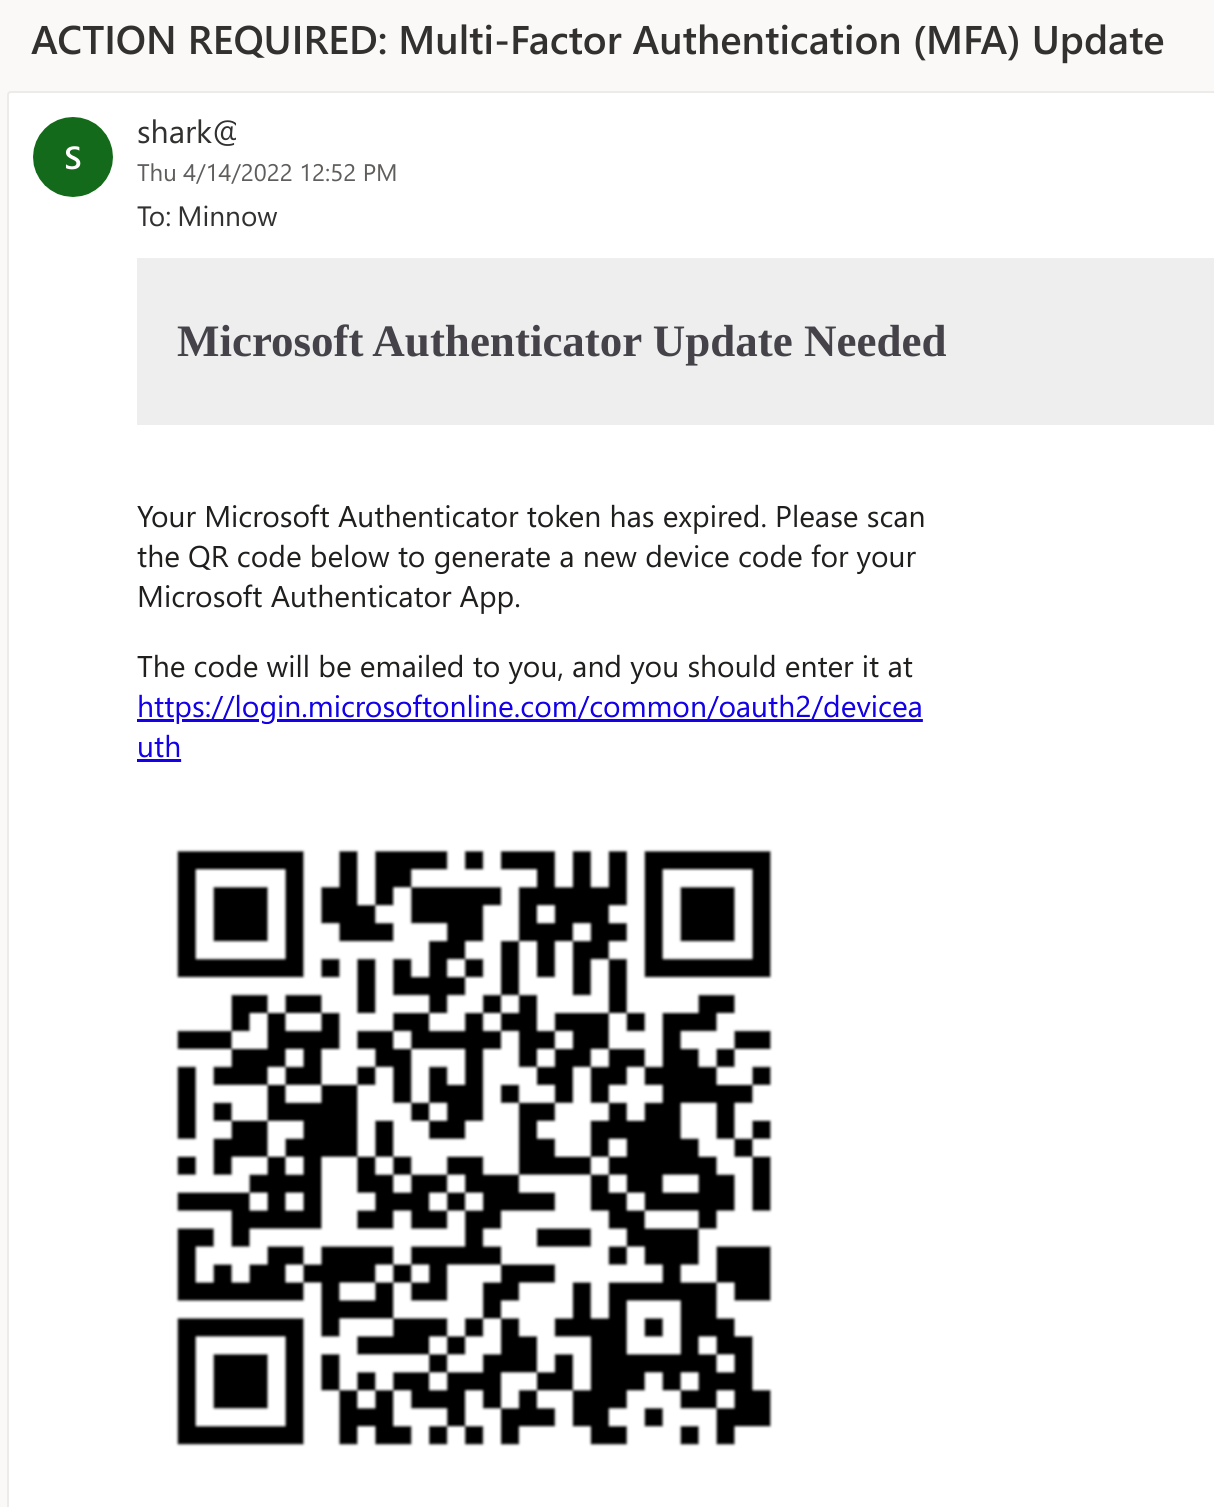 secureworks/squarephish
Strumento di phishing avanzato che combina il flusso di autenticazione OAuth Device Code con codici QR per raccogliere token di autenticazione…
 rxwx/chlonium
Clona e importa cookie e password di Chromium attraverso i browser con decrittografia offline della chiave di stato DPAPI, supportando database…
 quickbreach/exchangerelayx
Uno strumento di relay NTLM verso l'endpoint EWS per server Exchange on-premise. Fornisce un OWA per gli hacker.
 komomon/cve-2022-30190-follina-office-msdt-fixed
Strumento di exploit modificato per CVE-2022-30190 per MS-MSDT Office RCE con supporto di modelli docx personalizzati, modalità di esecuzione…
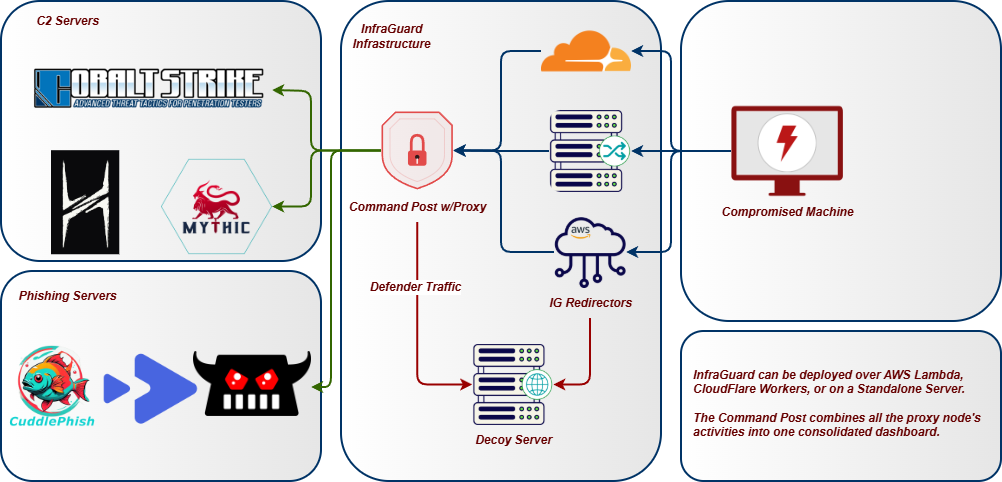 whispergate/infraguard
InfraGuard è un proxy e gestore di reindirizzamento Command & Control che protegge la tua infrastruttura Red Team dall'attribuzione delle minacce.
 4w4k3/insanity-framework
Genera Payloads e Controlla Macchine Remote. [Interrotto]
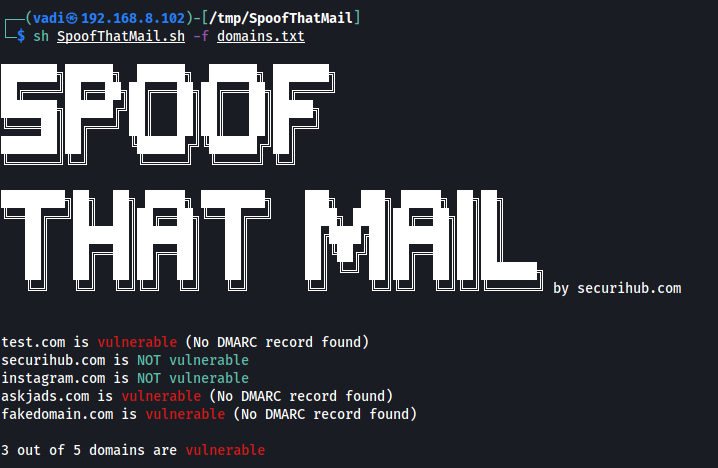 v4d1/spoofthatmail
Script Bash per verificare se un dominio o un elenco di domini può essere falsificato in base ai record DMARC







