#1
Strumenti per la creazione, la gestione e l'analisi di pagine di login false e campagne e-mail.
Raccomandato da Kitploit
 bishopfox/ca-clone
Script per clonare i certificati CA da utilizzare negli attacchi a client HTTPS.
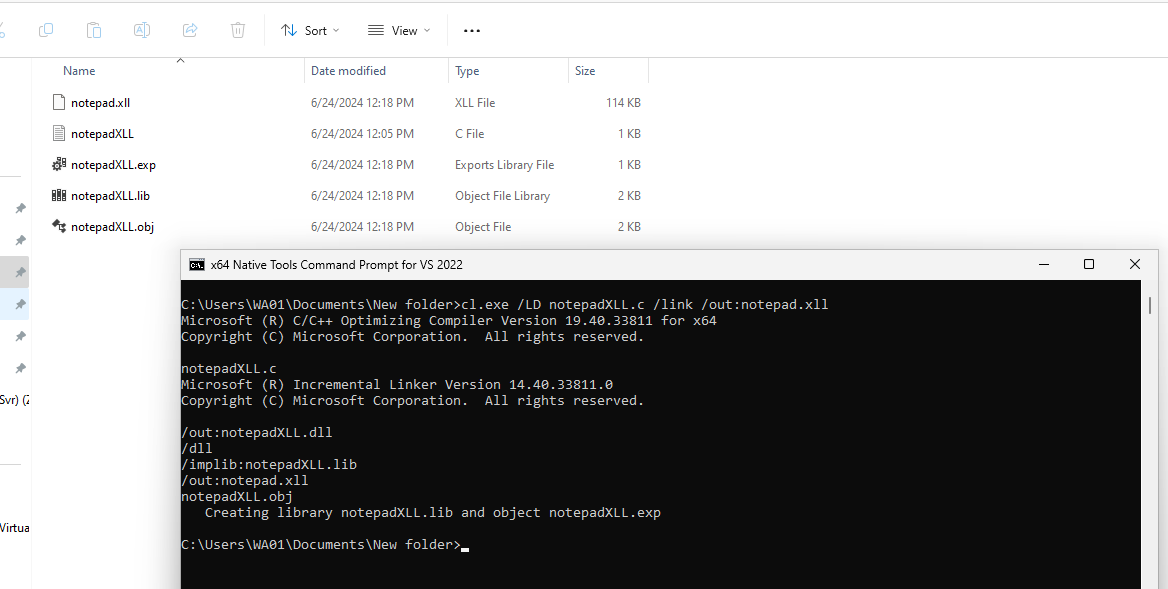 h3x0v3rl0rd/xll_windows_reverse_shell
xll windows reverse shell
 cappricio-securities/camjacking
CamJacking è uno strumento progettato per l'uso nel penetration testing umano. Ha lo scopo di simulare potenziali minacce alla sicurezza testando la…
 cappricio-securities/socialengineering-templates
modelli del framework SET
 cappricio-securities/socialengineering
Framework SEt
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
Il plugin LetterPress <= 1.2.1 è vulnerabile a una vulnerabilità di Html Injection che può ulteriormente portare a una vulnerabilità di Open…
 itres-labs/usbcoercer
USBCoercer trasforma una scheda di sviluppo ESP32 con USB-OTG nativo in un gadget Ethernet-over-USB in grado di forzare la configurazione del proxy…
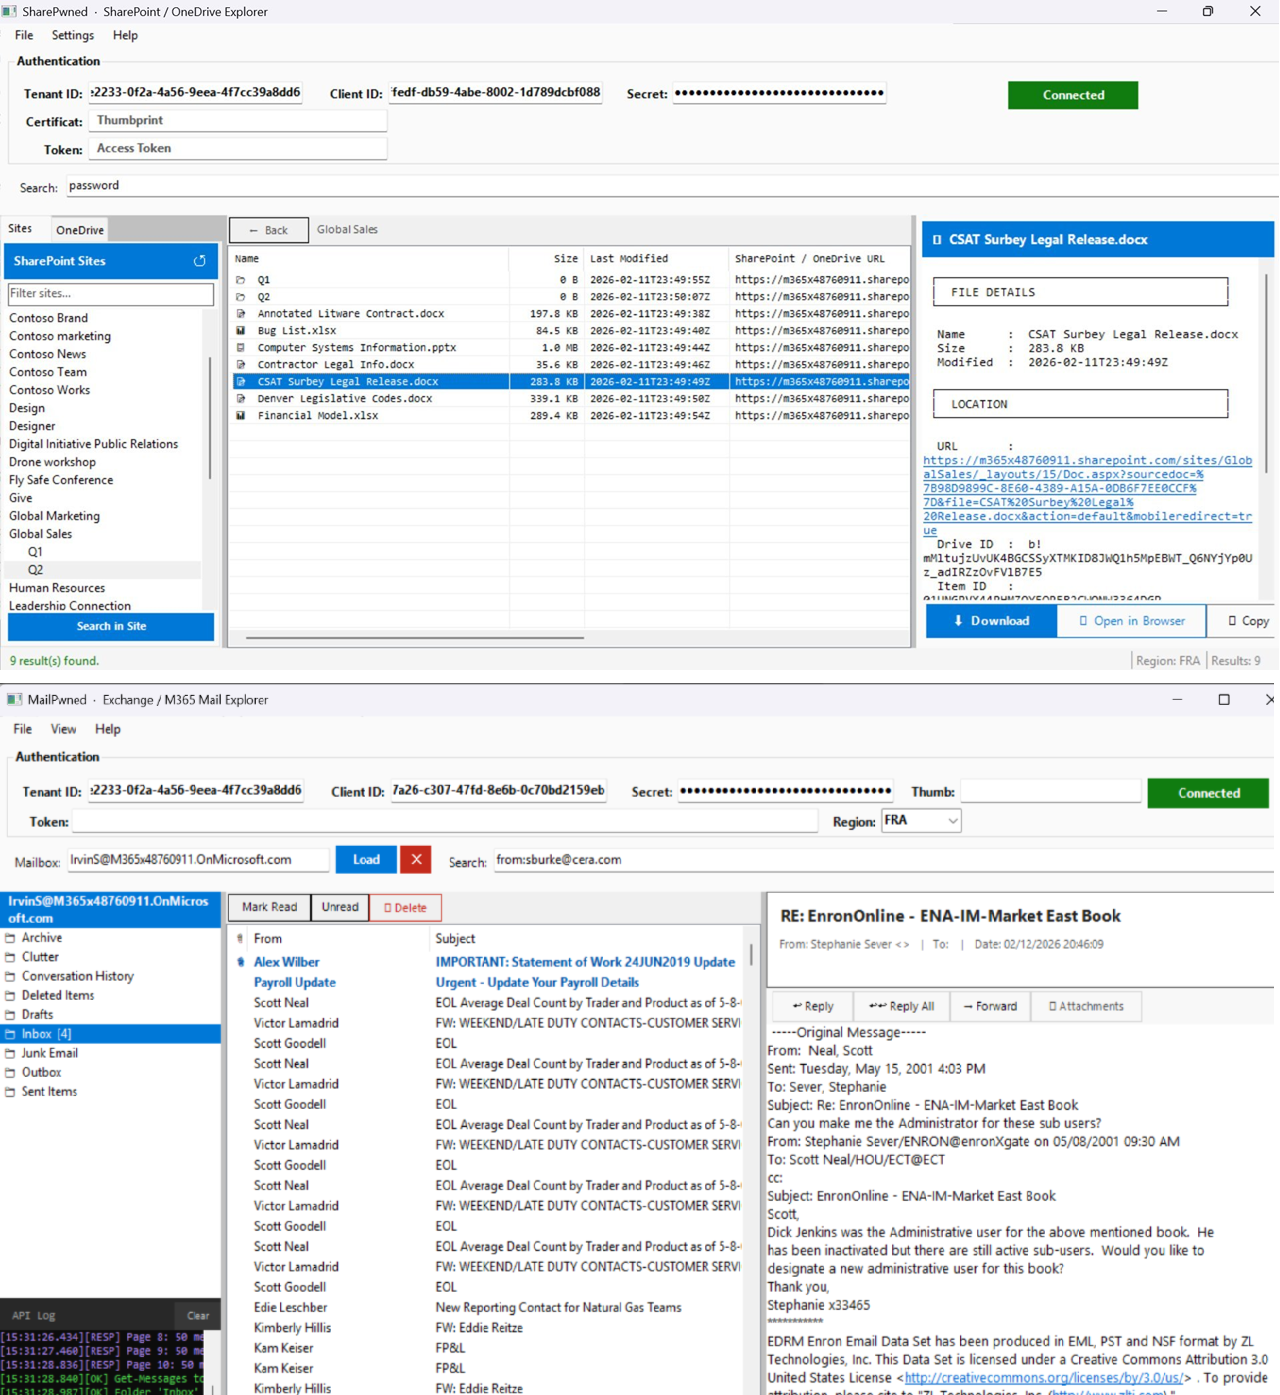 otterhacker/m365pwned
Due strumenti GUI WinForms per enumerare, ricercare ed esfiltrare dati dagli ambienti M365 utilizzando token OAuth a livello applicativo.
 wireghoul/htshells
Shell htaccess autocontenute e attacchi
 minhhk68/cve-2026-13156
Avviso di vulnerabilità e PoC per CVE-2026-13156 — Scoperta da Huynh Kien Minh (MinhHK).
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
Riproduzione CVE: cve-2024-43451-ntlm_hash_disclosure_reproduction
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Oracolo di enumerazione email di Atlassian GraphQL (CWE-204, CVSS 5.3 MEDIUM)
 nu11secur1ty/vulnerable-pdf
File PDF educativi che dimostrano tecniche di sfruttamento lato client, inclusa l'esecuzione di calcolatrice e la navigazione di directory, per test…
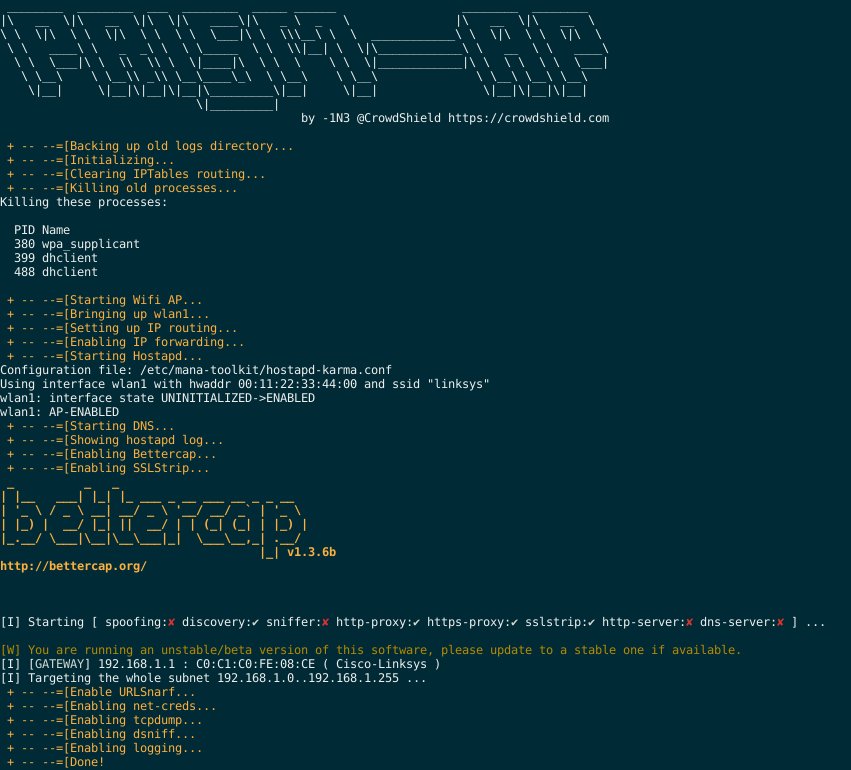 1n3/prism-ap
Un framework automatizzato per attacchi MITM su RogueAP Wireless.
 dviros/rat-via-telegram
Strumento remoto di post-breach per Windows via Telegram