
 #1
Piattaforme integrate per lo sviluppo, l'esecuzione e la gestione dei penetration test.
Raccomandato da Kitploit

 magicbytes/magicarch
MagicArch è uno script post-installazione completo realizzato con Ansible, progettato per trasformare un'installazione base di Arch Linux in una…

 n1nj4sec/pupy
Pupy è un framework open source e multipiattaforma (Windows, Linux, OSX, Android) per C2 e post-esplorazione, scritto in Python e C.
 catsploit/catsploit
Strumento automatizzato di penetration testing che utilizza il Cyber Attack Techniques Scoring (CATS) per selezionare ed eseguire scenari di attacco…
 govindasamyarun/c2-cloud
Il C2 Cloud è un robusto framework C2 basato sul web, progettato per semplificare la vita dei penetration tester. Permette un facile accesso a…
 kcarretto/paragon
Piattaforma di engagement Red Team con l'obiettivo di unificare gli strumenti offensivi dietro una semplice interfaccia utente.
 redsiege/graphstrike
Beaconing HTTPS di Cobalt Strike tramite l'API Microsoft Graph
 enkomio/alanframework
Un framework C2 per post-sfruttamento
 dark-lbp/isf
ISF (Industrial Control System Exploitation Framework), un framework di exploitation basato su Python.
 rcstep/cssg
Script aggressor di Cobalt Strike per generare, formattare e crittografare il beacon shellcode con supporto per molteplici metodi di uscita, syscall…
 owasp/zsc
OWASP ZSC - Generatore di shellcode/codice offuscato https://www.secologist.com/
 byt3bl33d3r/silenttrinity
Un agente di post-sfruttamento asincrono e collaborativo basato su Python e il DLR di .NET
 1135/1135-cobaltstrike-toolkit
Informazioni su CobaltStrike
 sokarepo/coercedpotatordll
Reflective DLL per elevare i privilegi da NT Service a SYSTEM tramite il privilegio SeImpersonateToken
 xforcered/bokuloader
Un proof-of-concept di Cobalt Strike Reflective Loader che mira a ricreare, integrare e potenziare le funzionalità di evasione di Cobalt Strike!
 boku7/bokuloader
Un proof-of-concept di Reflective Loader per Cobalt Strike che mira a ricreare, integrare e migliorare le funzionalità di evasione di Cobalt Strike!
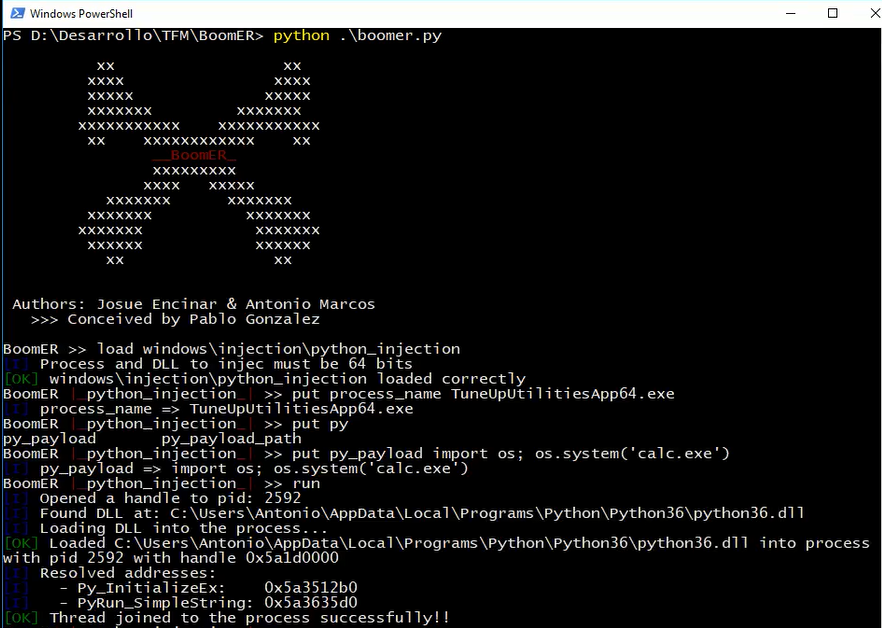 josue87/boomer
Framework per lo sfruttamento di vulnerabilità locali
 thirdbyte/ssj
La tua distribuzione Linux quotidiana diventata Super Saiyan.









