
 #1
Piattaforme integrate per lo sviluppo, l'esecuzione e la gestione dei penetration test.
Raccomandato da Kitploit
 archstrike/archstrike
Un repository Arch Linux per professionisti e appassionati di sicurezza. Realizzato secondo l'Arch Way e ottimizzato per i686, x86_64, ARMv6, ARMv7 e…
 opposum0112/cusimanse
Framework componibile per contratti di ricerca e ricette YAML per esperimenti di sicurezza gestiti da agenti su risorse di calcolo usa e getta
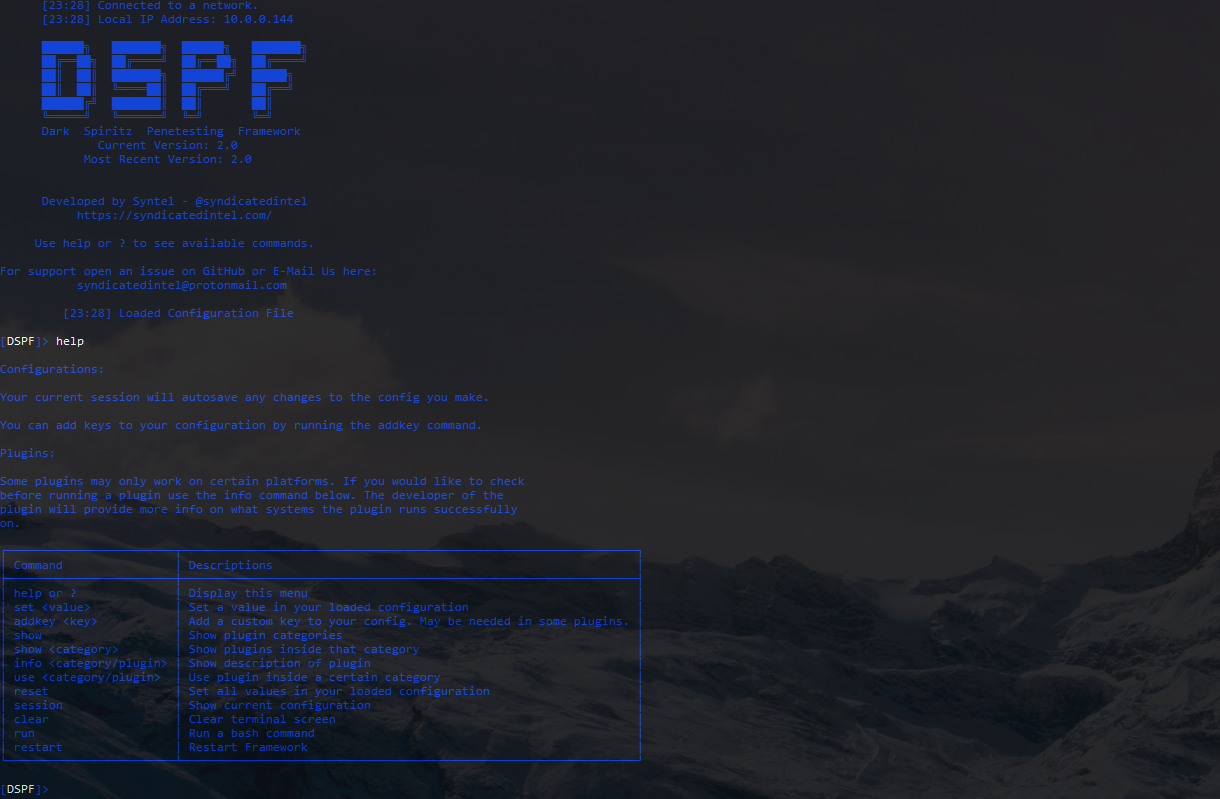 m4cs/darkspiritz
🌔 Repository ufficiale per DarkSpiritz Penetration Framework | Scritto in Python 🐍
 gen0cide/laforge
Gestione dell'infrastruttura per competizioni
 redherd-project/redherd-framework
RedHerd è un framework collaborativo e serverless per orchestrare un gruppo di risorse geograficamente distribuite.
 bitplugg/kitsune
🦊 nine-tailed pentest framework — nmap + msf + aircrack + sqlmap in un'unica CLI · 25 moduli · sessione SQLite · TUI · REST API · pipx install
 elder-plinius/t3mp3st
piattaforma autonoma di red teaming; meta-harness multi-agente di sicurezza offensiva
 youssefnoob003/sindrikit
Una libreria C fondamentale per costruire capacità offensive credibili a livello operativo
 professionallyevil/c4
Cyberdelia, una raccolta di framework Command and Control
 ne0nd0g/merlin
Merlin è un server e agente di Comando e Controllo HTTP/2 post-exploitation multipiattaforma scritto in golang.
 m3rcer/chisel-strike
Un'implementazione aggressor di cobalt strike crittografata con XOR in .NET per utilizzare chisel per un proxy più veloce e capacità SOCKS5 avanzate.
 kalilinux/nethunter/build-scripts/kali-nethunter-installer
Crea ZIP di installazione flashabili che distribuiscono un ambiente di penetration testing mobile su Android, inclusa la patch del boot del kernel,…
 datadog/stratus-red-team
:cloud: :zap: Emulazione granulare e azionabile degli avversari per il cloud
 fsociety-team/fsociety
Un framework modulare per penetration testing
 zerx0r/kage
Kage è un'interfaccia grafica per Metasploit Meterpreter e Session Handler
 qsecure-labs/overlord
CLI basato su Python per il dispiegamento automatizzato di infrastrutture red team su AWS e Digital Ocean, con supporto modulare per C2, server…
 joelgmsec/kitsune
Framework C2 polimorfico con interfaccia grafica, riconnessione automatica, generazione di payload e strumenti di hacking integrati per operazioni di…
 daniyal48/ghostlock-vagrant-box
Un banco di prova Vagrant isolato progettato per simulare una catena di attacco completa: accesso iniziale tramite l'heap buffer overflow di Nginx…








