
 #1
Piattaforme integrate per lo sviluppo, l'esecuzione e la gestione dei penetration test.
Raccomandato da Kitploit

 blacksnufkin/cheshire
Plugin di servizio Adaptix C2 che gestisce l'analisi dei payload di LitterBox dalla UI dell'operatore.
 infobyte/faraday_templates
Repository di template per la piattaforma di sicurezza Faraday, che fornisce template riutilizzabili per la scansione delle vulnerabilità e…
 b0fh/cve-2018-4878
Modulo Metasploit per CVE-2018-4878
 arno0x/dbc2
DBC2 (DropboxC2) è uno strumento post-exploitation modulare, composto da un agente in esecuzione sulla macchina della vittima, un controller in…
 rasta-mouse/crystal-loaders
Una piccola raccolta di loader PIC Crystal Palace progettati per l'uso con Cobalt Strike.
 incursi0n/bluesam
Un file oggetto beacon di Cobalt Strike che sfrutta la vulnerabilità BlueHammer per ottenere una copia del database SAM.
 project-prismatica/prismatica
Sistema di comando e controllo reattivo
 mekhalleh/exchange_proxylogon
Pacchetto di moduli per #ProxyLogon (parte del mio contributo per Metasploit-Framework) [CVE-2021-26855 && CVE-2021-27065]
 ntdelta/chakra-exploit-framework
Framework di sfruttamento del browser per Chakra (Edge). Scritto come parte della preparazione OSEE. Bug dimostrativo: CVE-2019-0567
 gl4ssesbo1/nebula
Nebula è un framework C2 cloud che al momento offre ricognizione, enumerazione, sfruttamento e post-sfruttamento su AWS, ma sta ancora lavorando per…
 hahwul/mad-metasploit
Moduli personalizzati di Metasploit, plugin, script di risorsa e.. fantastica collezione di Metasploit
 shipsecai/studio
Automazione dei workflow per i team di sicurezza
 trustedsec/specula
Framework modulare di comando e controllo che abusa della funzionalità Home Page di Microsoft Outlook per persistenza furtiva, accesso remoto e…
 pucarasec/zuthaka
Framework di integrazione C2 open-source che fornisce un'interfaccia web unificata per gestire più istanze di comando e controllo, listener, agenti e…
 sanix-darker/lazymux
Lazymux è un'enorme lista di molti strumenti di hacking e strumenti di PEN-TESTING! NOTA: Non sono responsabile del cattivo uso di questo progetto.
 cobbr/c2bridge
C2Bridges consentono agli sviluppatori di creare nuovi protocolli di comunicazione personalizzati e di utilizzarli rapidamente all'interno di…
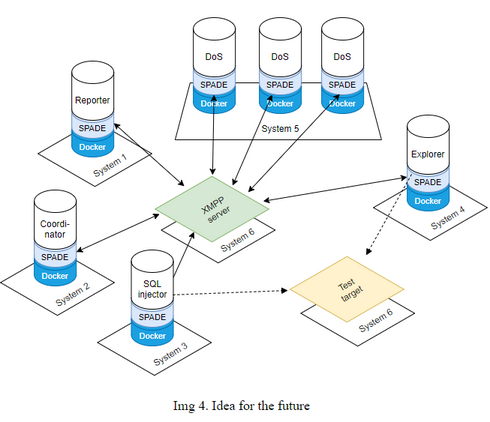 marzekan/masapt
Sistema Multi-Agente per Test di Penetrazione Automatici (MASAPT)
 abdurahmon3236/cve-2024-38472
# Modulo Metasploit che sfrutta la SSRF di Apache HTTP Server (CVE-2024-38472) su Windows per raggiungere servizi interni e ottenere l'esecuzione…








