
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit

 fl0ydsec/cve-2026-15989
Scanner di massa ed exploit per CVE-2026-15989, l'escalation di privilegi non autenticata in Super Forms <= 6.3.316 che crea account amministratore…
 geniuszly/cve-2017-7269
è uno strumento PoC che dimostra un exploit per una vulnerabilità nota nel componente WebDAV di IIS6
 corneacristian/log4j-cve-2021-44228-rce
Exploit di Log4J (CVE-2021-44228) con esecuzione remota di comandi (RCE)
 aeroot/wp-gdpr-compliance-plugin-exploit
Exploit della vulnerabilità di escalation dei privilegi del plugin WordPress "WP GDPR Compliance" di "Van Ons"…
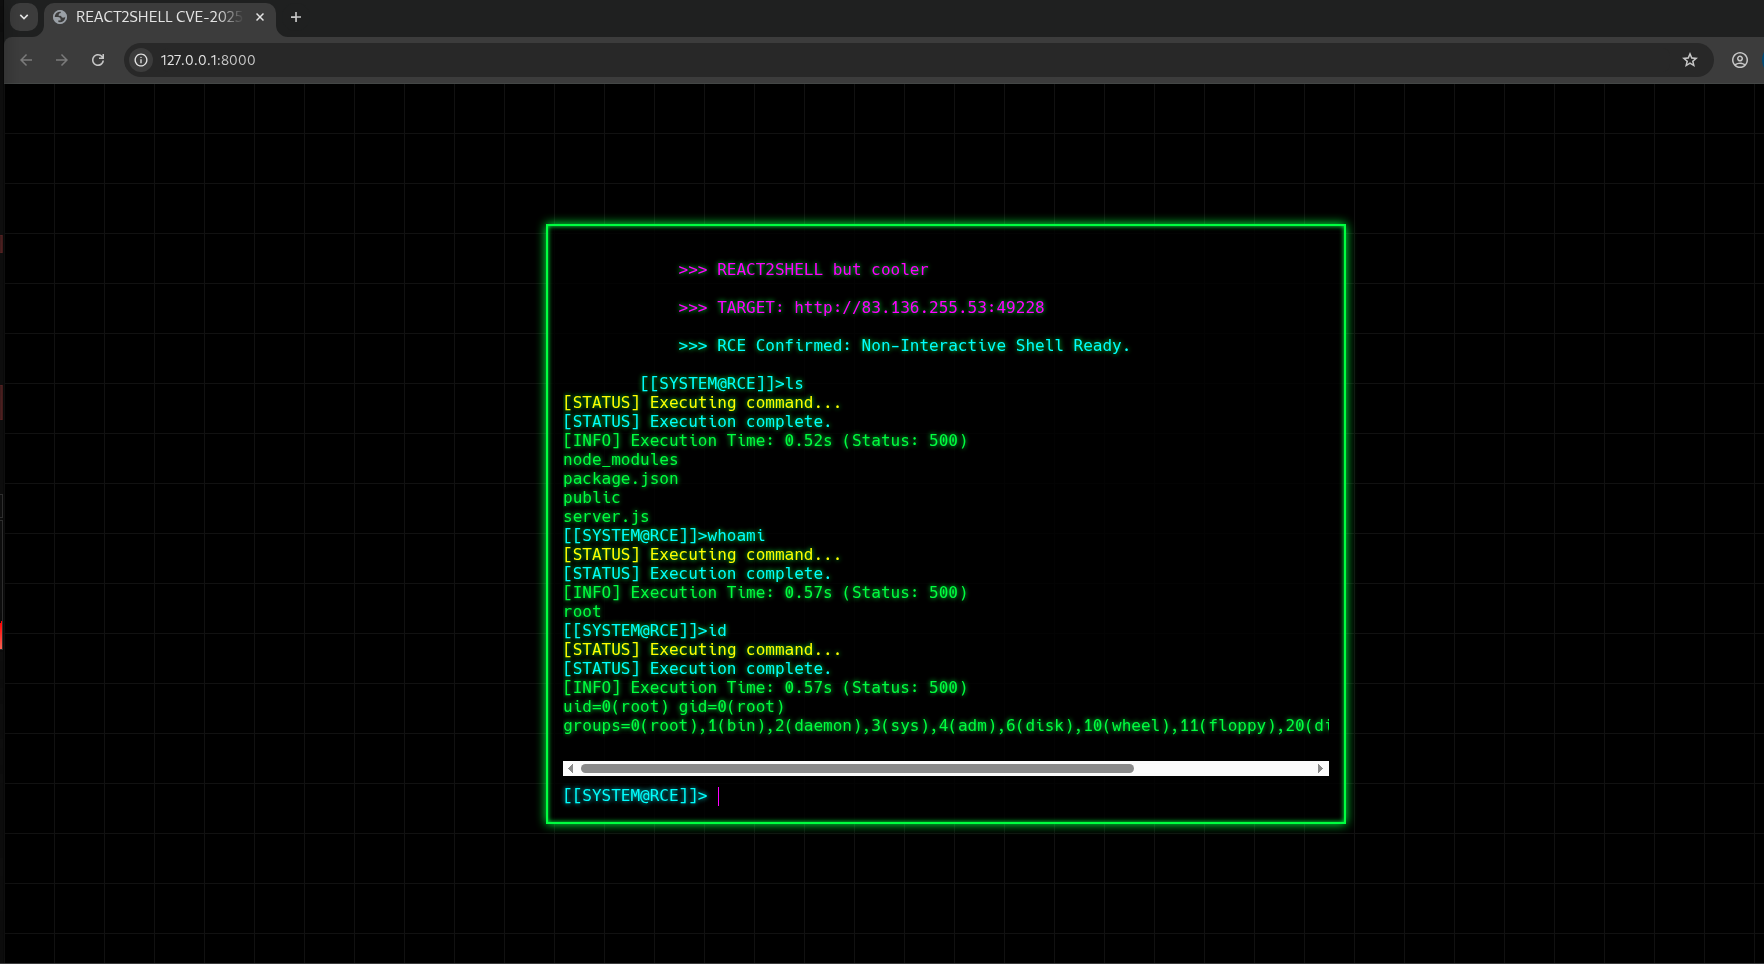 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell è uno strumento exploit PoC didattico per CVE-2025-55182, una critica vulnerabilità di Prototype Pollution nelle applicazioni…
 yuaneuro/cve-2021-2109_poc
weblogic CVE-2021-2109 poc di verifica batch
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRAT è una capacità che può essere utilizzata per iniettare un root exploit come installazione silenziosa per eseguire un compito malevolo sul…
 geniuszly/cve-2024-24919
Script di exploit proof-of-concept per CVE-2024-24919 che scansiona gli URL di destinazione tramite richieste HTTP POST, analizza le risposte per…
 atithkhawas/autoblue
AutoBlue - Strumento di sfruttamento automatizzato per EternalBlue (CVE-2017-0144 / MS17-010) che utilizza Nmap e Metasploit per ethical hacking,…
 0xpthree/cve-2025-32433
Exploit Python per CVE-2025-32433 che prende di mira il server SSH Erlang OTP. Invia pacchetti SSH appositamente predisposti per aprire una reverse…
 abq0/rwsploit
Scanner di sfruttamento automatizzato per Oracle Reports Server (rwservlet) — CVE-2012-3152 / CVE-2012-3153. Rileva, identifica, legge file tramite…
 cirqueiradev/massexploit-cve-2024-4577
CVE-2024-4577 Scanner di massa & Strumento di exploit
 9lyph/cve-2019-12836
CVE-2019-12836
 lennertdefauw/cve-2025-8088
WinRAR < 7.13 path traversal per la persistenza
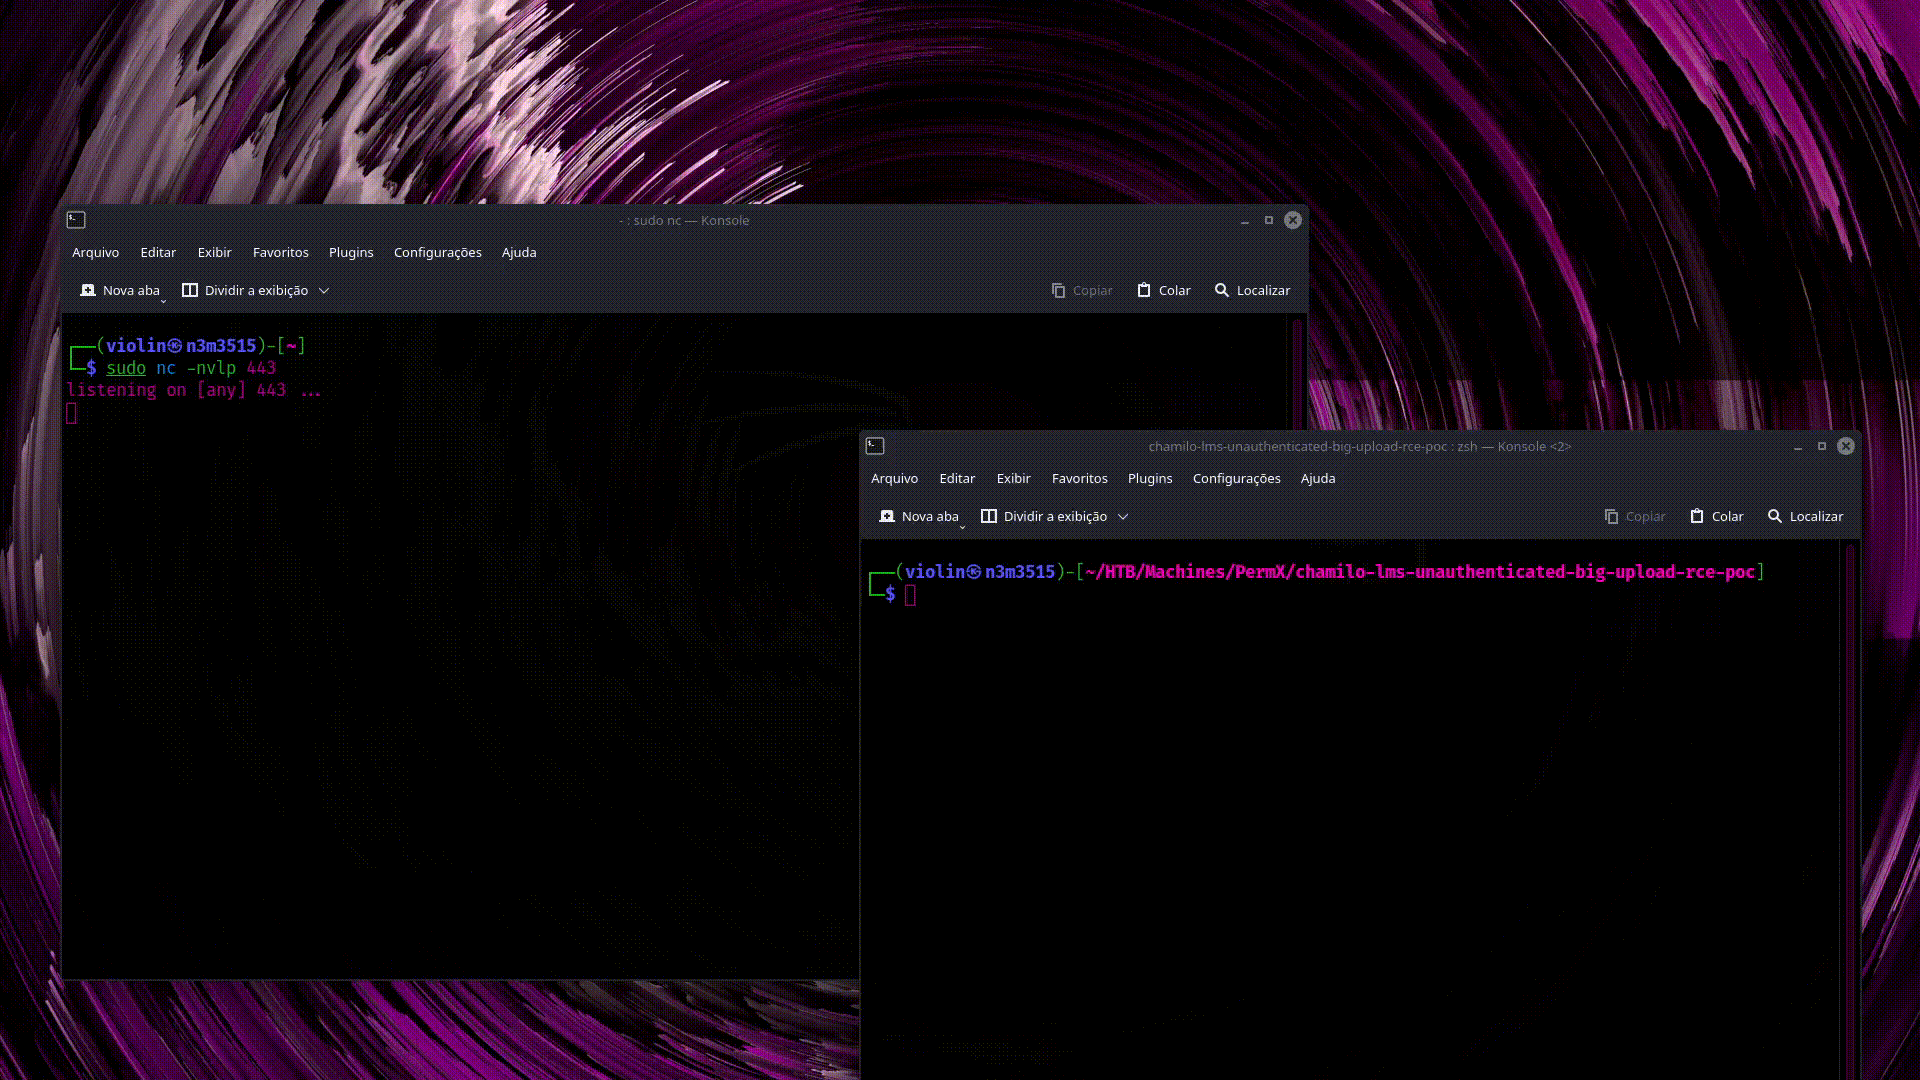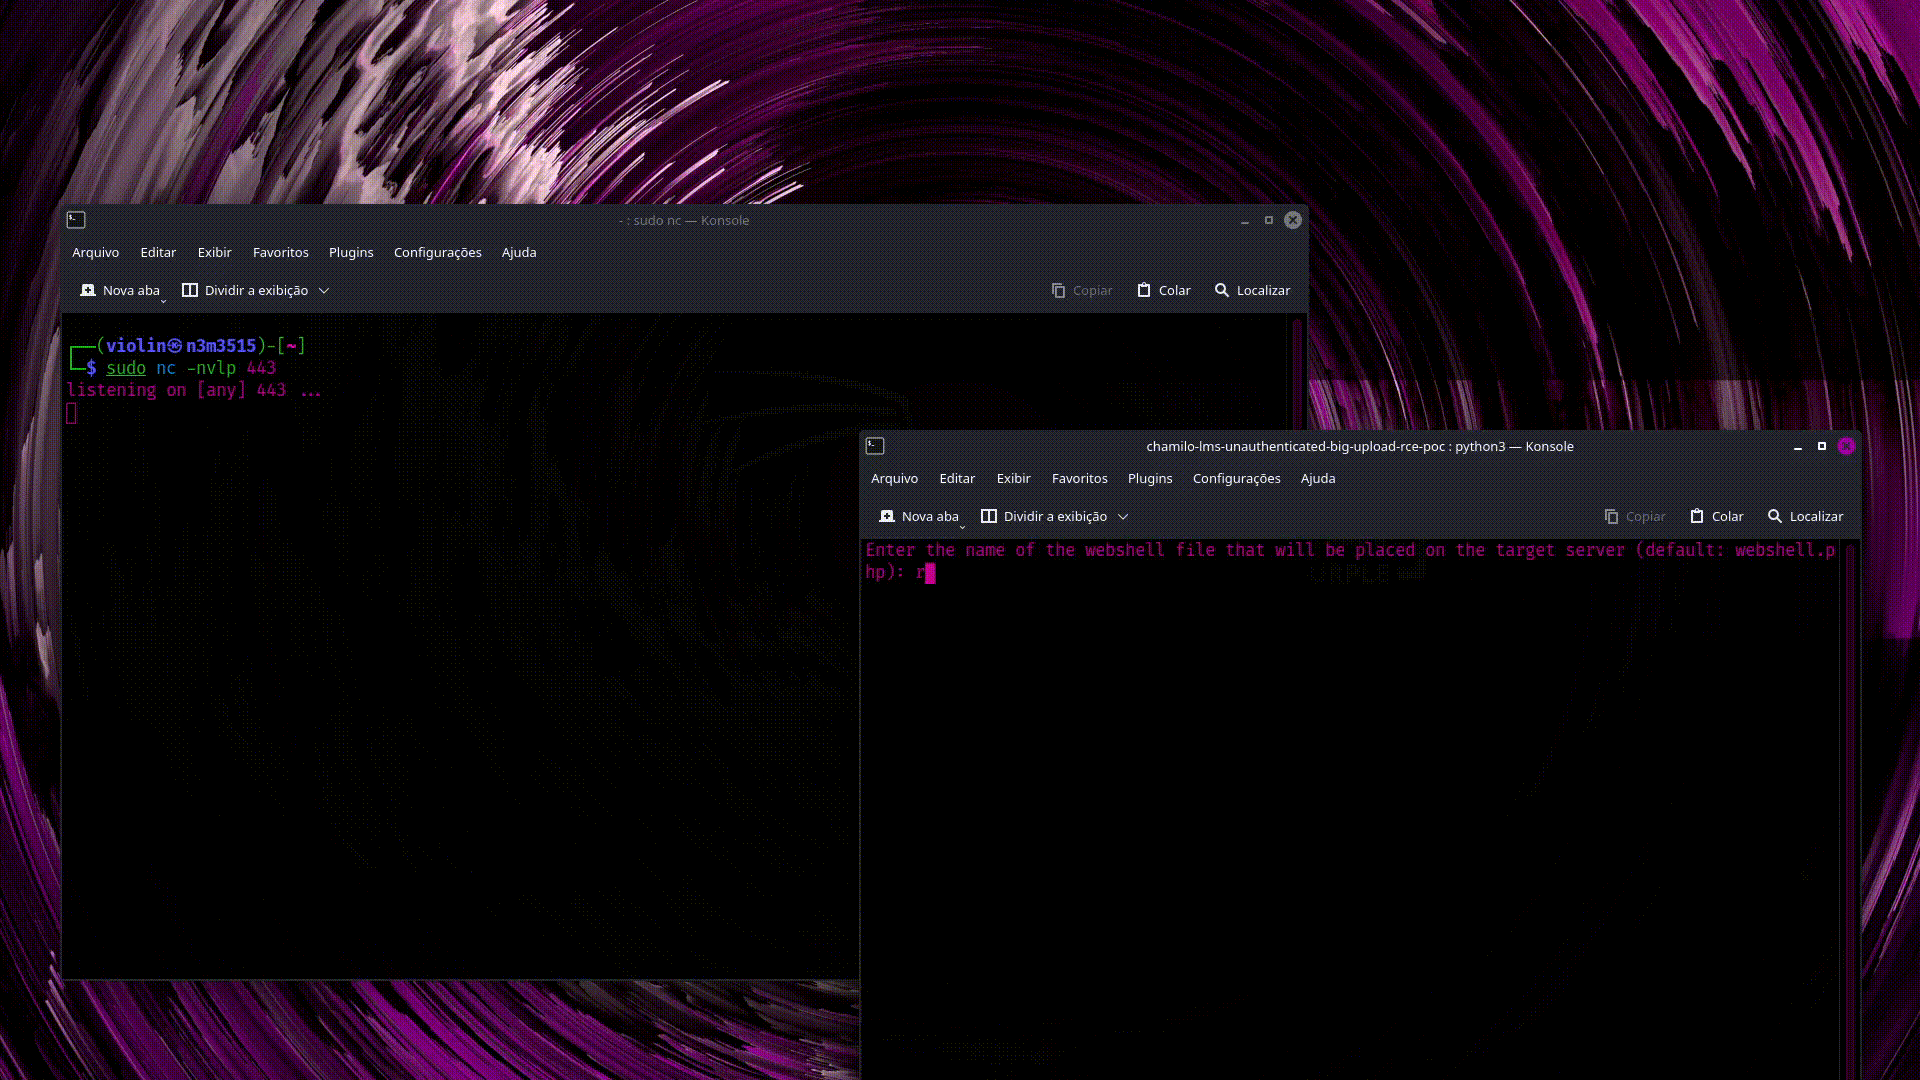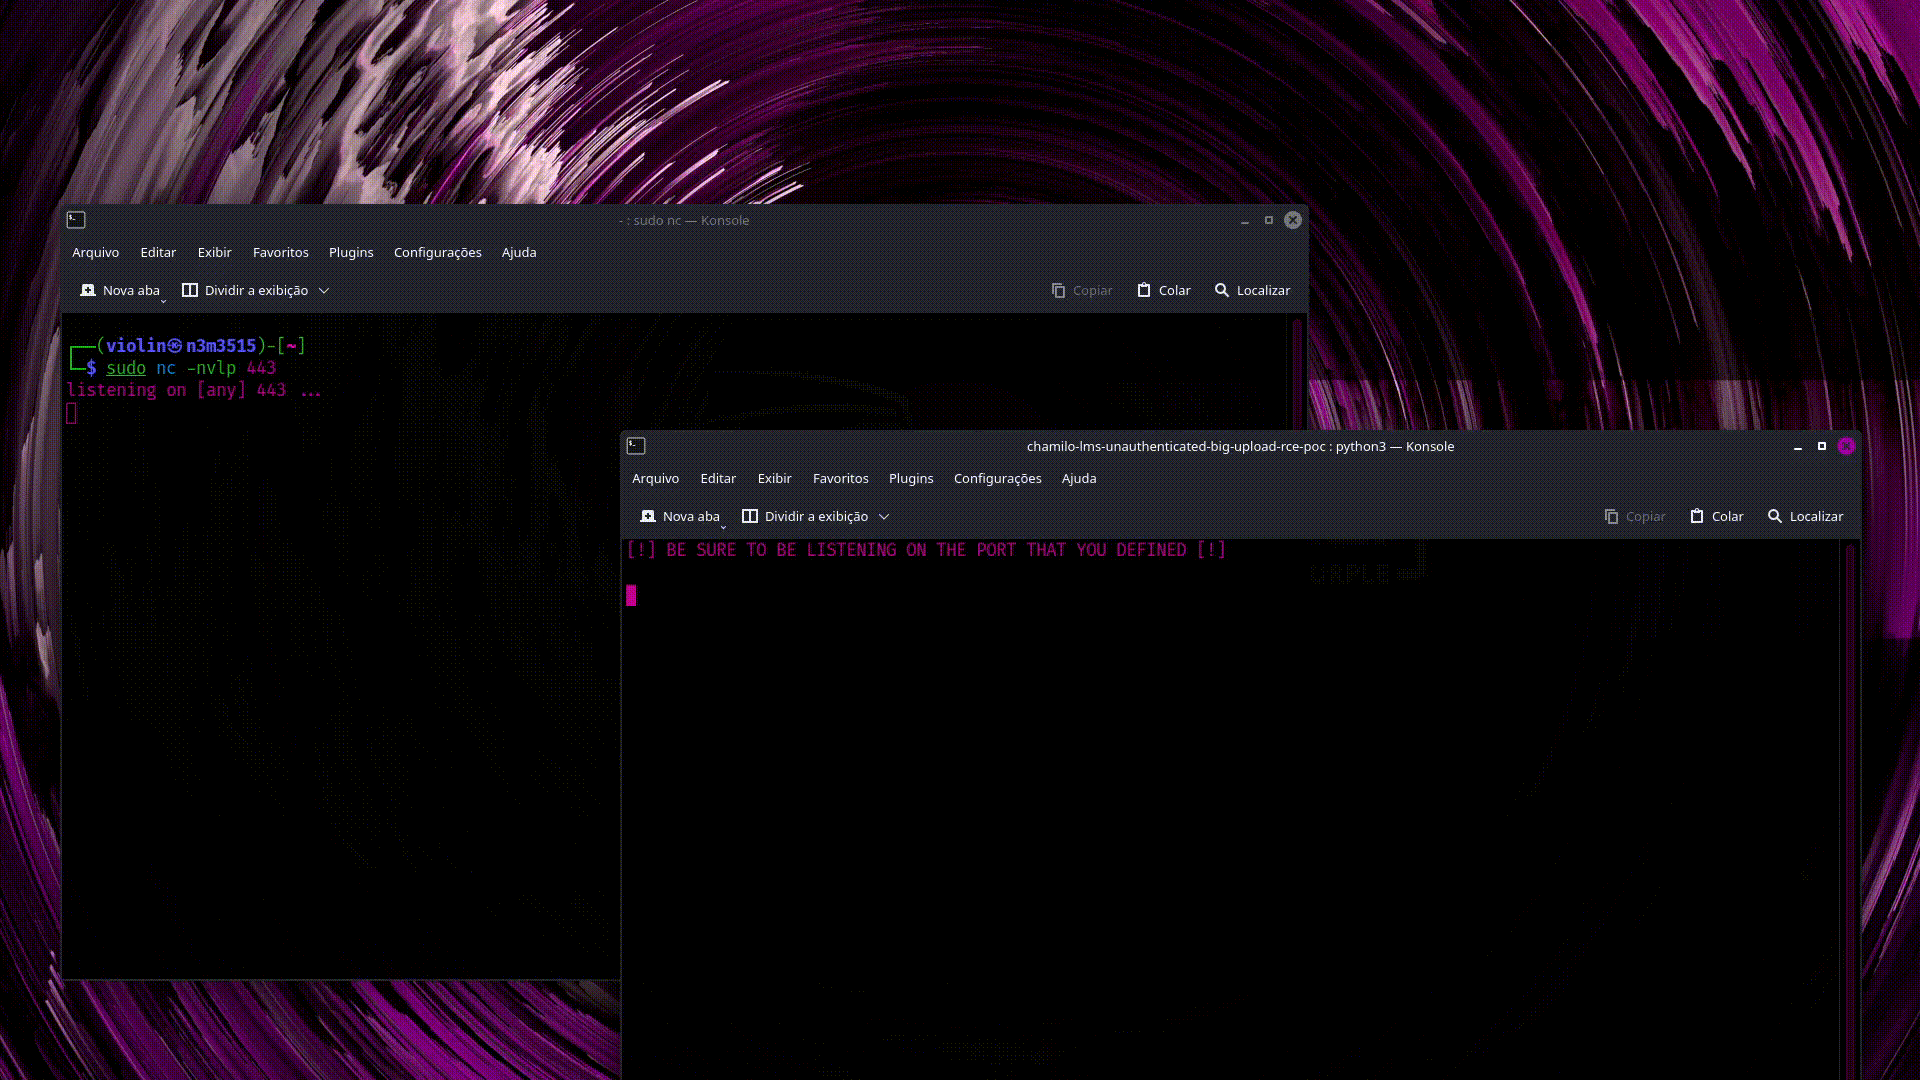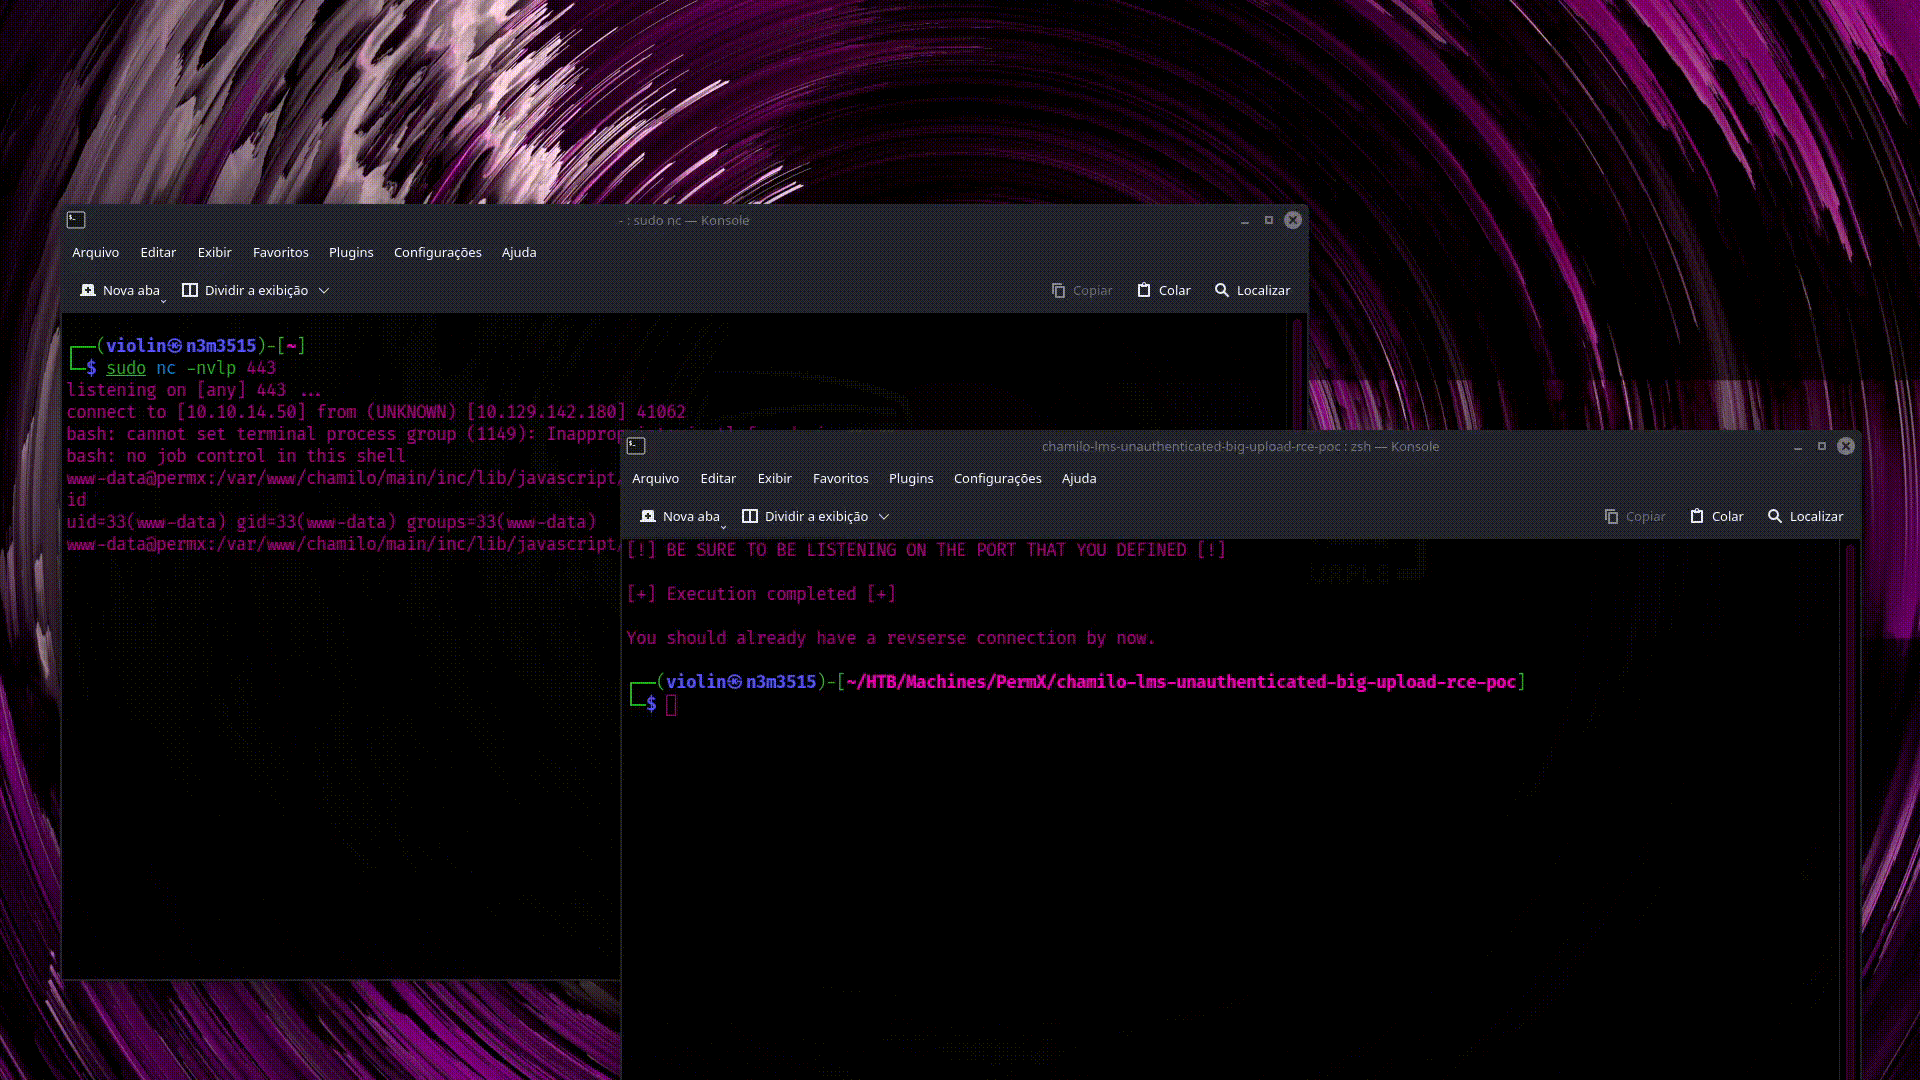 rai2en/cve-2023-4220-chamilo-lms
Questo è uno script scritto in Python che permette lo sfruttamento della falla di sicurezza del software LMS Chamilo descritta in CVE-2023-4220
 noraj/openemr-rce
OpenEMR <= 5.0.1 - (Autenticata) Esecuzione di codice remoto
 lightsey/cve-2015-1592
Moduli Metasploit e file di generazione dei payload dal mio talk su questa vulnerabilità tenuto presso i Perl Mongers di Houston.
 ardakocadoru/xss-cheatsheet
Riferimento completo su XSS che copre payload reflected, stored, DOM e blind, bypass dei filtri, evasione WAF, bypass CSP, mXSS e casi di studio…








