
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 blueisbeautiful/cve-2025-3515
Exploit RCE per l'upload di file in WordPress
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
Usa Burp per rilevare automaticamente la vulnerabilità RCE CVE-2025-55182 di Next.js
 kimstars/ashwesker-cve-2026-21509
Proof-of-concept exploit per l'elusione della funzionalità di sicurezza di Microsoft Office (CVE-2026-21509). Genera file DOCX dannosi con oggetti…
 cvencoder/cve-2019-0708
Script di exploit proof-of-concept per CVE-2019-0708 (BlueKeep) che mira alla vulnerabilità RDP per ottenere l'esecuzione remota di codice su sistemi…
 vesche/cve-2019-10475
Exploit proof-of-concept di XSS riflesso per il plugin build-metrics di Jenkins CVE-2019-10475, con uno script Python di weaponization per generare…
 redteampentesting/moodle-rce-calculatedquestions
Script per l'Analisi di una RCE nelle Domande Calcolate di Moodle (CVE-2024-43425)
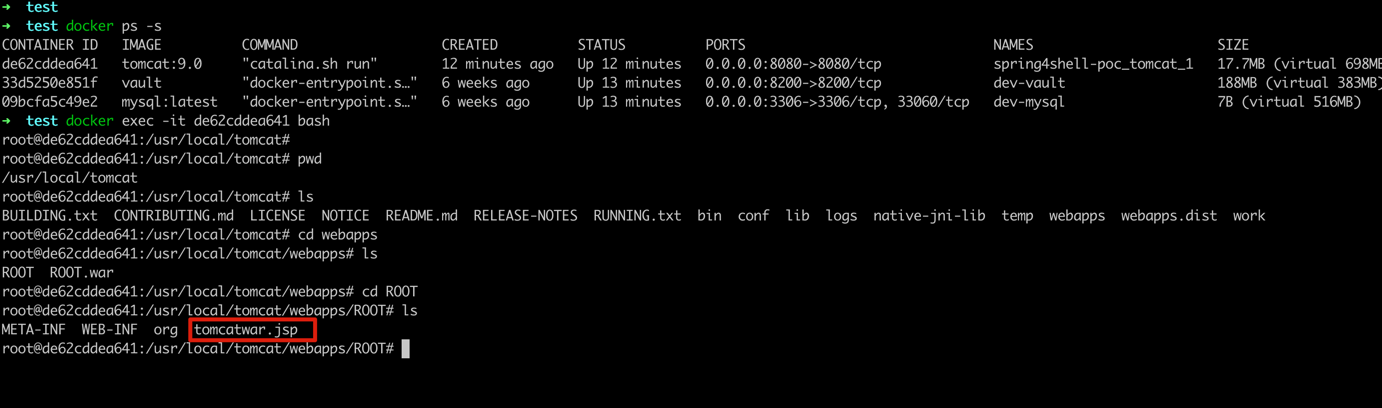 weijilab/spring4shell-poc
Riproduce la vulnerabilità di esecuzione remota di codice Spring4Shell (CVE-2022-22965) con uno script di exploit in Python, distribuendo una…
 jakabakos/cve-2024-23692-rce-in-rejetto-hfs
Vulnerabilità di RCE non autenticata in Rejetto HTTP File Server (CVE-2024-23692)
 aaaademo/confluence-eviljar
In combinazione con CVE-2023-22515, caricare un pacchetto jar in background per ottenere RCE.
 syfi/cve-2017-0199
Campione di documento RTF dannoso che sfrutta CVE-2017-0199 per la ricerca e lo sviluppo di tecniche di rilevamento.
 hev0x/cve-2020-24186-wpdiscuz-7.0.4-rce
wpDiscuz 7.0.4 Esecuzione di codice remota
 b4kesn4ke/cve-2014-6271
Exploit di Shellshock noto anche come CVE-2014-6271
 ajdumanhug/cve-2023-46818
CVE-2023-46818 Python3 Exploit per ISPConfig <= 3.2.11 (language_edit.php) Vulnerabilità di Iniezione di Codice PHP
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Bypass del filtro symlink PATH_MAX di Python tarfile
 user0x1337/cve-2022-39227
CVE-2022-39227 : Prova di concetto
 me2nuk/cve-2022-22965
Spring Framework RCE tramite Data Binding su JDK 9+ / spring4shell / CVE-2022-22965
 leoanggal1/cve-2023-3452-poc
Plugin Wordpress Canto < 3.0.5 - Inclusione remota di file (RFI) ed esecuzione remota di codice (RCE)
 mackleadmire/cve-2018-3191-rce-exploit
Exploit per CVE-2018-3191 mirato ai server Oracle WebLogic. Genera un payload malevolo tramite RMI, distribuisce classi reverse shell su un server…








