
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence Post Auth RCE
 ricardojoserf/sharpcoverttube
Youtube come canale C2 - Controlla sistemi Windows caricando video QR su Youtube
 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->GetWebShell)
 jfmaes/gg-aesy
Nascondi cose interessanti nelle immagini :)
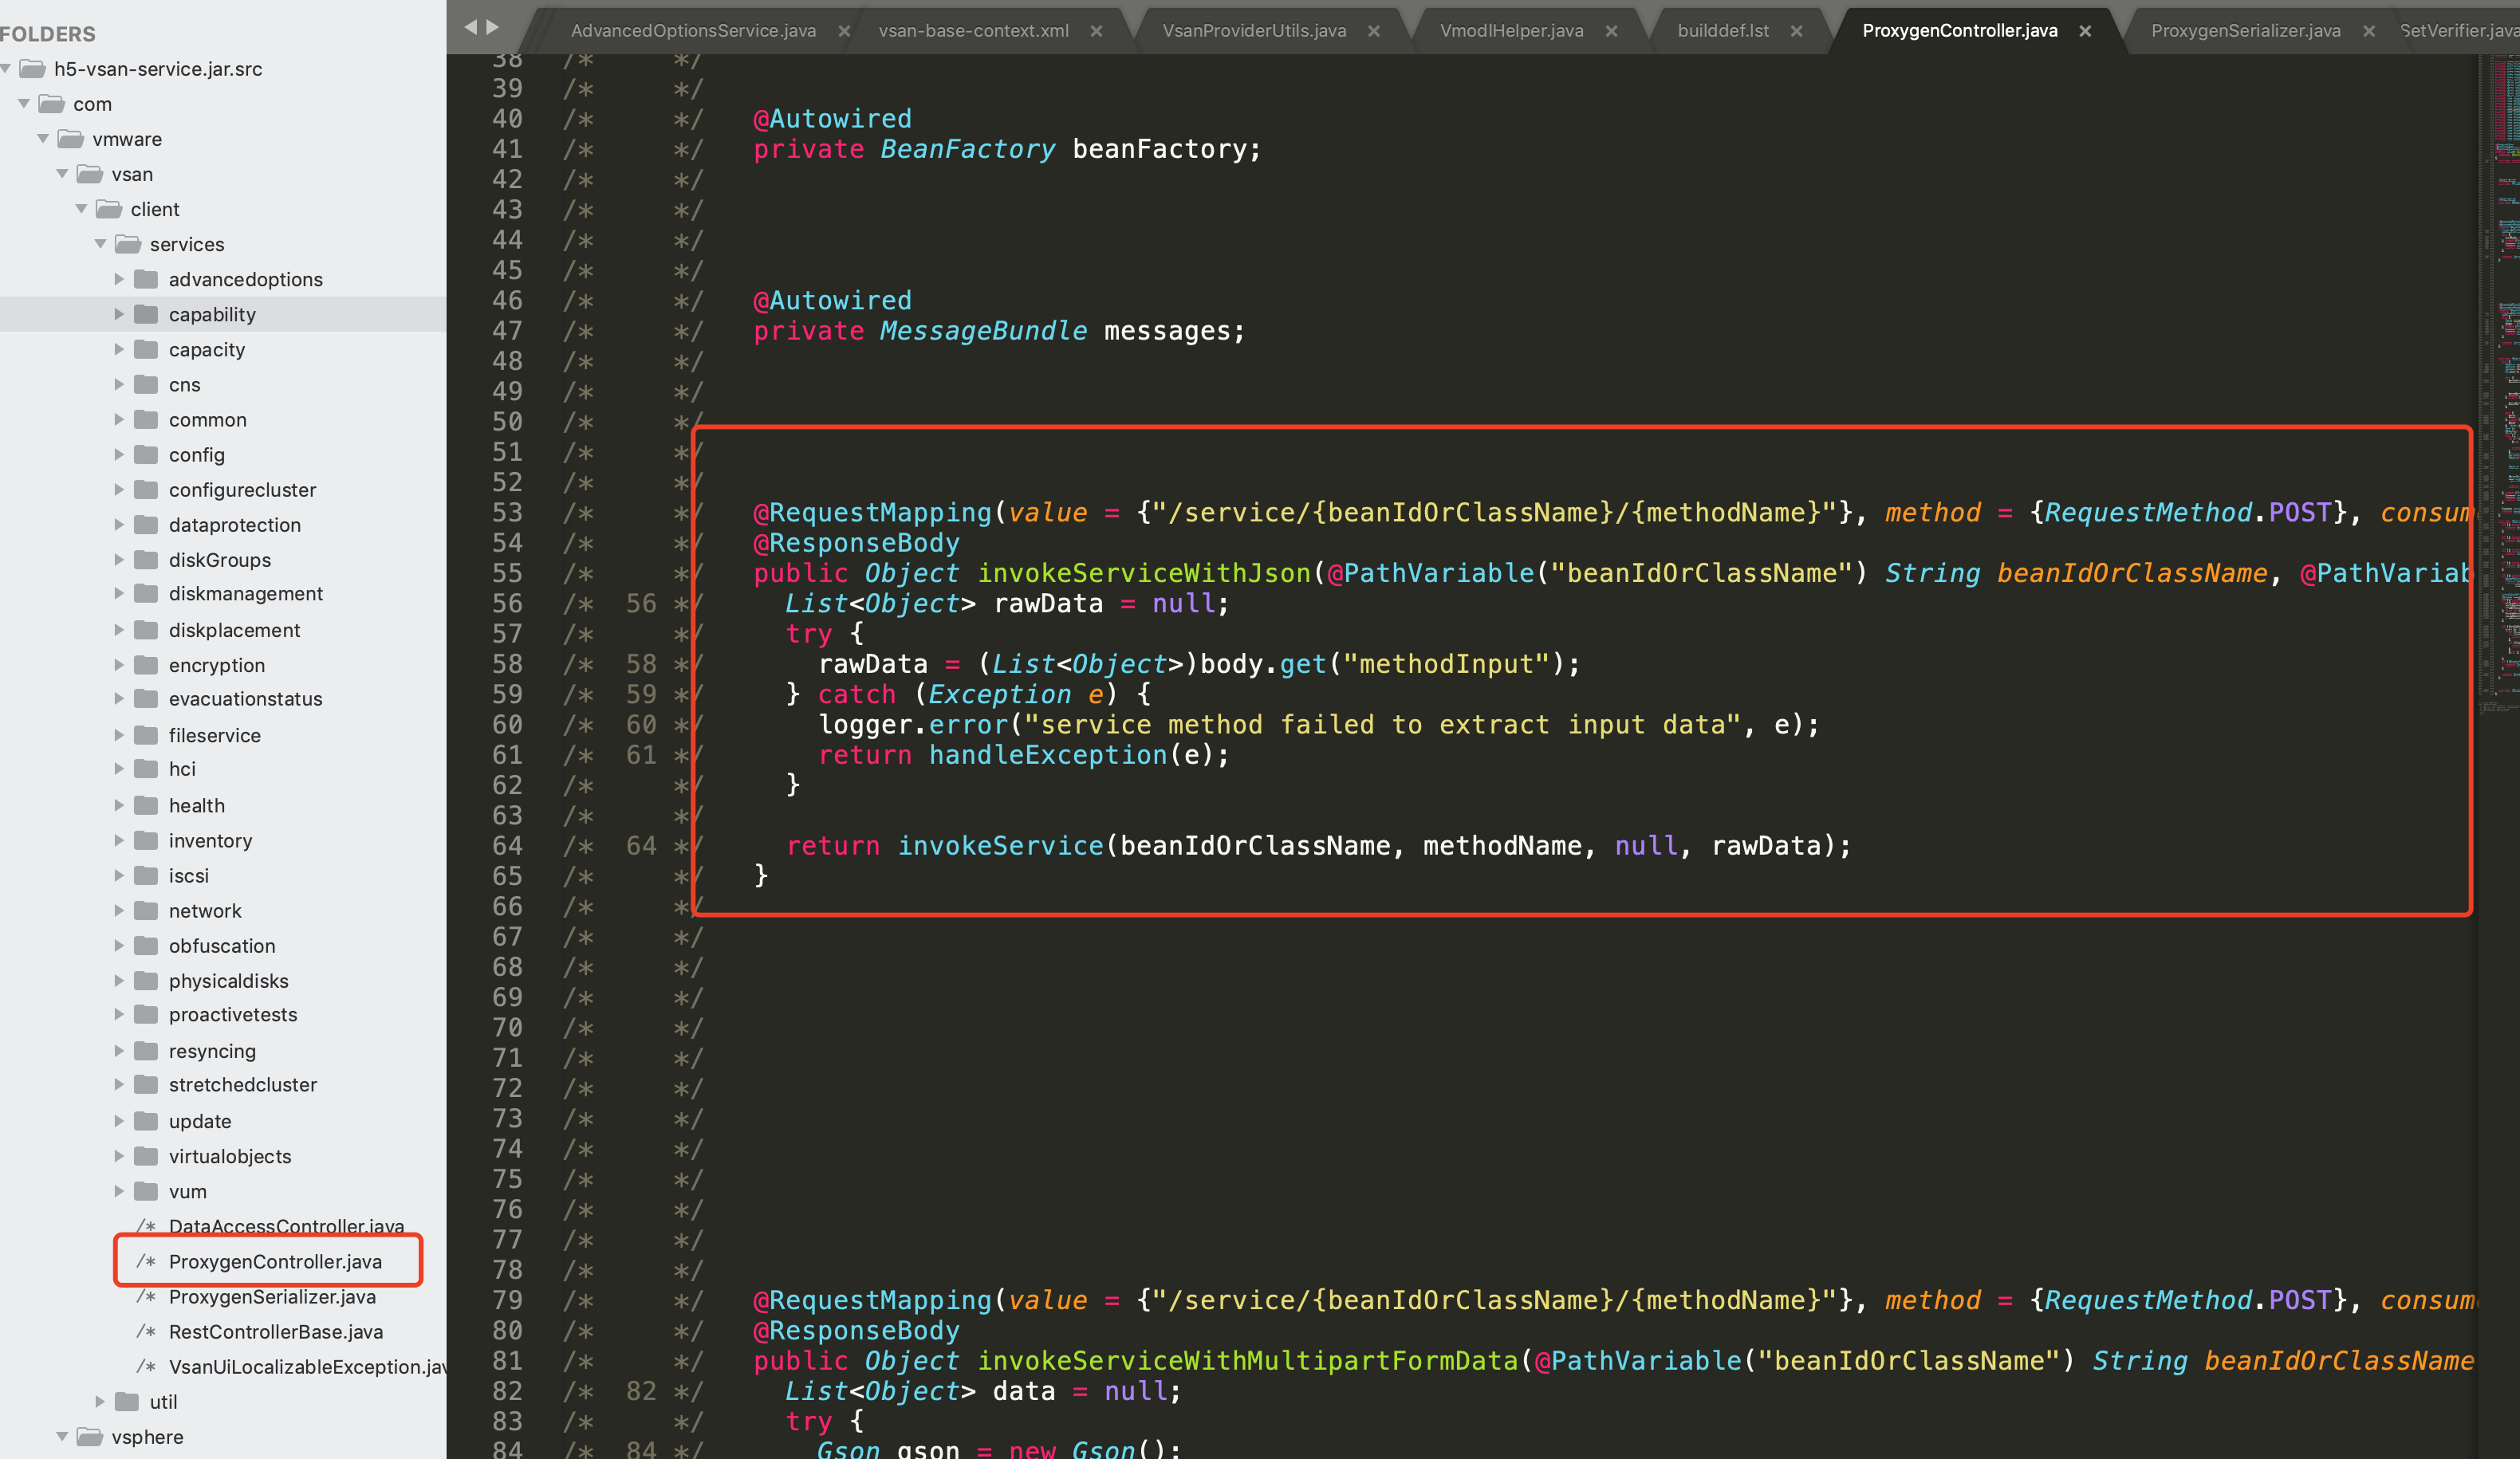 xnianq/cve-2021-21985_exp
cve-2021-21985 exploit
 projectorbug/cve-2020-11932
BUG Double-Free nel PoC dell'exploit di WhatsApp.
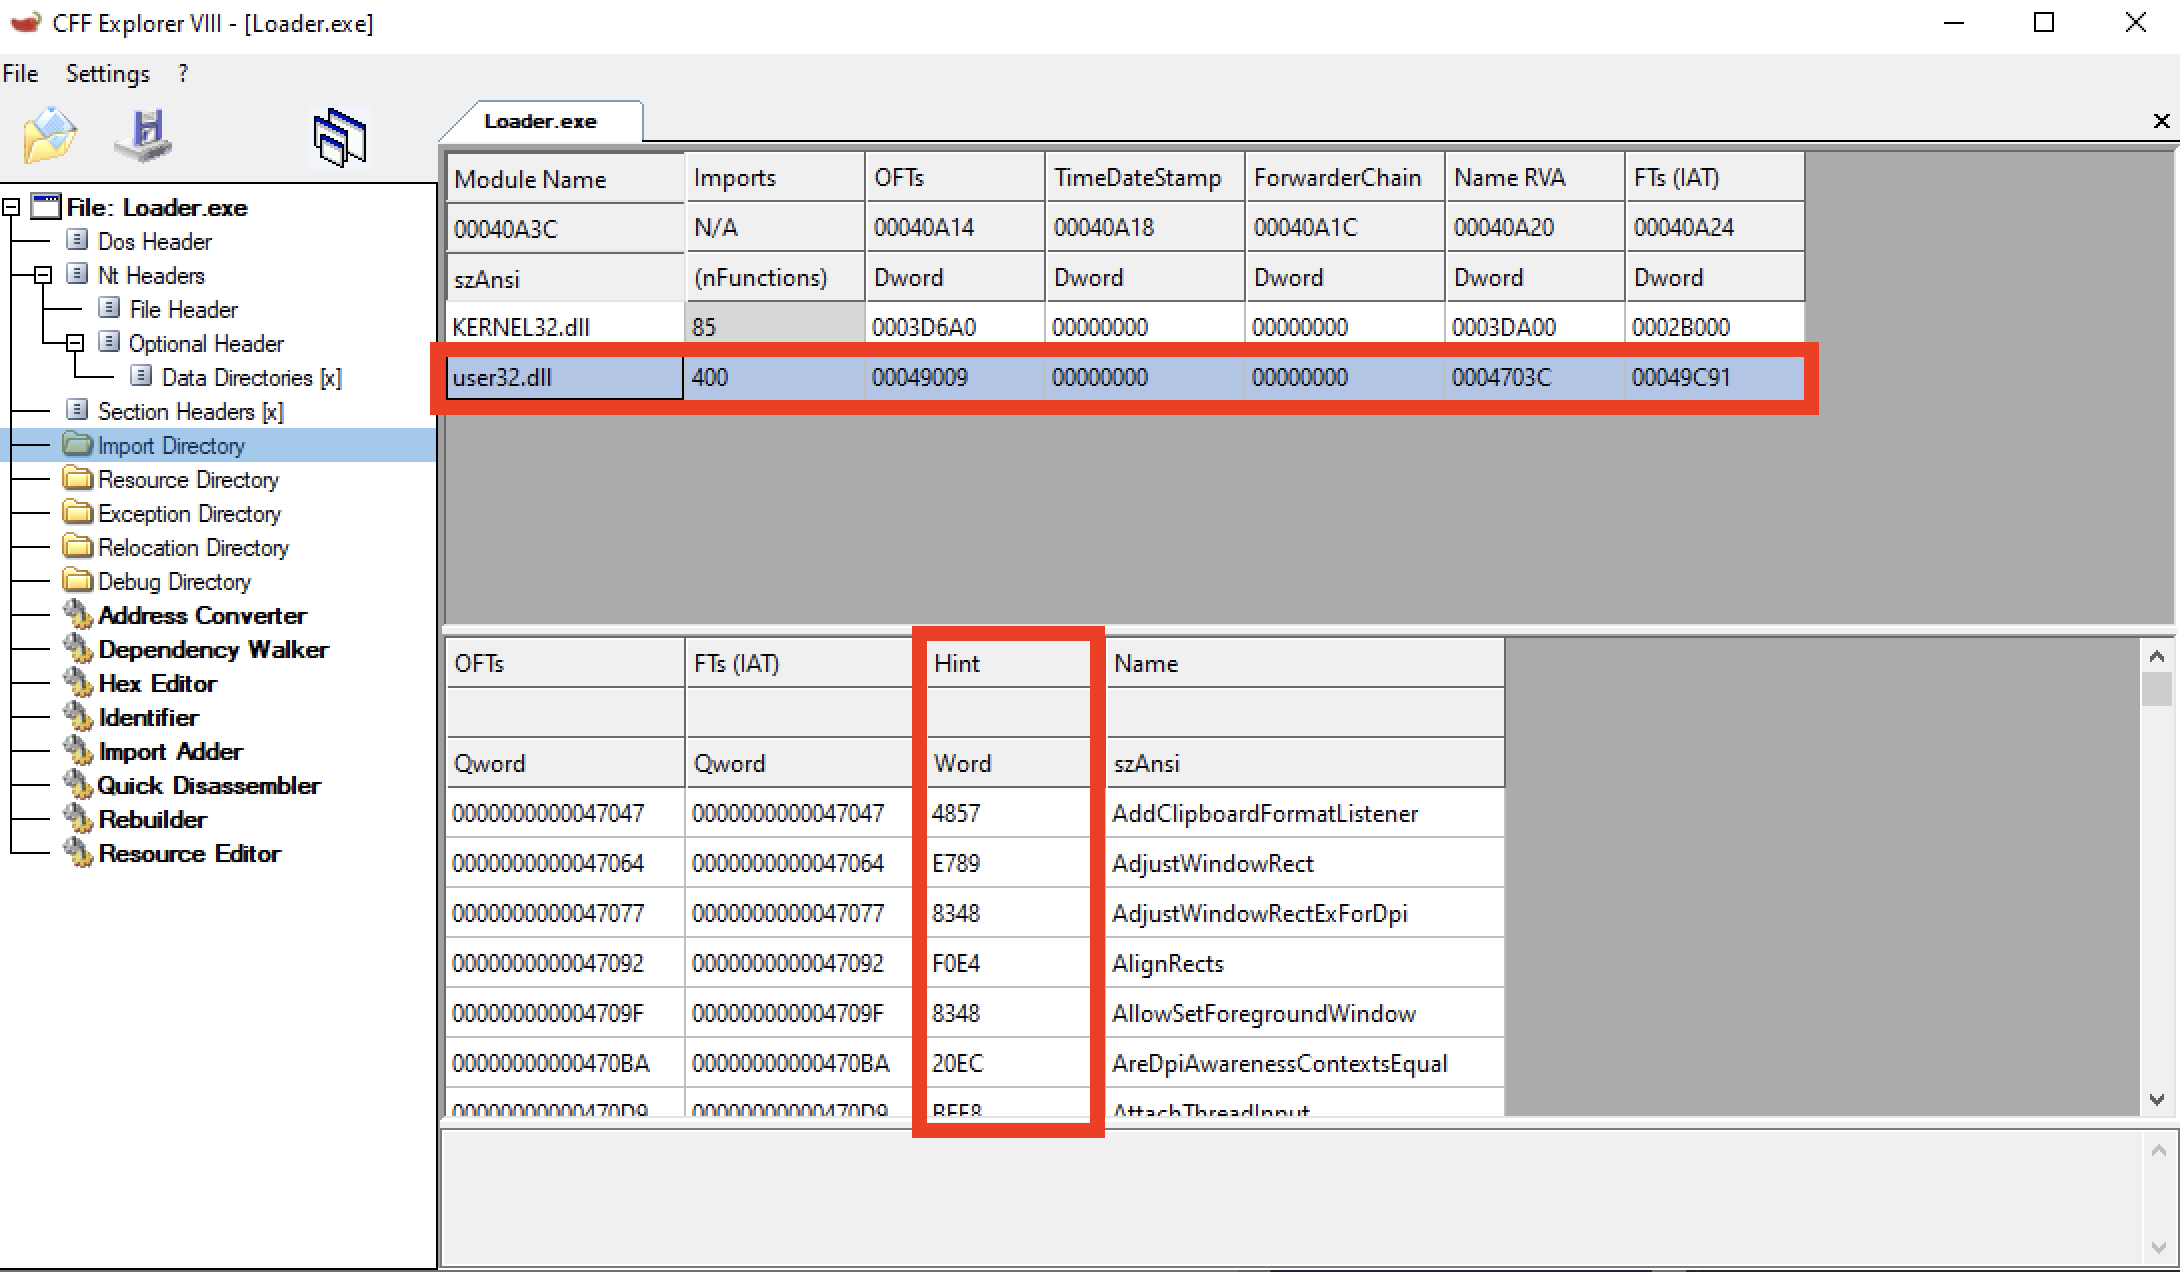 frkngksl/hintinject
Un progetto PoC per incorporare shellcode nella Hint/Name Table
 y4er/cve-2020-14756
WebLogic T3/IIOP RCE ExternalizableHelper.class di coherence.jar
 faisalfs10x/webmin-cve-2022-0824-revshell
Exploit di reverse shell post-autenticazione per Webmin <=1.984 che sfrutta l'escalation dei privilegi di File Manager CVE-2022-0824. Scarica ed…
 sn1r/nim-reverse-shell
Una semplice e furtiva reverse shell scritta in Nim che bypassa il rilevamento di Windows Defender. Questo strumento consente di stabilire una…
 convisolabs/cve-2021-22204-exiftool
Exploit Python per la vulnerabilità CVE-2021-22204 in Exiftool
 jas502n/cve-2019-0193
Apache Solr DataImport Handler RCE
 kostas-pa/lfitester
Strumento Python3 che rileva e sfrutta vulnerabilità Local File Inclusion, con crawling, payload di path traversal e bypass dei filtri, e reverse…
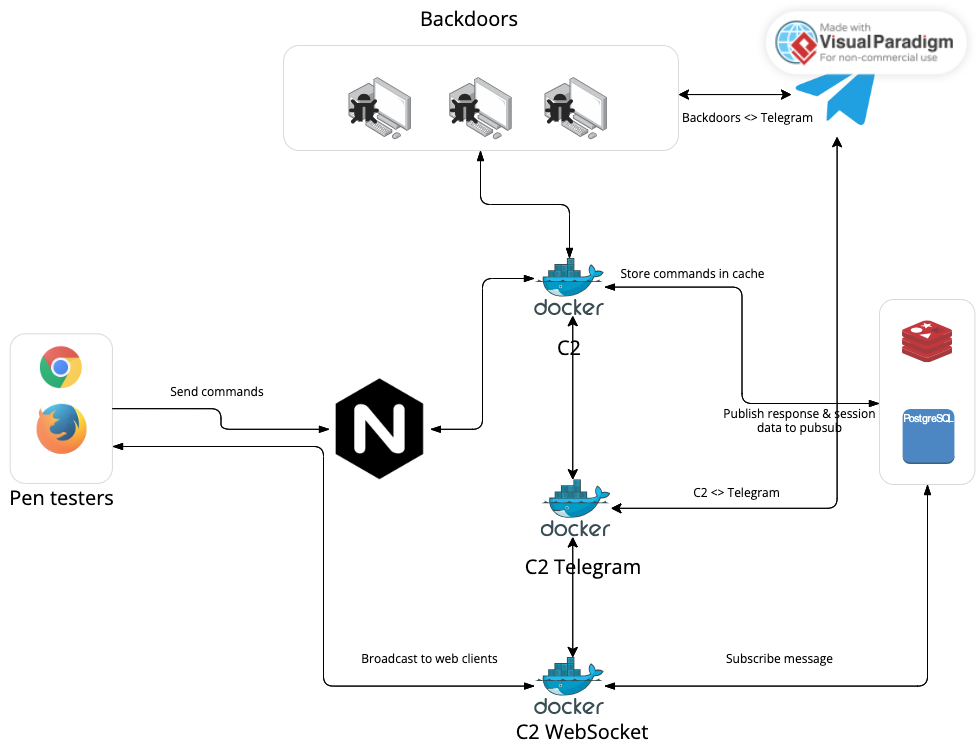 govindasamyarun/c2-cloud
Il C2 Cloud è un robusto framework C2 basato sul web, progettato per semplificare la vita dei penetration tester. Permette un facile accesso a…
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - Lo scanner più completo per la vulnerabilità CVE-2025-66478 di Next.js RSC RCE. Rilevamento multimodale, bypass WAF, scansione…
 nollium/cve-2024-9264
Exploit per Grafana per lettura arbitraria di file e RCE (CVE-2024-9264)
 v-p-b/pecloakcapstone
Fork di peCloak indipendente dalla piattaforma basato su Capstone
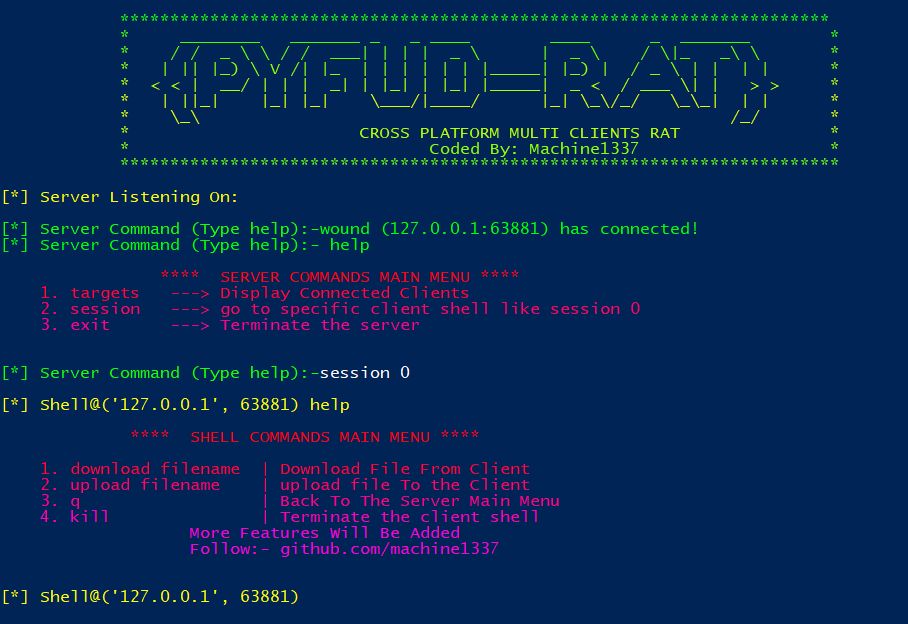 machine1337/pyfud
TROJAN PER ACCESSO REMOTO MULTIPIATTAFORMA (RAT)








