
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 xteam-wing/cve-2021-22205
Pocsuite3 Per CVE-2021-22205

 jas502n/cve-2018-3191
Exploit per CVE-2018-3191 che mira a Oracle WebLogic Server tramite protocollo T3, consentendo esecuzione remota di codice non autenticata con…
 vainlystrain/vailyn
Uno strumento di scansione e sfruttamento di Path Traversal + LFI, a fasi e furtivo, in Python
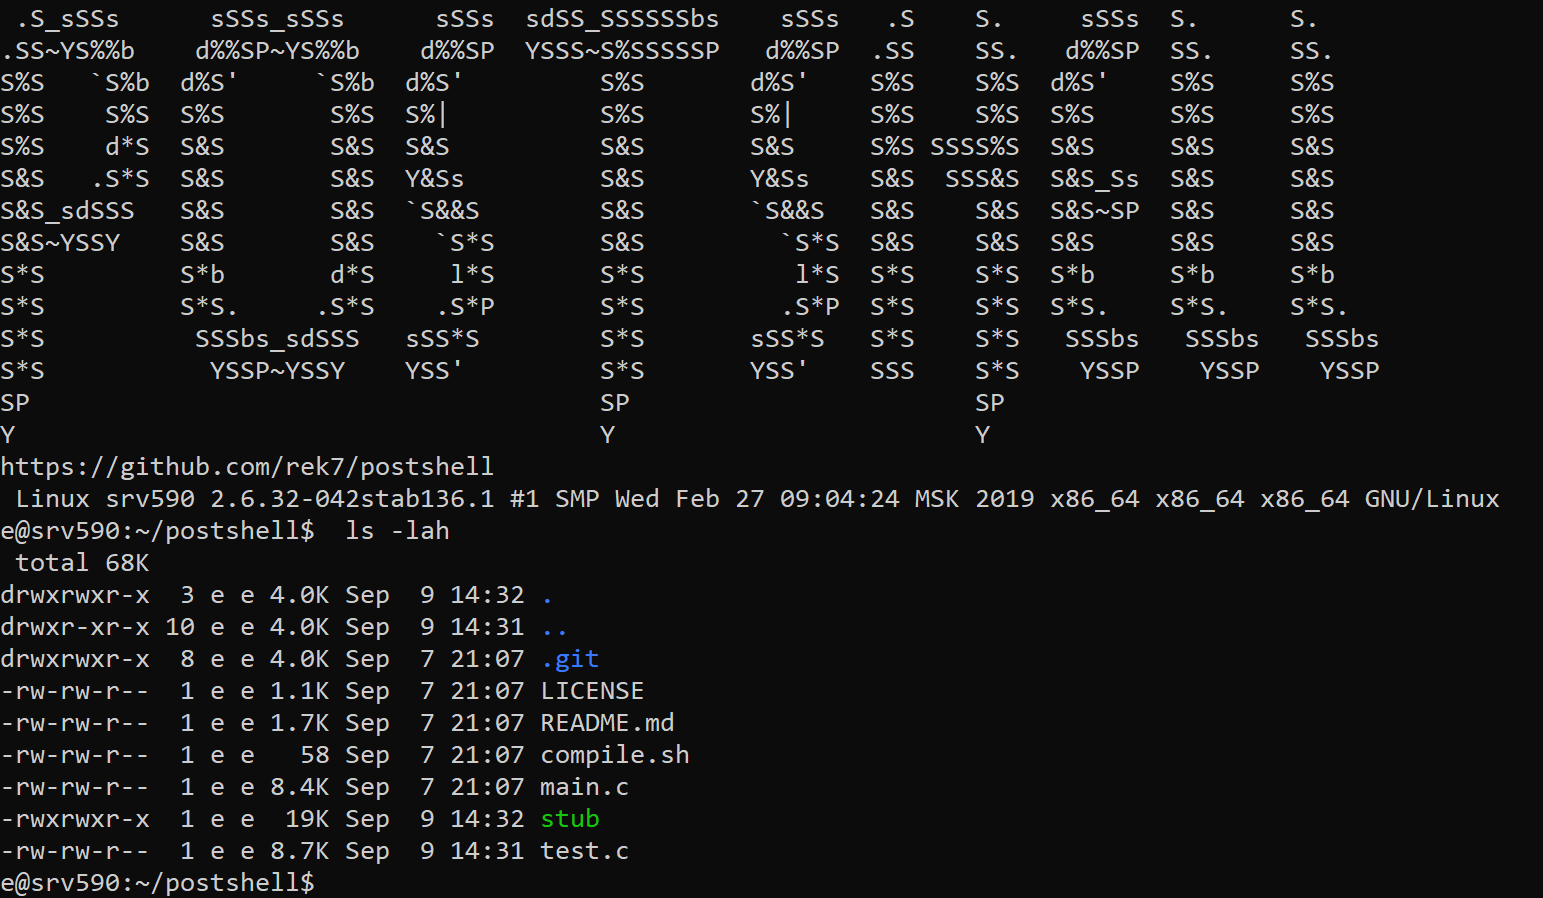 rek7/postshell
PostShell - Shell di bind/backconnect per post-sfruttamento
 malqr/malqr.github.io
MalQR è una raccolta di codici QR e codici a barre malevoli che puoi utilizzare per testare la sicurezza dei tuoi scanner.
 0x09al/cve-2017-11882-metasploit
Questo è un modulo Metasploit che sfrutta CVE-2017-11882 utilizzando il POC pubblicato qui:…
 huntergregal/scansploit
Sfrutta utilizzando barcodes, QRcodes, earn13, datamatrix
 ariary/notionterm
Incorporare una reverse shell nelle pagine di Notion utilizzando l'API di Notion come proxy, consentendo sessioni stealth di shell remota con…
 mstxq17/cve-2021-1675_rdl_lpe
Plug-in di caricamento a riflessione per Cobalt Strike per la vulnerabilità di privilege escalation PrintNightMare. Utilizzo immediato, carica…
 nytrorst/xssfuzzer
XSS Fuzzer è uno strumento che genera payload XSS basati su vettori definiti dall'utente e liste di fuzzing.
 d4rk007/sak1to-shell
Server c2 multi-thread, multi-OS/piattaforma (Linux/Windows) e client shell TCP inverso per Windows, entrambi scritti in C.
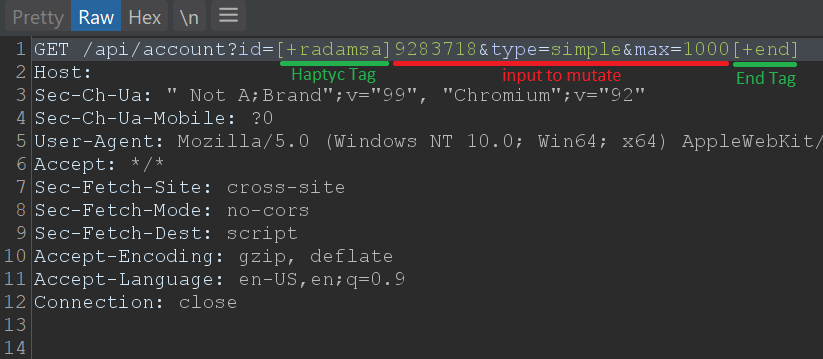 defparam/haptyc
Libreria Python per Turbo Intruder che aggiunge il supporto per posizioni di payload e tipi di attacco Sniper/Clusterbomb/Pitchfork con generazione…
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence Post Auth RCE
 ricardojoserf/sharpcoverttube
Youtube come canale C2 - Controlla sistemi Windows caricando video QR su Youtube
 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->GetWebShell)
 jfmaes/gg-aesy
Nascondi cose interessanti nelle immagini :)
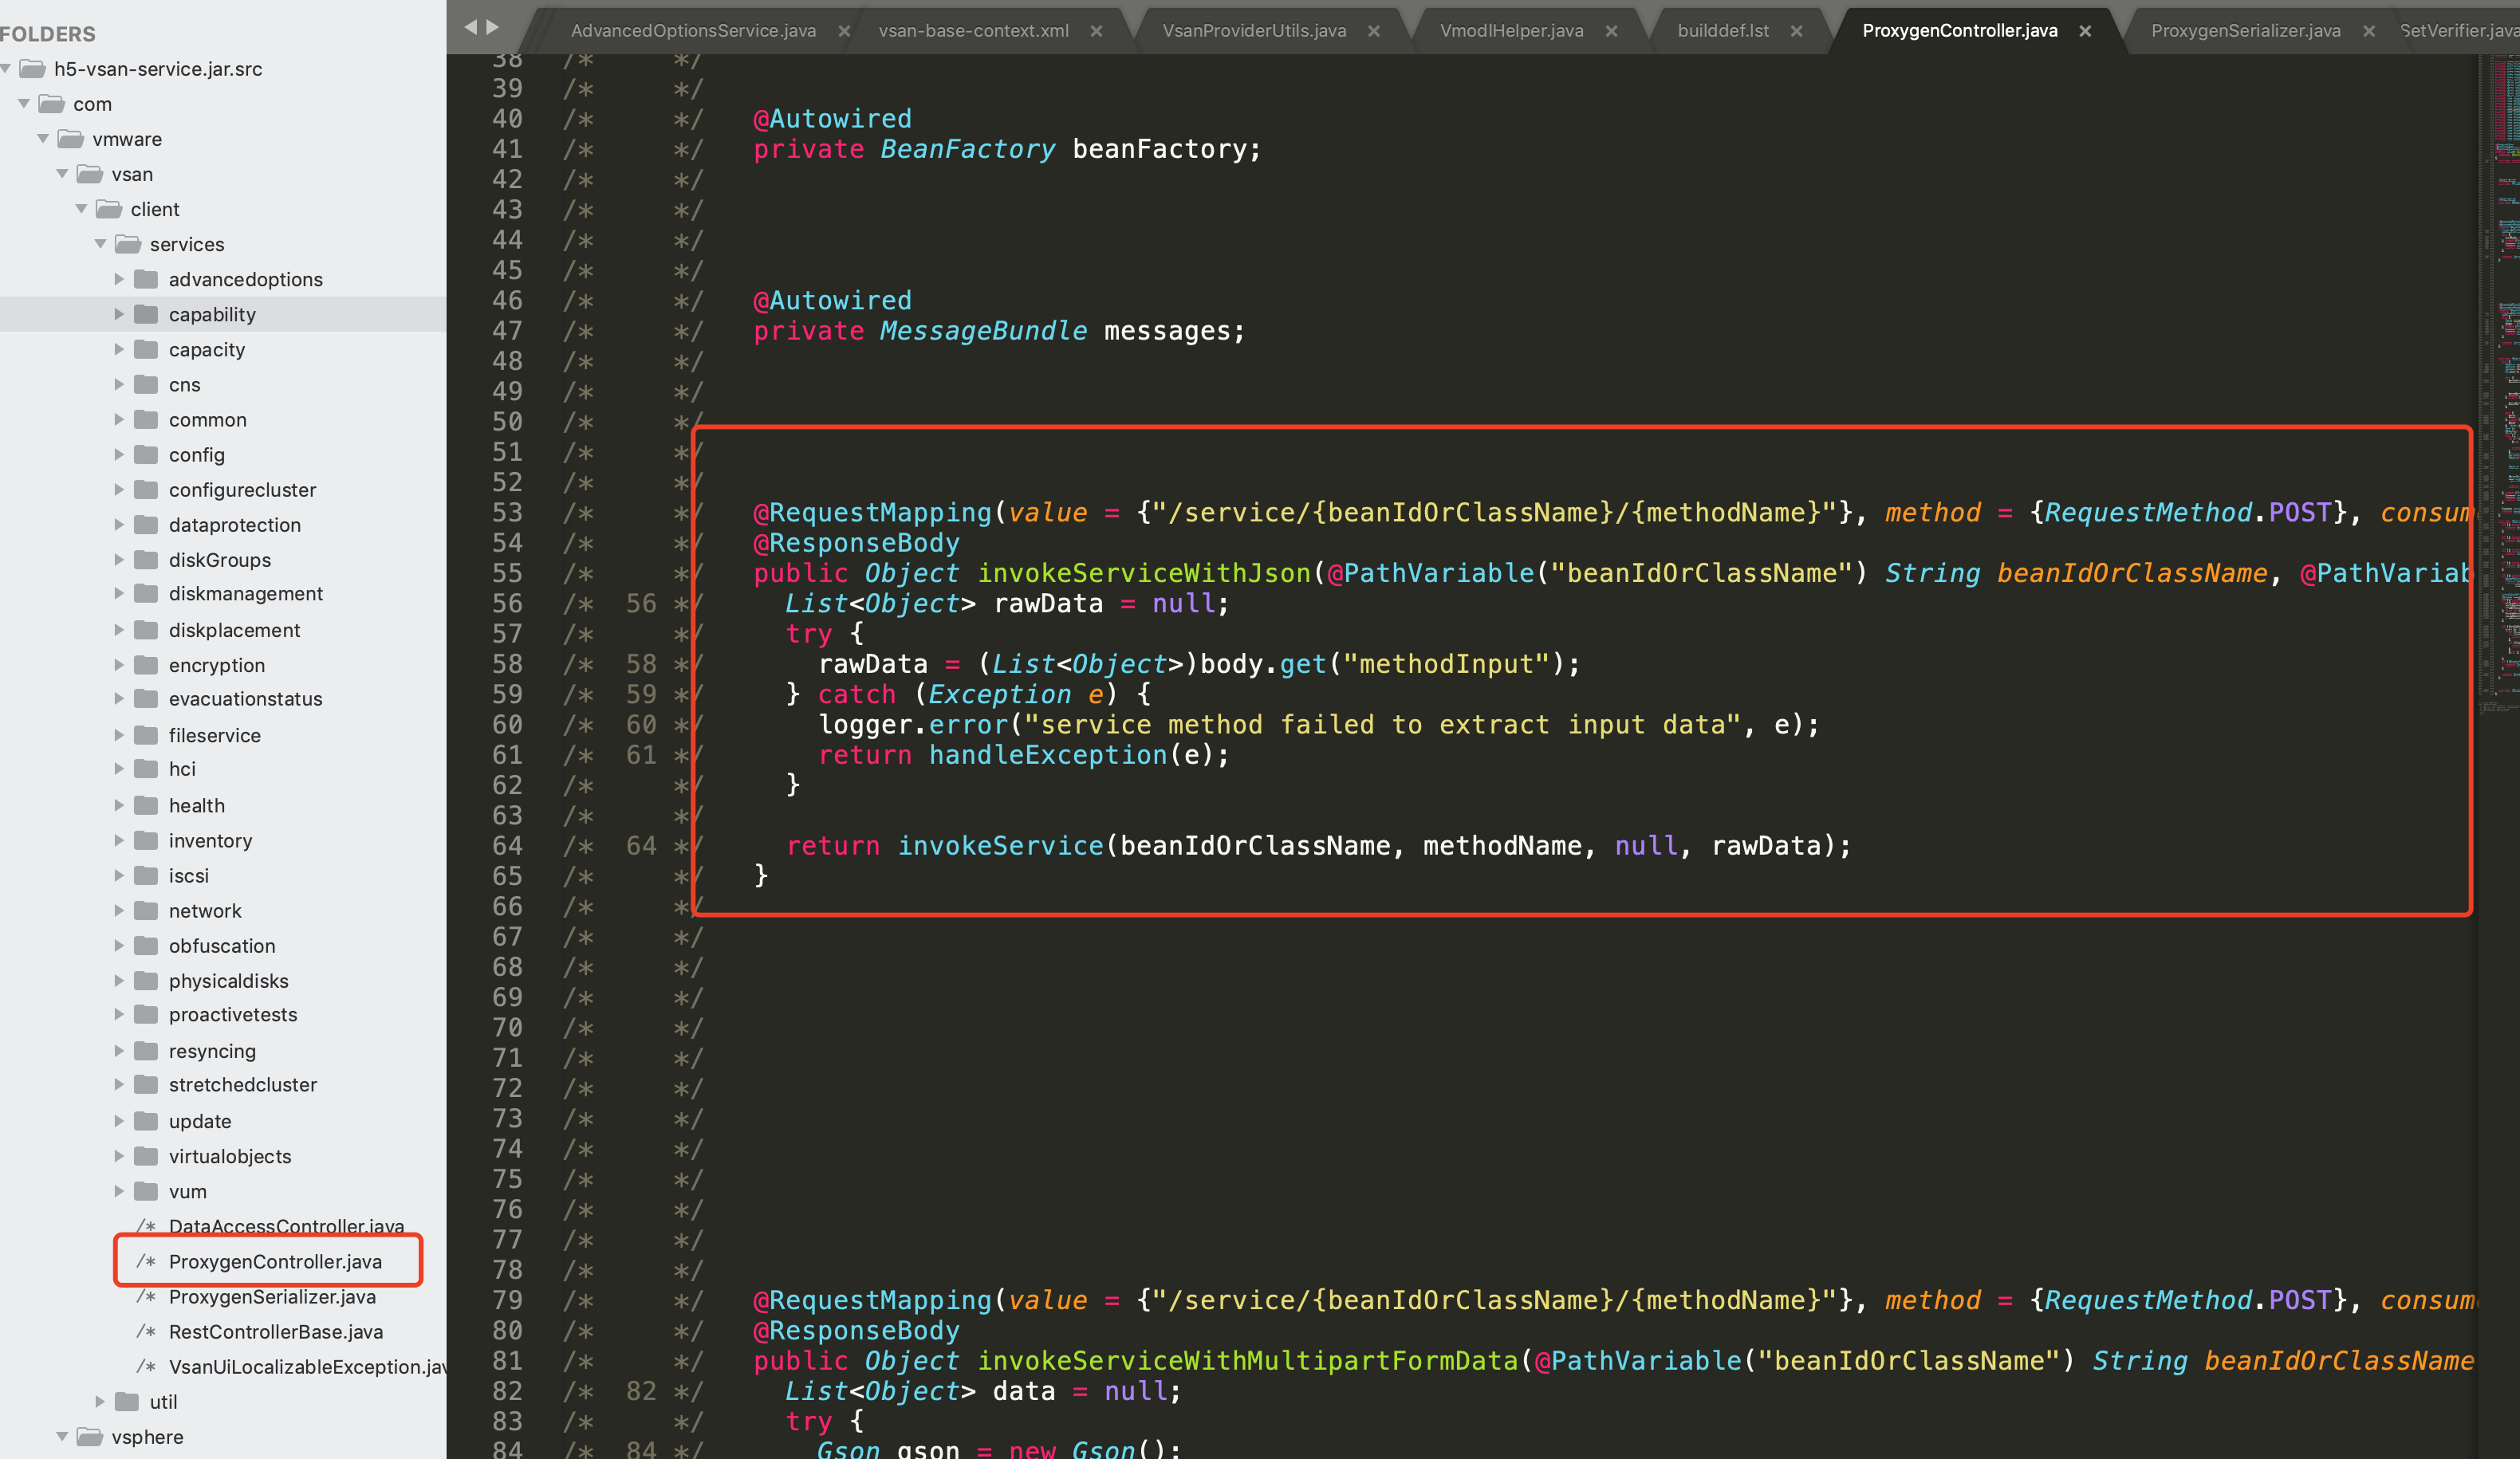 xnianq/cve-2021-21985_exp
cve-2021-21985 exploit








