
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 duo-labs/cloudmapper
CloudMapper ti aiuta ad analizzare i tuoi ambienti Amazon Web Services (AWS).
 wellingtonespindula/ssi-cve-2022-21661
Studia e sfrutta la vulnerabilità CVE-2022-21661 che permette SQL Injections tramite richieste POST di plugin alle versioni di WordPress inferiori…
 davcwikla/cve-2019-9053-exploit
Exploit Python funzionante per CVE-2019-9053 con cracking opzionale della password tramite wordlist. Mira alle applicazioni web tramite URI HTTP per…
 byrek/cve-2019-9053
Codice migliorato dell'exploit di SQL Injection di Daniele Scanu
 lmammino/jwt-cracker
Semplice cracker brute force per token JWT HS256, HS384 e HS512.
 mlgualtieri/ntlmrawunhide
NTLMRawUnhide.py è uno script Python3 progettato per analizzare file di cattura di pacchetti di rete ed estrarre hash NTLMv2 in un formato…
 darkcodersc/win-brute-logon
Cracca la password di qualsiasi utente di Microsoft Windows senza alcun privilegio (account Guest incluso).
 jpg0mez/adcsync
Usa ESC1 per eseguire un DCSync improvvisato e dumpare gli hash
 zxsecurity/steamer
Per importare, cercare e gestire dati pubblici di violazioni delle password.
 hashcat/princeprocessor
Generatore autonomo di candidati password utilizzando l'algoritmo PRINCE
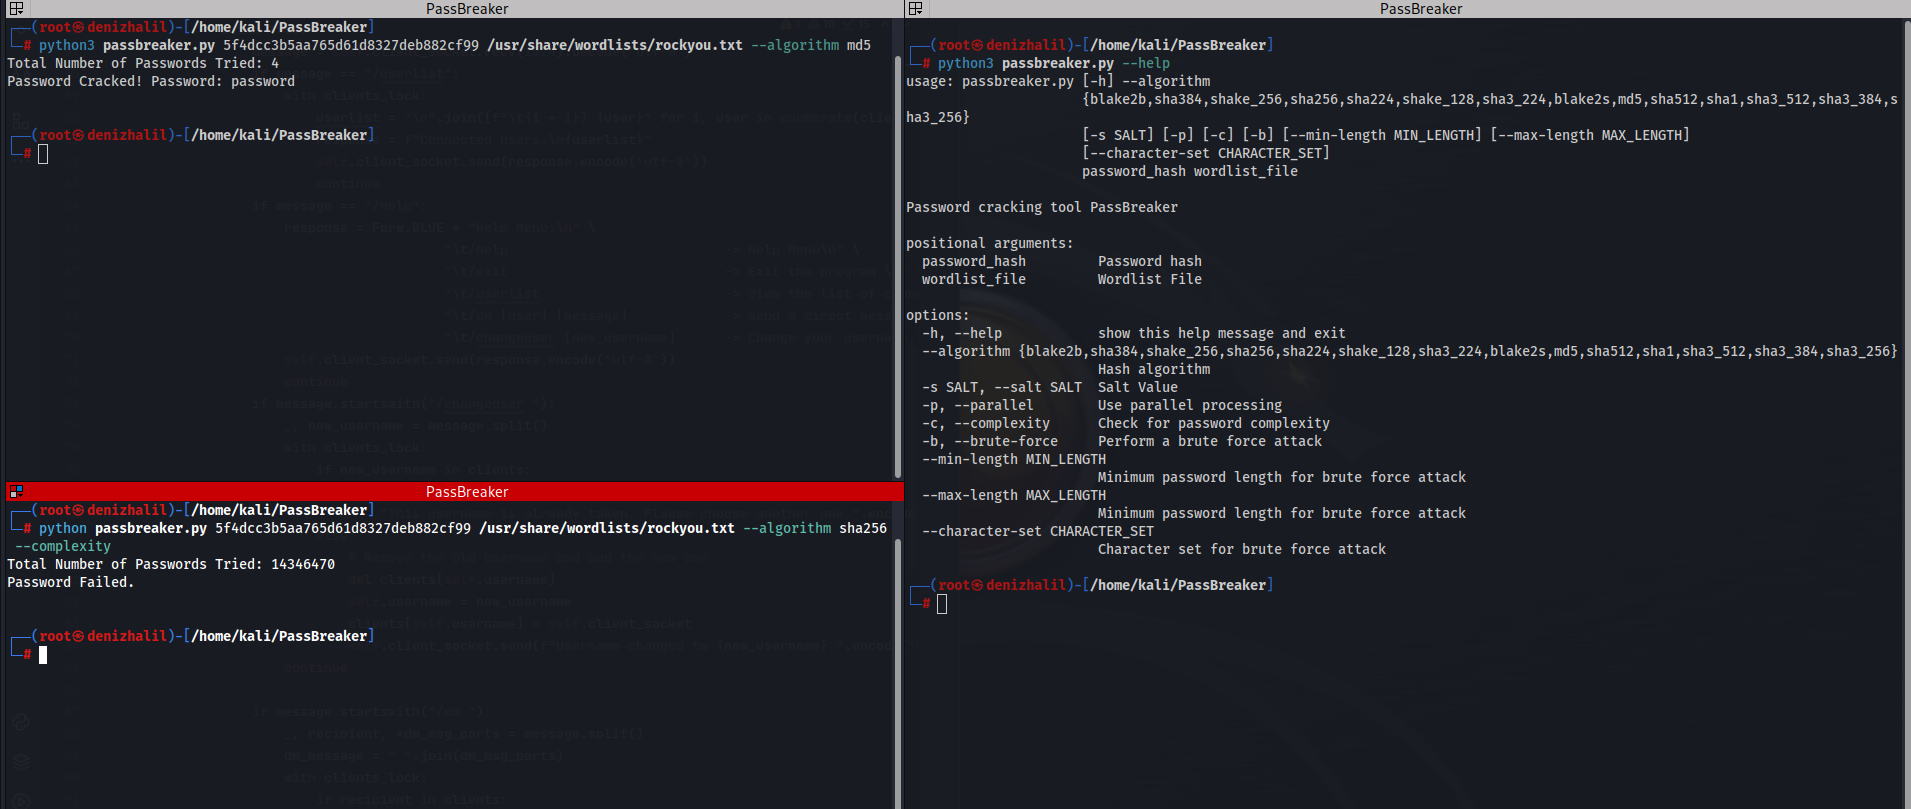 halildeniz/passbreaker
Cracker di password basato su Python che supporta attacchi con wordlist e brute-force con molteplici algoritmi di hash, salt, elaborazione parallela…
 knowledge-wisdom-understanding/recon
Enumerare un target basato sui risultati di Nmap
 kc57/awesome-pentest
Un elenco di fantastici strumenti e risorse per il penetration testing.
 nyan-x-cat/asyncrat-c-sharp
Strumento di amministrazione remota open-source per Windows C# (RAT)
 rickdejager/stegseek
:zap: Il cracker di steghide più veloce al mondo, che processa milioni di password al secondo :zap:
 mubix/solarflare
SolarWinds Orion Audit degli account / Utilità di dumping delle password
 markuta/bw-dump
Una prova di concetto per (CVE-2023-38840) che estrae le password master in chiaro da una cassaforte Bitwarden bloccata.
 yobing1/cve-2023-40924
Vulnerabilità SolarView








