
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 dev0558/cve-2023-32784-exploit-report
Dimostrazione educativa del recupero della password master di KeePass per CVE-2023-32784 tramite analisi del dump di memoria, con configurazione…
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 Path Traversal non autenticato
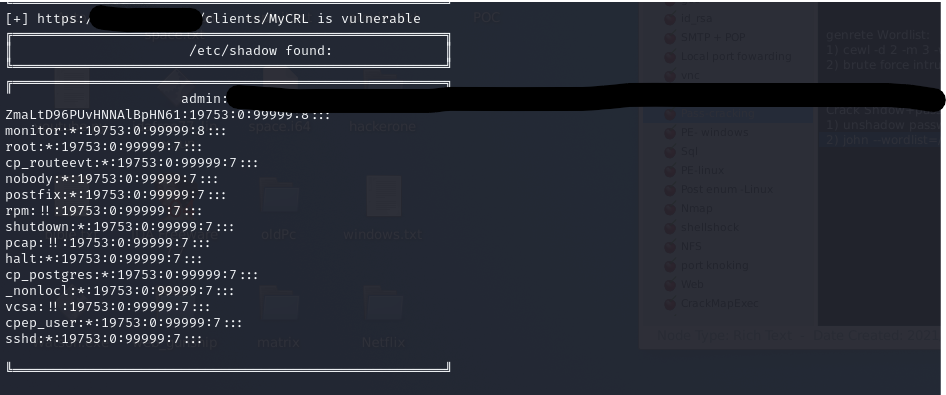 verylazytech/cve-2024-24919
POC - CVE-2024–24919 - Check Point Security Gateways
 gmikisilva/cve-2024-33901-proofofconcept
Breve programma che dimostra la vulnerabilità CVE-2024-33901 in KeePassXC versione 2.7.7
 lukejenkins/cve-2022-24693
Documentazione e passaggi di riproduzione per CVE-2022-24693: credenziali hardcoded nel firmware Baicells Nova436Q e Neutrino 430, che consentono…
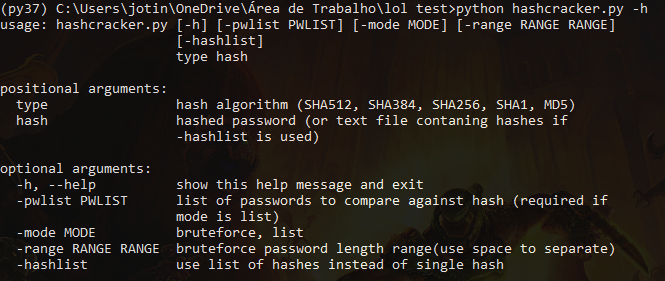 joaovdonaton/hashcracker
Cracker di hash basato su Python che supporta SHA512, SHA256, SHA1, MD5 e altri. Include rilevamento automatico del tipo di hash, modalità brute…
 mbadanoiu/artemis2hashcat
Implementazione Python3 per la conversione degli hash PBKDF2WithHmacSHA1 di Artemis nel formato hashcat
 fin3ss3g0d/cve-2024-4956
Utilità Python per automatizzare lo sfruttamento del path traversal CVE-2024-4956 con estrazione di massa dei file, più modulo Hashcat personalizzato…
 yanncam/shucknt
ShuckNT è lo script del servizio online Shuck.sh per uso on-premise. È progettato per declassare, convertire, dissezionare e shuccare token di…
 stealthsploit/oneruletorulethemstill
Una versione rinnovata e aggiornata della mia regola originale OneRuleToRuleThemAll per hashcat
 d4vinci/elpscrk
Un generatore di wordlist intelligente basato sulla profilazione degli utenti, permutazioni e statistiche. (Chiamato così come l'omonimo strumento…
 jeanpeyremesmots/osx-password-dumper
Uno strumento per estrarre i .plist degli utenti su un sistema Mac OS e convertirli in un hash crackabile.
 0xsazzad/grafana-cve-2021-43798
Implementazione in Python di uno strumento per decifrare e cifrare dati sensibili in Grafana, affrontando specificamente le vulnerabilità associate a…
 an00brektn/shirocrack
Semplice cracker di hash per hash di Apache Shiro scritto in Golang. Utile per sfruttare CVE-2024-4956.
 r00ts3c/ddos-rootsec
Esplora l'archivio DDOS di RootSec, con scanner di prim'ordine, potenti botnet (Mirai & QBot) e altre varianti, exploit ad alto impatto, metodi…
 joelgmsec/leaksearch
Cerca e analizza password in chiaro da database di violazioni pubbliche (ProxyNova COMB) per parola chiave (utente/dominio/password), con supporto…
 pushpenderindia/sinister
Sinister è un generatore di keylogger per Windows/Linux che invia i tasti premuti via email insieme ad altre interessanti informazioni sul target.
 azrenom/cms-made-simple-2.2.9-cve-2019-9053
Exploit per CVE-2019-9053, un'iniezione SQL non autenticata in CMS Made Simple 2.2.9, che estrae le credenziali dell'amministratore e opzionalmente…








