
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 sabri-zaki/easy_hack
Hackerare il mondo con Termux
 internetangel/zerocrumb
Estrazione di credenziali e cookie protetti da App-Bound senza privilegi.
 looky243/cve-2025-24071-poc
CVE-2025-24071 Prova di concetto
 b1tbreaker/cve-2025-48708
Mancanza di sanificazione degli argomenti che porta alla fuoriuscita di password nelle versioni PDF di Ghostscript fino alla 10.05.0.
 lanjelot/patator
Patator è un brute-forcer multiuso, con un design modulare e un utilizzo flessibile.
 sarpantkeltiek/cve-2024-37010
Exploit per CVE-2024-37010: accedere allo storage esterno di un altro utente e movimento laterale
 marcejr117/cve-2025-24071_poc
Una PoC di CVE-2025-24071 / CVE-2025-24054, una vulnerabilità di Windows che consente di ottenere hash NTMLv2
 polarisxsec/cve-2024-21413
Laboratorio didattico che dimostra lo sfruttamento di CVE-2024-21413 in Outlook per divulgare hash NTLM tramite link UNC dannosi, con infrastruttura…
 joelgmsec/evilnovnc
Piattaforma di phishing in tempo reale che bypassa l'autenticazione a due fattori (2FA) tramite una sessione live del browser noVNC, catturando…
 sadreck/crackerjack
Interfaccia grafica web per Hashcat che semplifica il cracking delle password con gestione delle sessioni, generazione di maschere, supporto per…
 hackheart-tech/-exploit-lab
Exploits Python cve-2019-9053– di HackHeart
 del0x3/cve-2019-9053-port-py3
CVE-2019-9053.
 mbadanoiu/cve-2020-13941
CVE-2020-13941: Abuso dei percorsi UNC negli ambienti Windows in Apache Solr
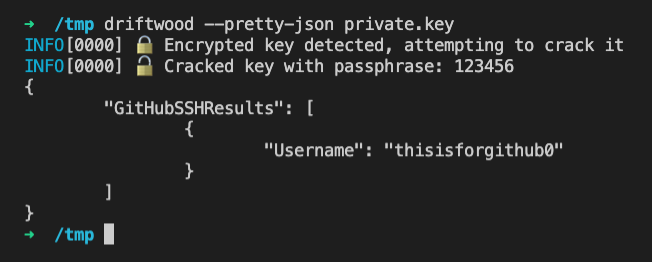 trufflesecurity/driftwood
Verifica dell'utilizzo della chiave privata
 g4sp4rcs/cve-2023-32784-password-combinator-fixer
Dopo aver usato il dumper di password KeePass, potrebbe esserci qualche carattere interpretato come ● che non è corretto e vuoi conoscere il…
 rubbxalc/cve-2025-24071
Genera un file ZIP che sfrutta CVE-2025-24071 per catturare credenziali netNTLMv2 da Windows Explorer tramite file .library-ms dannosi, pensato per…
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Dimostra la cattura di hash NTLM tramite Responder e l'esecuzione di email di phishing che sfruttano CVE-2024-21413 per compromettere i sistemi.
 0x6rss/cve-2025-24071_poc
CVE-2025-24071: Perdita di hash NTLM tramite estrazione RAR/ZIP e file .library-ms








