
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 00xglitch/bella
Bella è uno strumento di data mining post-exploitation e di amministrazione remota scritto in puro Python per macOS. 🍎💻
 pushpenderindia/thorse
THorse è un generatore di RAT (Remote Administrator Trojan) per sistemi Windows/Linux scritto in Python 3.
 mstxq17/cve-2020-1472
cve-2020-1472 riproduzione, sfruttamento e relativo exploit
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 pointedsec/cve-2024-44541
Questo repository descrive una vulnerabilità di SQL Injection in Inventio Lite v4, inclusi i passaggi per lo sfruttamento e uno script Python per…
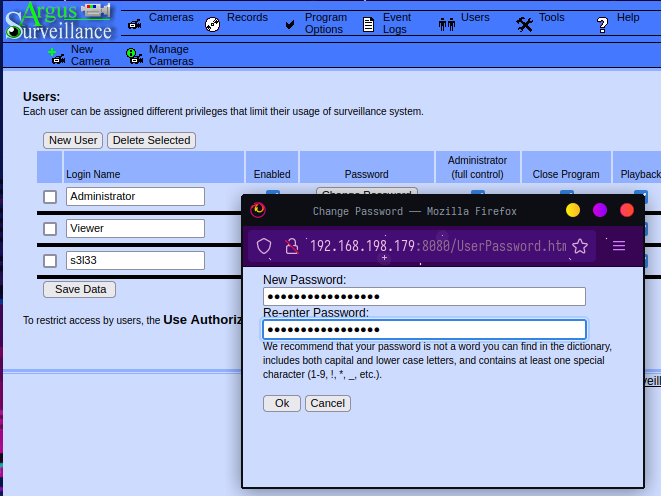 s3l33/cve-2022-25012
Versione aggiornata di questo script di cifratura debole delle password.
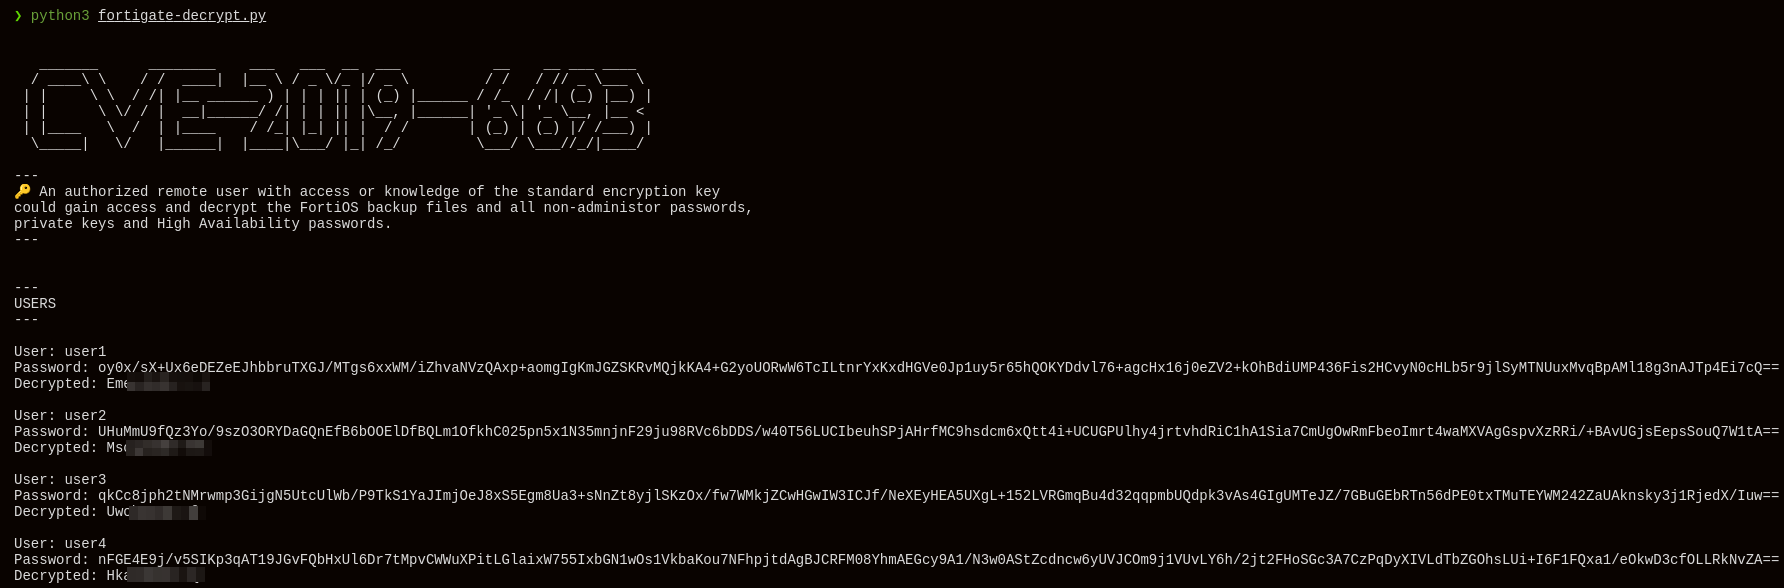 saladandonionrings/cve-2019-6693
Un utente remoto autorizzato con accesso o conoscenza della chiave di crittografia standard può ottenere accesso e decrittografare i file di backup…
 tamim1089/hikvisionexploiter
HikvisionExploiter è un'utility basata su Python progettata per automatizzare lo sfruttamento e i controlli di accessibilità delle directory su…
 und3sc0n0c1d0/bruteforce-to-keepass
Questo script integra i risultati ottenuti tramite lo strumento keepass-password-dumper quando si sfrutta la vulnerabilità CVE-2023-32784 che…
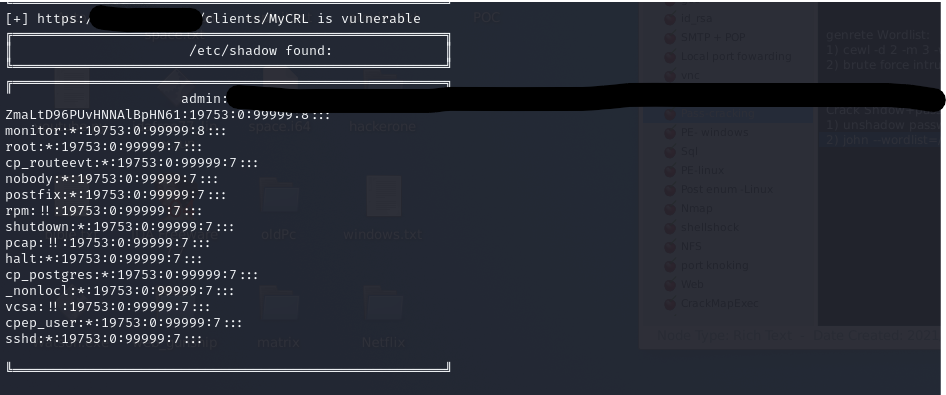 verylazytech/cve-2024-24919
POC - CVE-2024–24919 - Check Point Security Gateways
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 Path Traversal non autenticato
 wiliam227user/cve-2018-12633-tplink-auth-bypass
Un caso di studio tecnico e un'analisi dello sfruttamento della vulnerabilità di bypass dell'autenticazione nel firmware TP-Link TL-WR840N…
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Proof-of-concept exploit per CVE-2024-21413 che utilizza Moniker Link in email HTML per attivare una connessione SMB e catturare hash netNTLMv2…
 z-bool/venom-jwt
Strumento di verifica delle vulnerabilità e brute-force delle chiavi sviluppato per il penetration testing di JWT, che genera risultati per FUZZ…
 z-jxy/keepass_dump
Dumper di KeePass 2.X (CVE-2023-32784)
 cybersecuritist/cve-2024-21754-forti-rce
Exploit per CVE-2024-21754 che colpisce l'hashing insufficiente delle password in FortiOS e FortiProxy, consentendo ad attaccanti privilegiati di…
 deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
CVE-2025-24071: Divulgazione dell'hash NTLMv2 tramite file .library-ms








