
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 quantumcore/paradoxiarat
ParadoxiaRat : Strumento nativo di accesso remoto per Windows.
 entry33/aes256_passwd_store
Gestore di password crittografato AES-256 con derivazione della chiave scrypt/SHA256, che supporta operazioni di creazione, modifica, ricerca e…
 n0kovo/danish_phone_wordlist_generator
Genera wordlist di numeri di telefono danesi per area e/o uso (mobile, fisso ecc.) Utile per cracking di password o fuzzing di target danesi.
 n0kovo/danish-wordlists
Raccolta di liste di parole base danesi per decifrare password danesi (Hashcat, John the Ripper, ecc.)
 stealthsploit/oneruletorulethemstill
Una versione rinnovata e aggiornata della mia regola originale OneRuleToRuleThemAll per hashcat
 joelgmsec/leaksearch
Cerca e analizza password in chiaro da database di violazioni pubbliche (ProxyNova COMB) per parola chiave (utente/dominio/password), con supporto…
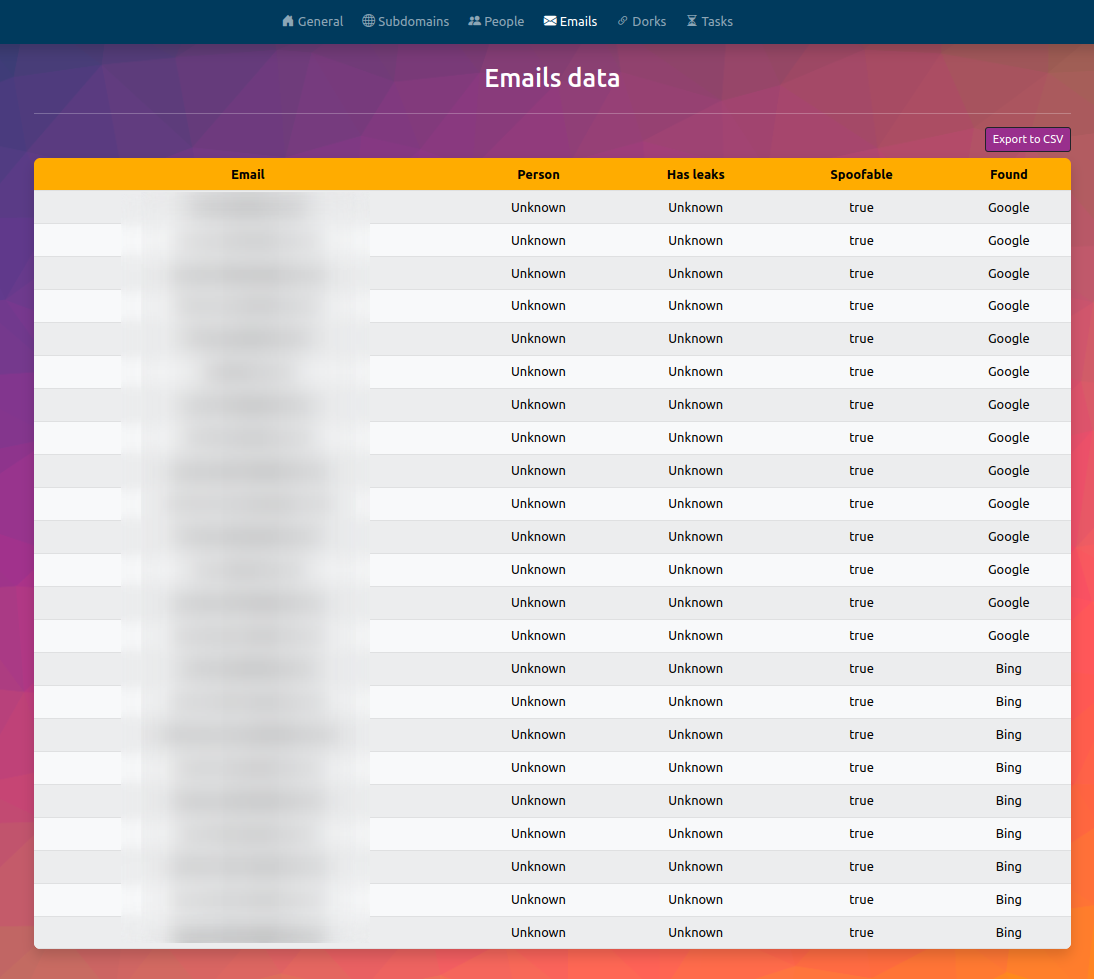 fundacio-i2cat/infohound
InfoHound è un OSINT per estrarre una grande quantità di dati dato un nome di dominio web.
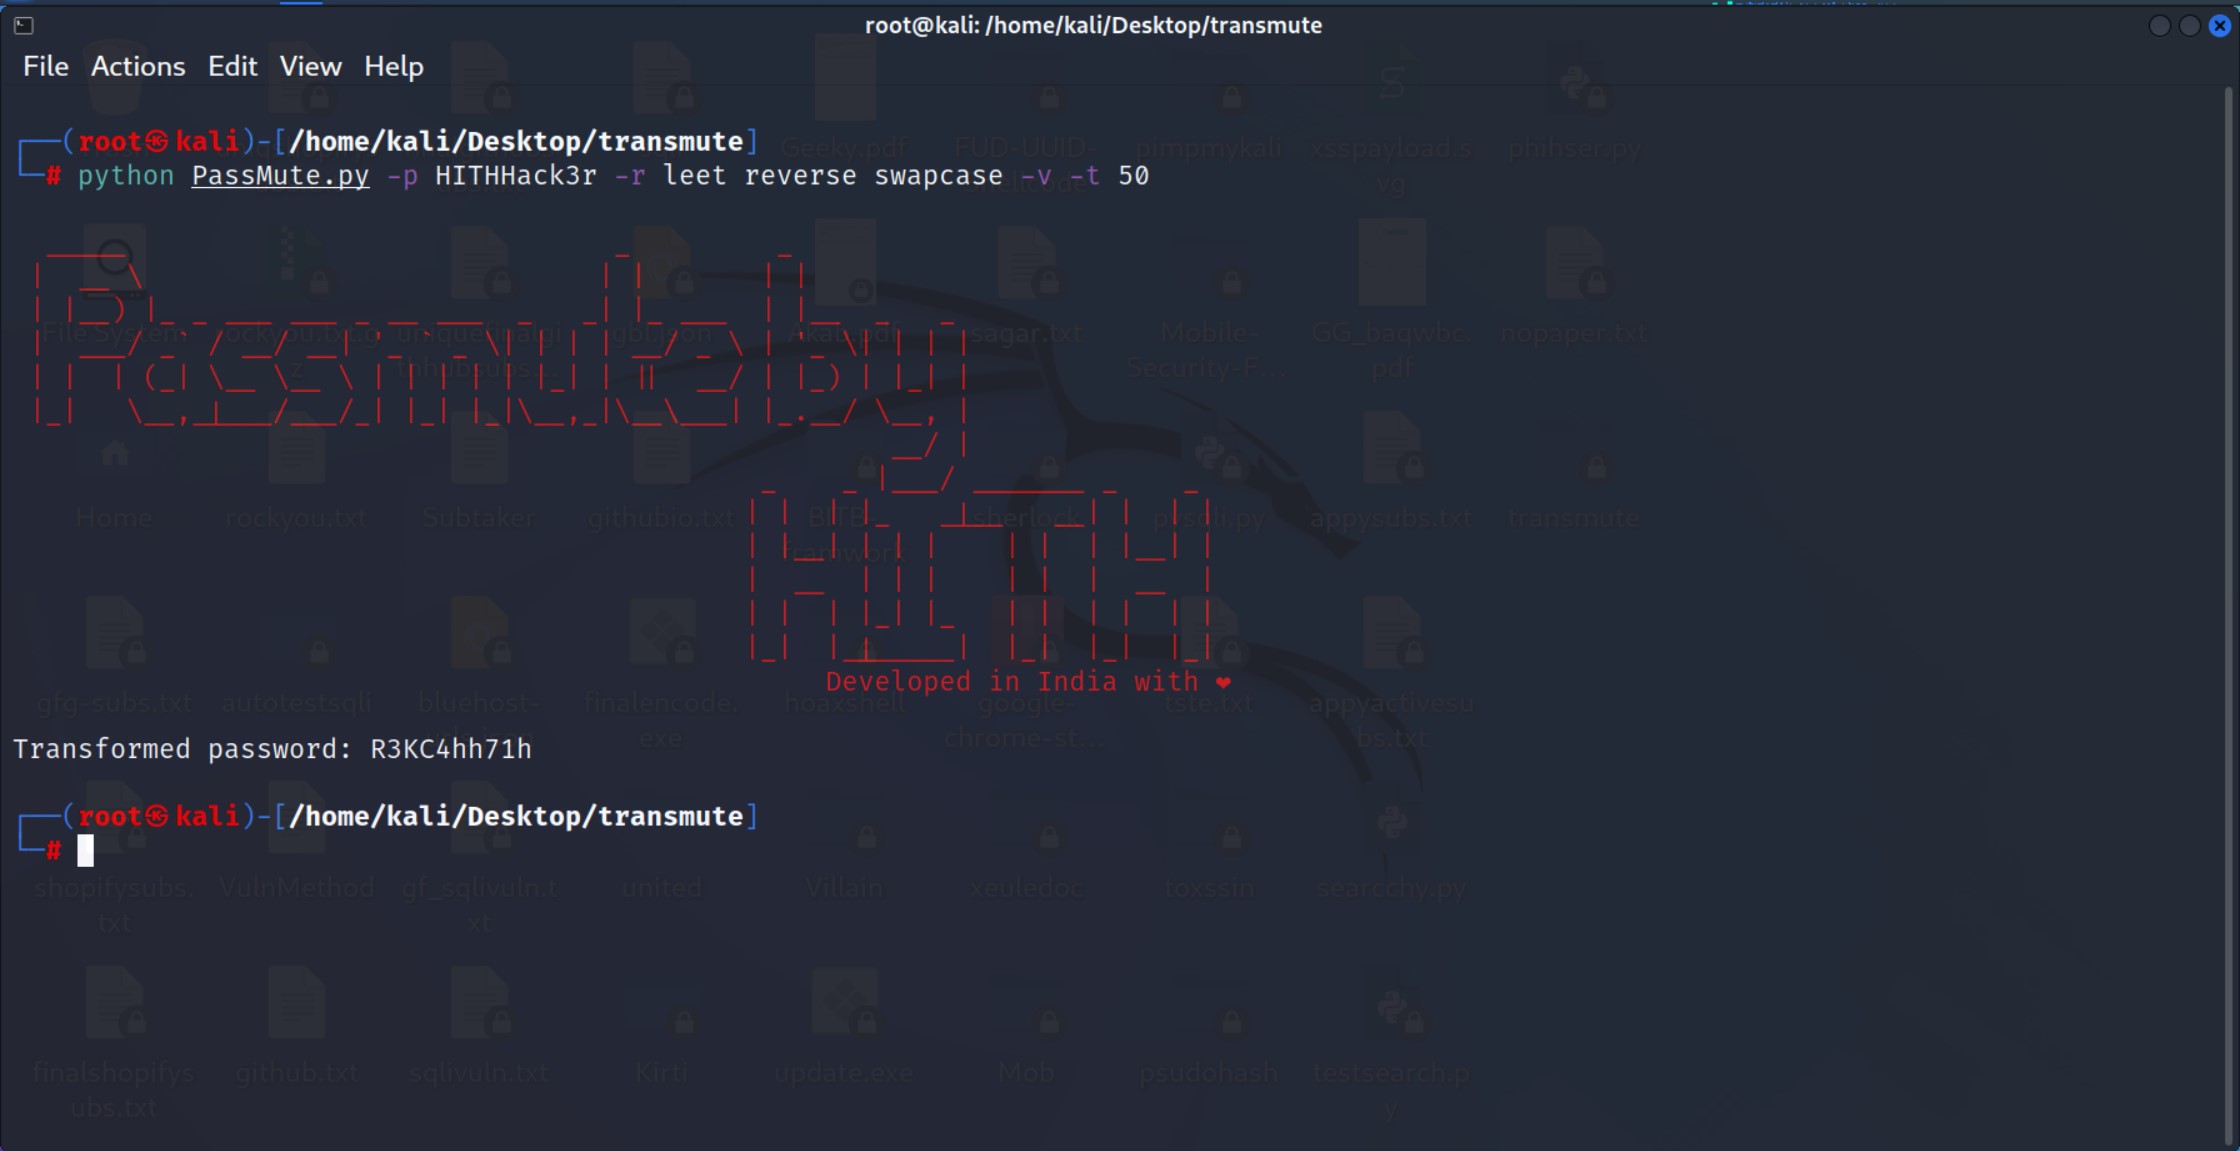 hackerinthehouse-official/passmute
Strumento CLI per la mutazione di password che applica regole di trasformazione (leet, reverse, case-swap) per generare varianti di password per test…
 tyki6/myjwt
Una cli per il cracking e il test di vulnerabilità su Json Web Token(JWT)
 jayy001/search-that-hash
🔎Cerca tramite API di hash per decifrare rapidamente il tuo hash🔎 Se l'hash non viene trovato, reindirizza automaticamente a HashCat⚡
 pushpenderindia/sinister
Sinister è un generatore di keylogger per Windows/Linux che invia i tasti premuti via email insieme ad altre interessanti informazioni sul target.
 n0kovo/awesome-password-cracking
Una lista curata di strumenti fantastici, ricerche, articoli e altri progetti relativi al cracking delle password e alla sicurezza delle password.
 brannondorsey/wifi-cracking
Decifra i router Wi-Fi WPA/WPA2 con Airodump-ng e Aircrack-ng/Hashcat
 flothesysadmin/vshg
Addon script shell per GnuPG che rafforza la crittografia simmetrica con Argon2 KDF memory-hard, iterazioni SHA-384 e cifrari a cascata AES-256/CAST5…
 pinoywh1z/ssh-private-key-looting-wordlists
Wordlist curate per la forzatura brute dei nomi di file delle chiavi private SSH, utili ai penetration tester per localizzare chiavi tramite LFI o…
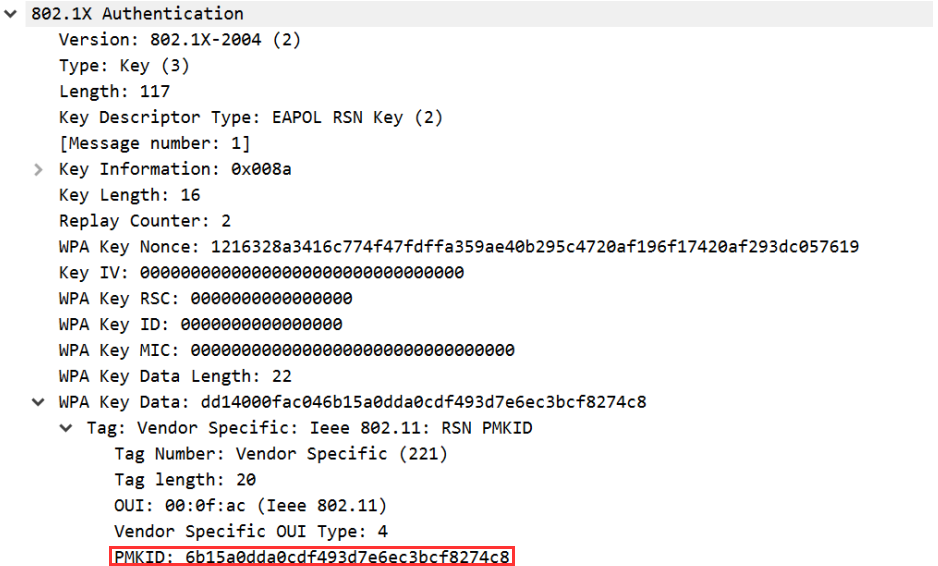 n0mi1k/pmkidcracker
Uno strumento per craccare la passphrase WPA2 con valore PMKID senza client o de-autenticazione
 jpg0mez/adcsync
Usa ESC1 per eseguire un DCSync improvvisato e dumpare gli hash
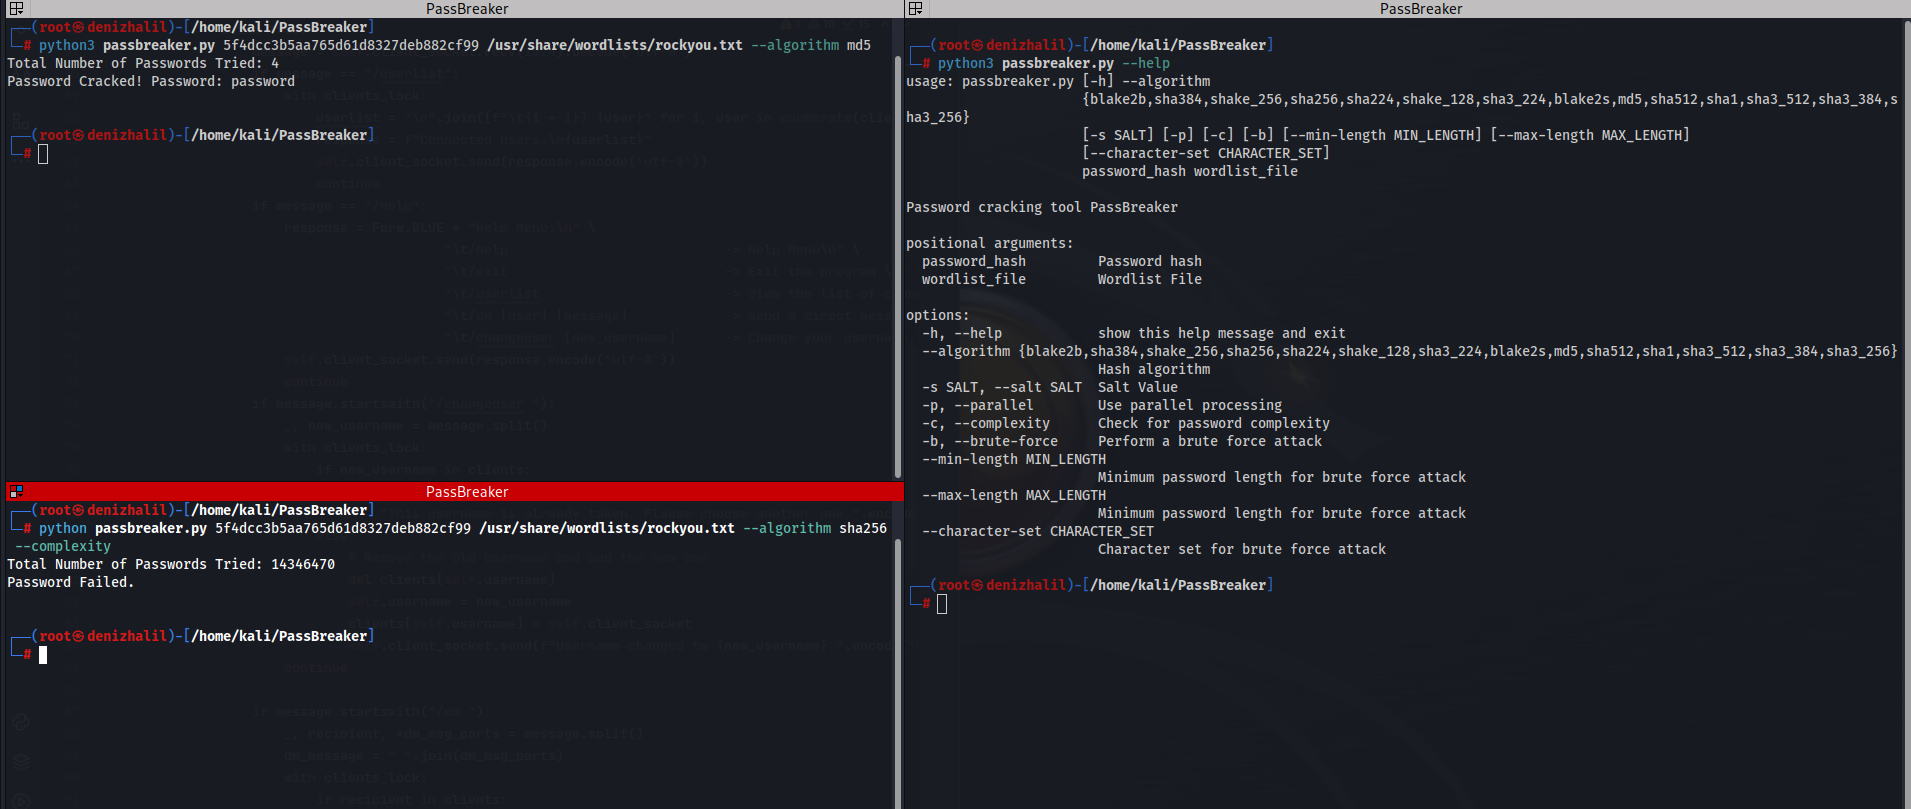 halildeniz/passbreaker
Cracker di password basato su Python che supporta attacchi con wordlist e brute-force con molteplici algoritmi di hash, salt, elaborazione parallela…








