
 #1

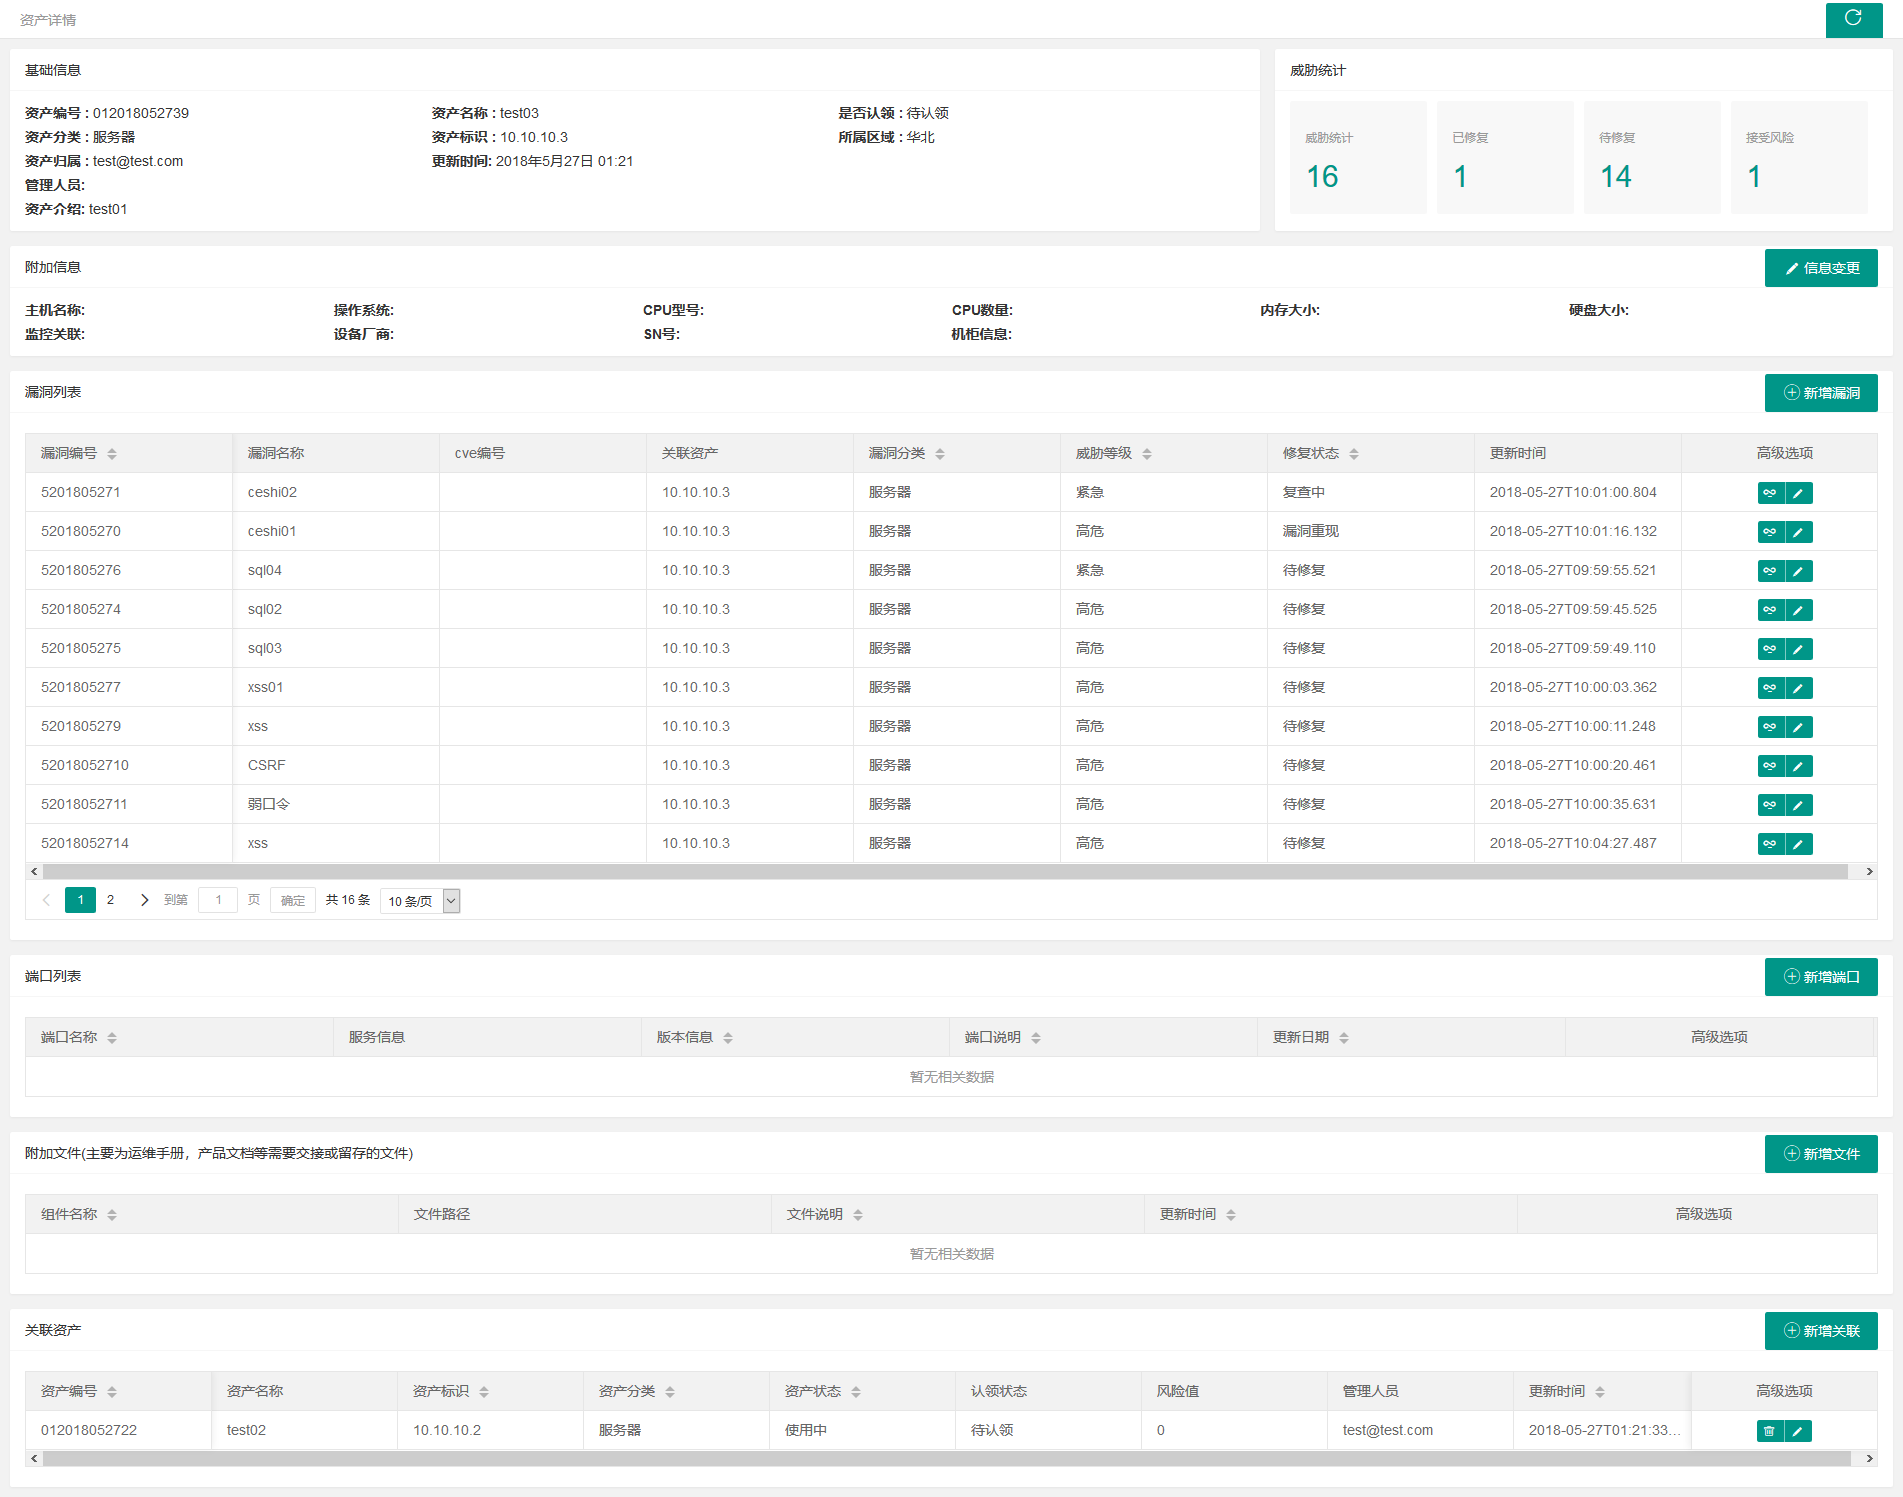 we1h0/securitymanageframwork
Security Manage Framwork è una piattaforma di gestione della sicurezza per intranet aziendali, che include moduli funzionali per la gestione degli…
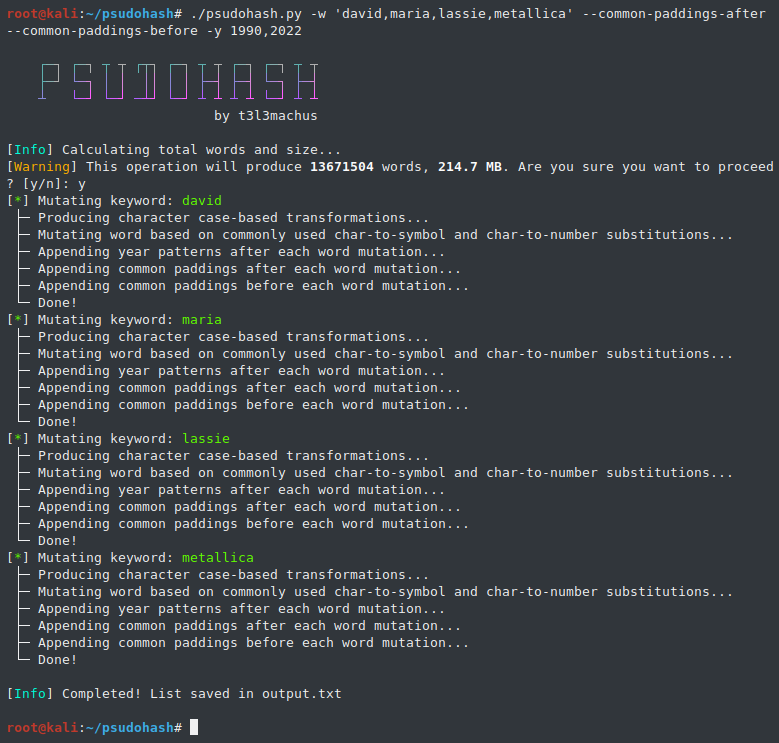 t3l3machus/psudohash
Genera milioni di mutazioni di password basate su parole chiave in pochi secondi.
 puckblush/tofu
Strumento di hacking offline del filesystem Windows per Linux
 tw1sm/spraycharles
Strumento di spraying password lento e costante, progettato per effettuare spray a intervalli su un lungo periodo di tempo.
 hellgatecorp/docxnginxfx
Deep File Forense. Crea o manipola Wordlist da documenti di testo (es: per BruteForcing). Salvala riga per riga come file binario .BIN o come file di…
 joelgmsec/evilnovnc
Piattaforma di phishing in tempo reale che bypassa l'autenticazione a due fattori (2FA) tramite una sessione live del browser noVNC, catturando…
 yukselberkay/pmanager
Memorizza e recupera le tue password da un database offline sicuro. Controlla se le tue password sono state compromesse in precedenza per prevenire…
 harelsegev/prefetch-hash-cracker
Brute-force tool che recupera i percorsi completi degli eseguibili dagli hash di prefetch di Windows utilizzando file corpo, supportando le funzioni…
 micro-joan/d4ta-hunter
Framework OSINT automatizzato per audit di ethical hacking. Raccoglie email dei dipendenti, hash di password, sottodomini e IP tramite…
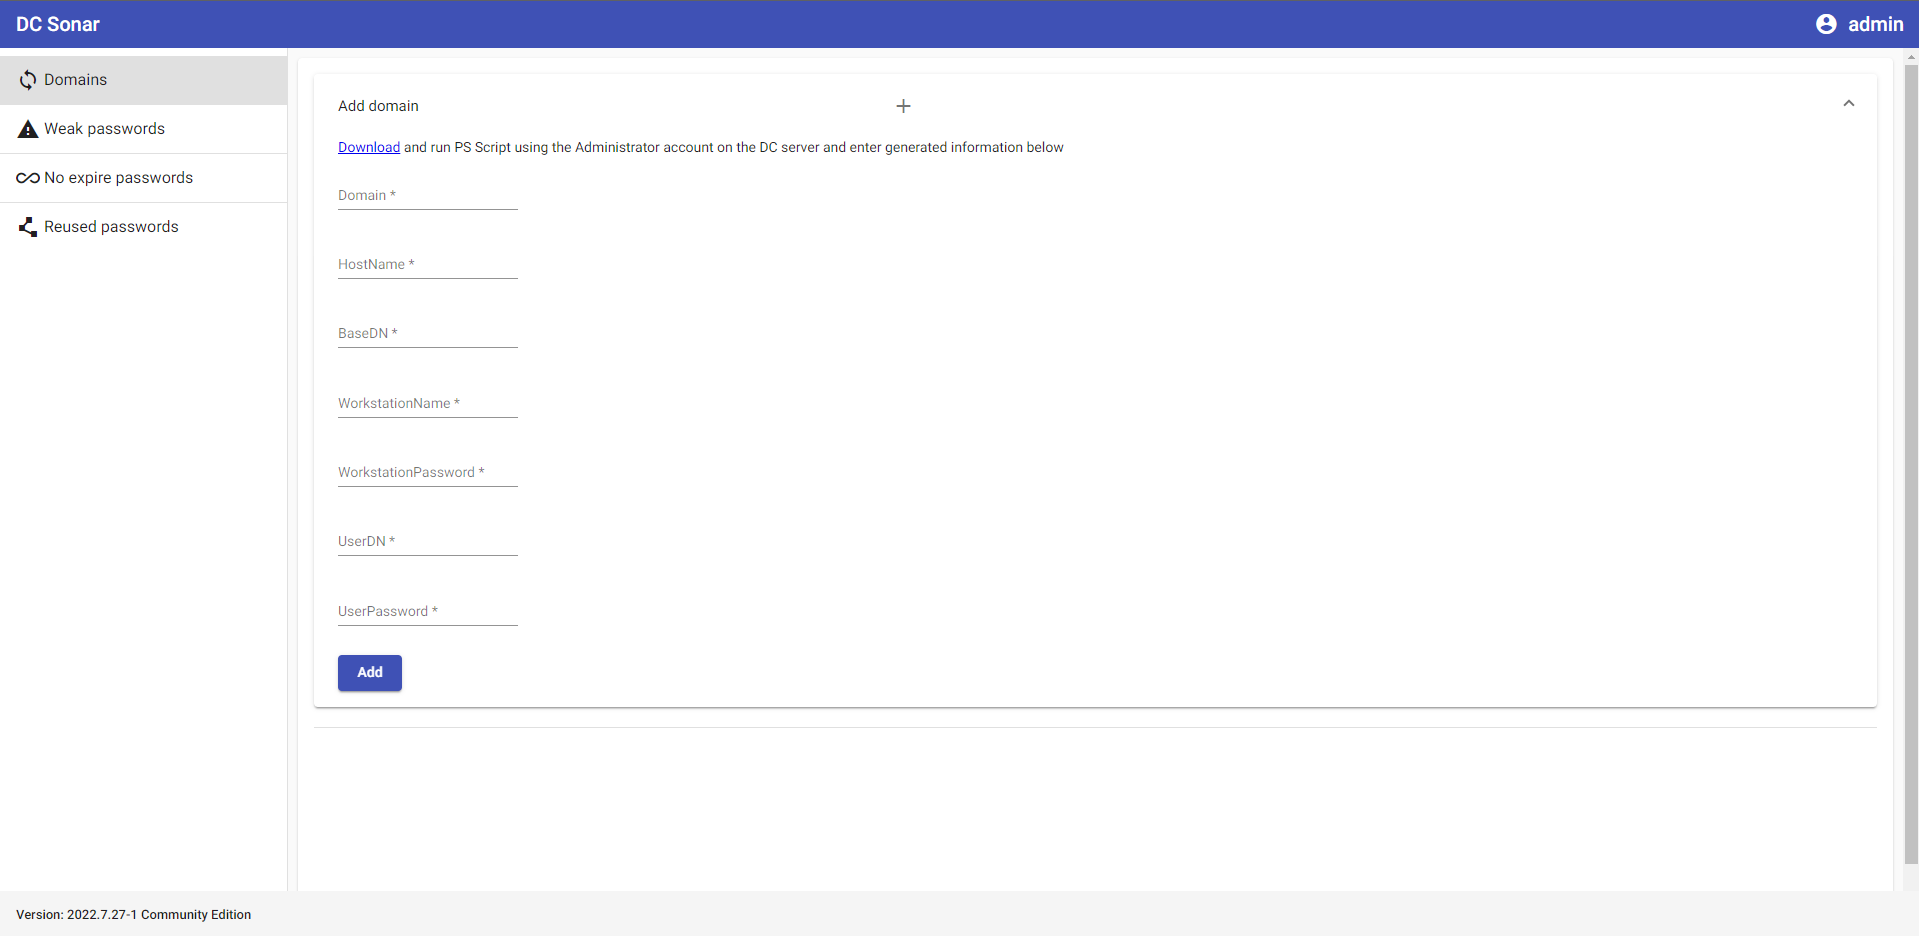 st1lly/dc-sonar
Analisi dei domini AD per i rischi di sicurezza relativi agli account utente
 kimci86/bkcrack
Decifra la crittografia legacy dei file ZIP con l'attacco a testo in chiaro noto di Biham e Kocher.
 laokoon-security/cortex-xdr-config-extractor
Analizza i file di blocco del database dell'agente Cortex XDR per estrarre le impostazioni dell'agente, l'hash/salt della password di…
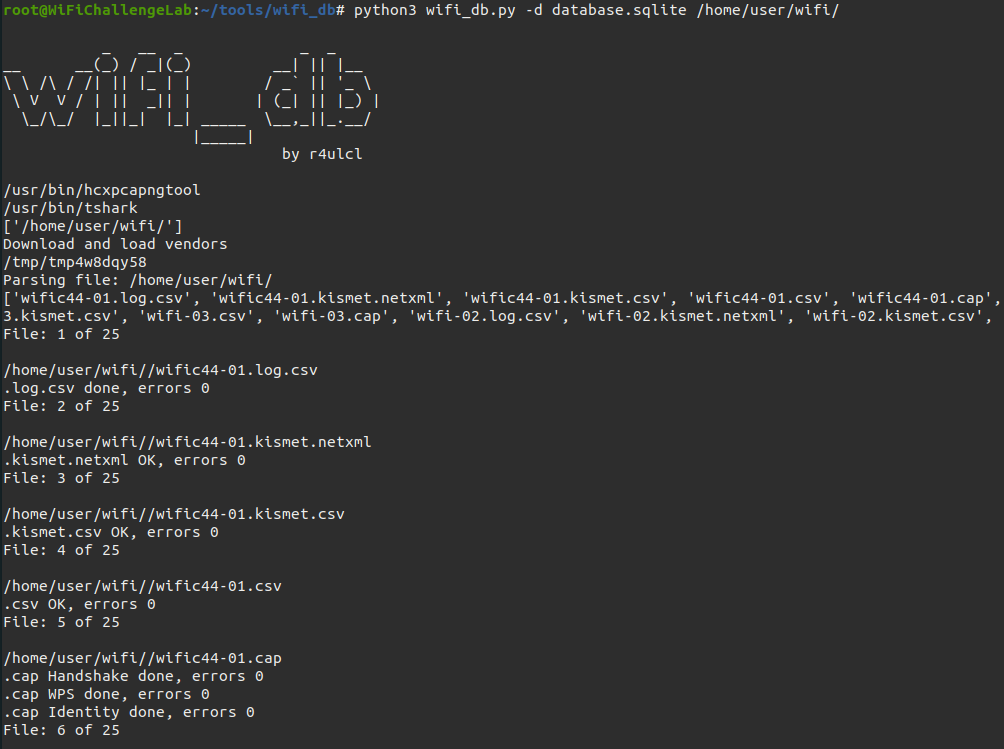 r4ulcl/wifi_db
Script per analizzare le catture di Aircrack-ng in un database SQLite ed estrarre informazioni utili come handshakes, identità MGT, relazioni…
 ciscocxsecurity/creddump7
Estrattore offline di credenziali Windows che estrae hash LM/NT, password di dominio memorizzate nella cache e segreti LSA dagli alveari del registro…
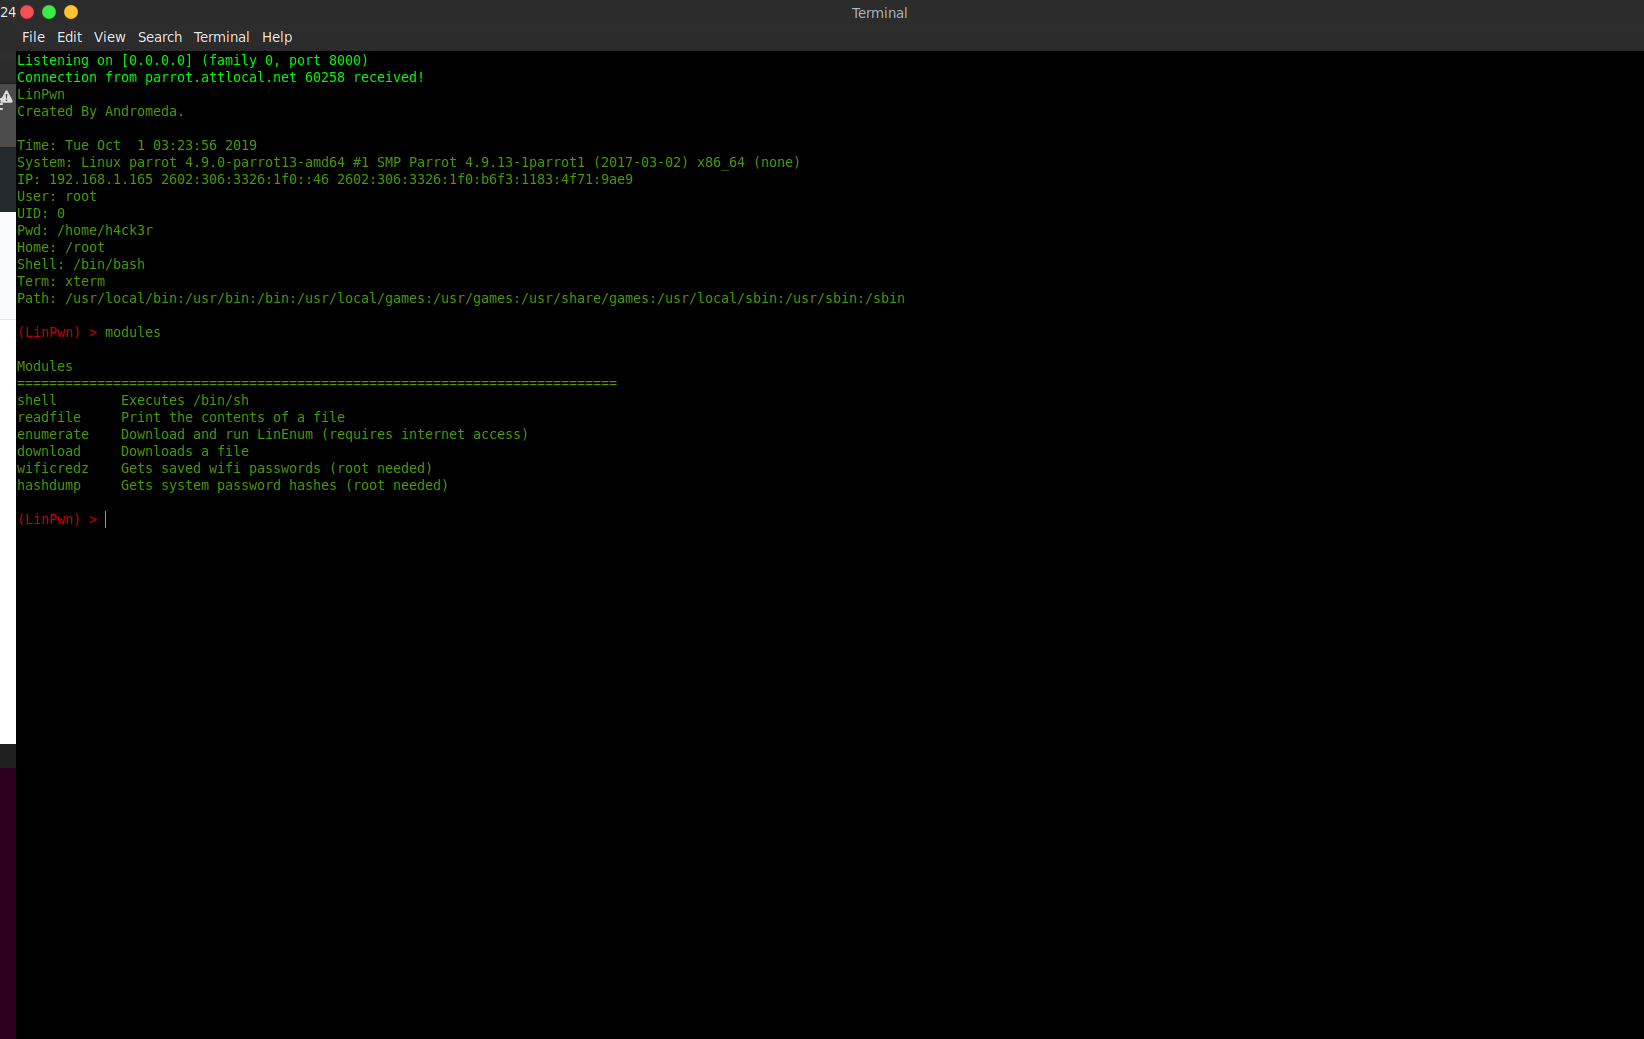 andromeda1957/linpwn
Strumento interattivo di post-sfruttamento per l'escalation dei privilegi su Linux, enumerazione, esfiltrazione di file e raccolta di credenziali…
 thatcherclough/betterbackdoor
Una backdoor con una moltitudine di funzionalità.
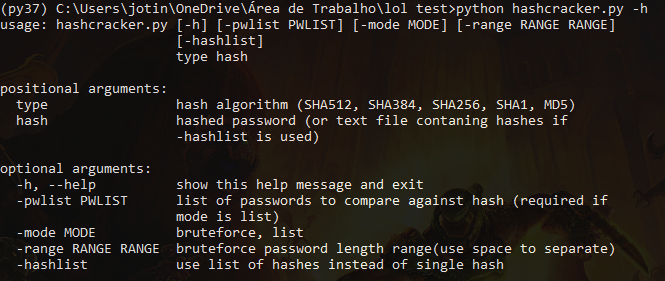 joaovdonaton/hashcracker
Cracker di hash basato su Python che supporta SHA512, SHA256, SHA1, MD5 e altri. Include rilevamento automatico del tipo di hash, modalità brute…
 aaaguirrep/offensive-docker
Offensive Docker è un'immagine con gli strumenti offensivi più utilizzati per creare un ambiente facilmente e rapidamente per lanciare valutazioni…








