
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 bilalbaraz/passgen
Genera password dal terminale
 ishaklaz/hash-eye
**HashEye** è un potente tool CLI Python per rilevare e analizzare istantaneamente i tipi di hash. Fornisce informazioni dettagliate sui formati di…
 creusvictor/keepassxc-fzf
Uno strumento CLI leggero per cercare e accedere interattivamente alle voci del tuo database KeePassXC utilizzando fzf. Veloce, sicuro e incentrato…
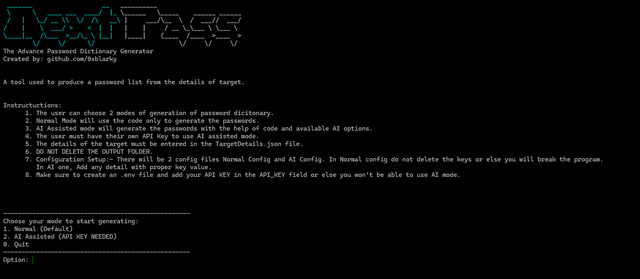 0xblarky/nextpass
Uno strumento che può essere utilizzato per generare una lista di password o un dizionario a partire dai dettagli del target.
 aaravmaloo/apm
Un gestore di password locale per tutti
 ottoyrocky/phantom-brain
Rete portatile di riconoscimento intelligente con IA offline
 s1lkys/cve-2023-30367-mremoteng-password-dumper
PoC originale per CVE-2023-30367
 rinaliyeva/metasploitable2-vsftpd-exploitation
Progetto: vsFTPd 2.3.4 sfruttamento backdoor (CVE-2011-2523) su Metasploitable 2.
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
Kit di sfruttamento completo per la vulnerabilità SQL Injection CVE-2026-3180 - WordPress Contest Gallery. Include estrazione automatica dei dati,…
 bytehackr/keepass_poc
PoC per KeePass [CVE-2022-0725]
 boon-rekcah/cms-made-simple-2.2.9-cve-2019-9053
Exploit Python 3 per CVE-2019-9053, un'iniezione SQL non autenticata in CMS Made Simple 2.2.9, che estrae le credenziali dell'amministratore e…
 0ldev/politician
Libreria moderna per il WiFi auditing su ESP32 che utilizza tecniche avanzate 802.11. Cattura handshake WPA/WPA2/WPA3 tramite estrazione PMKID e…
 ash1996x/cve-2025-50154-aggressor-script
Script Cobalt Strike Aggressor che arma file LNK e Library-MS per attivare la divulgazione di hash NTLMv2 SMB, incluso il bypass CVE-2025-24054, per…
 an00brektn/shirocrack
Semplice cracker di hash per hash di Apache Shiro scritto in Golang. Utile per sfruttare CVE-2024-4956.
 abdelrahman0sayed/cve-2025-24071
Questo è uno script PoC in Python per CVE-2025-24071, che è una vulnerabilità in Windows File Explorer che consente l'accesso non autorizzato a…
 ac8999/cve-2025-24071
Script Python per eseguire CVE-2025-24071
 4d000/tenda-f3-v4
Script Python per sfruttare CVE-2020-35391 sui router Tenda F3 V3/V4, consentendo il download non autorizzato dei file di configurazione, flash e…
 0xcccc666/cve-2020-1472_tool-collection
cve-2020-1472_Collezione di strumenti








