
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Exploit proof-of-concept per CVE-2024-21413, una vulnerabilità critica di Outlook RCE che perde hash NetNTLMv2 tramite collegamenti file://…
 f4dee-backup/cve-2025-24071
Script di exploit per CVE-2025-24071 che intercetta gli hash NTLM da Windows estraendo un file ZIP/RAR appositamente creato, sfruttando la gestione…
 dev0558/cve-2023-32784-exploit-report
Dimostrazione educativa del recupero della password master di KeePass per CVE-2023-32784 tramite analisi del dump di memoria, con configurazione…
 kspearrin/ff-password-exporter
Esporta facilmente le tue password da Firefox.
 alrikrr/cisco-smart-exploit
Cisco SmartInstall Exploit [CVE-2018-0171]
 gquere/cve-2019-6693
Decripta i segreti di configurazione FortiGate (CVE-2019-6693) per versioni precedenti alla 6.2.0, estraendo password e chiavi crittografate da…
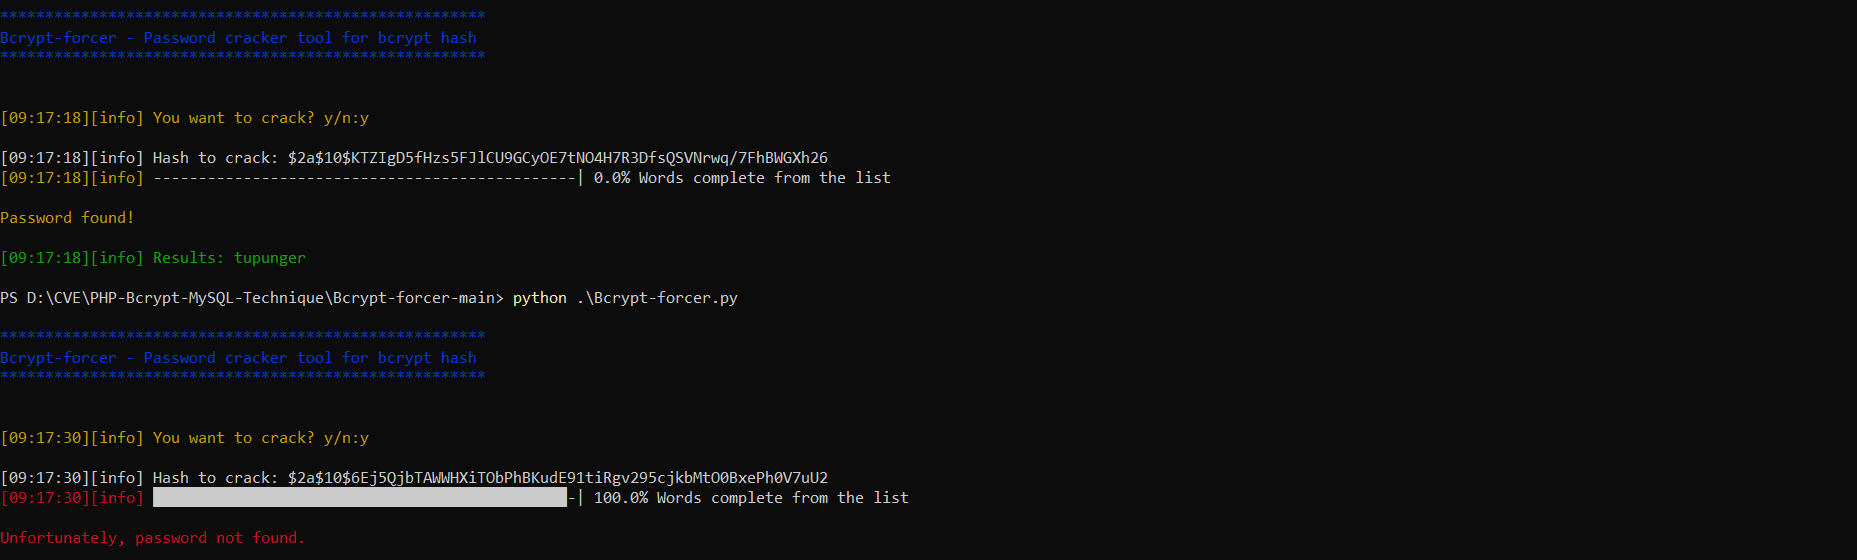 nu11secur1ty/bcrypt-forcer
Cracker di hash Bcrypt per test di penetrazione e recupero password. Decripta gli hash Bcrypt utilizzando metodi dizionario o forza bruta.
 jaarden/cve-2024-22894
Proof-of-concept exploit per CVE-2024-22894, che dimostra l'estrazione della password di root crittografata con 3DES dal firmware delle pompe di…
 cybersecuritist/cve-2024-21754-forti-rce
Exploit per CVE-2024-21754 che colpisce l'hashing insufficiente delle password in FortiOS e FortiProxy, consentendo ad attaccanti privilegiati di…
 p1ckzi/cve-2022-35513
CVE-2022-35513 | blink1-pass-decrypt
 minanagehsalalma/zyxel-cve-2021-35036-super-admin-password-leak
Write-up sull'esposizione delle credenziali super-admin di Zyxel su firmware CPE/ONT/LTE/5G, con un laboratorio genpass adattato per VMG8825-B50B.
 polarisxsec/cve-2024-21413
Laboratorio didattico che dimostra lo sfruttamento di CVE-2024-21413 in Outlook per divulgare hash NTLM tramite link UNC dannosi, con infrastruttura…
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
 ayham-megdadi/zero-day-legacy
Una vulnerabile macchina laboratorio CTF Boot-to-Root che simula un ambiente ospedaliero. Presenta una realistica catena di attacco in 17 passaggi…
 s_r_e_e_r_a_j/ziprarhunter
ZipRarHunter è un potente strumento di ethical hacking da riga di comando progettato per decifrare le password di file di archivio ZIP e RAR…
 rgkue/mysqli
Strumento di SQL Injection cieca basata sul tempo per MySQL - CVE-2019-9053
 rayngnpc/cve-2022-26923-rayng
Sfruttamento per CVE-2022-26923
 itzr1g/cve-2019-9053
Exploit Python per CVE-2019-9053 che mira a CMS Made Simple con rilevamento di SQL injection e cracking dell'hash della password tramite wordlist,…








