
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 vid4l-07/klip
Gestore di password minimale basato su terminale
 d4vinci/wifipass
Esegui il dump delle password wifi salvate per Windows usando espressioni regolari e Python 3
 ianxtianxt/sharpdecryptpwd
Strumento per il recupero delle password dei programmi comuni di Windows: SharpDecryptPwd
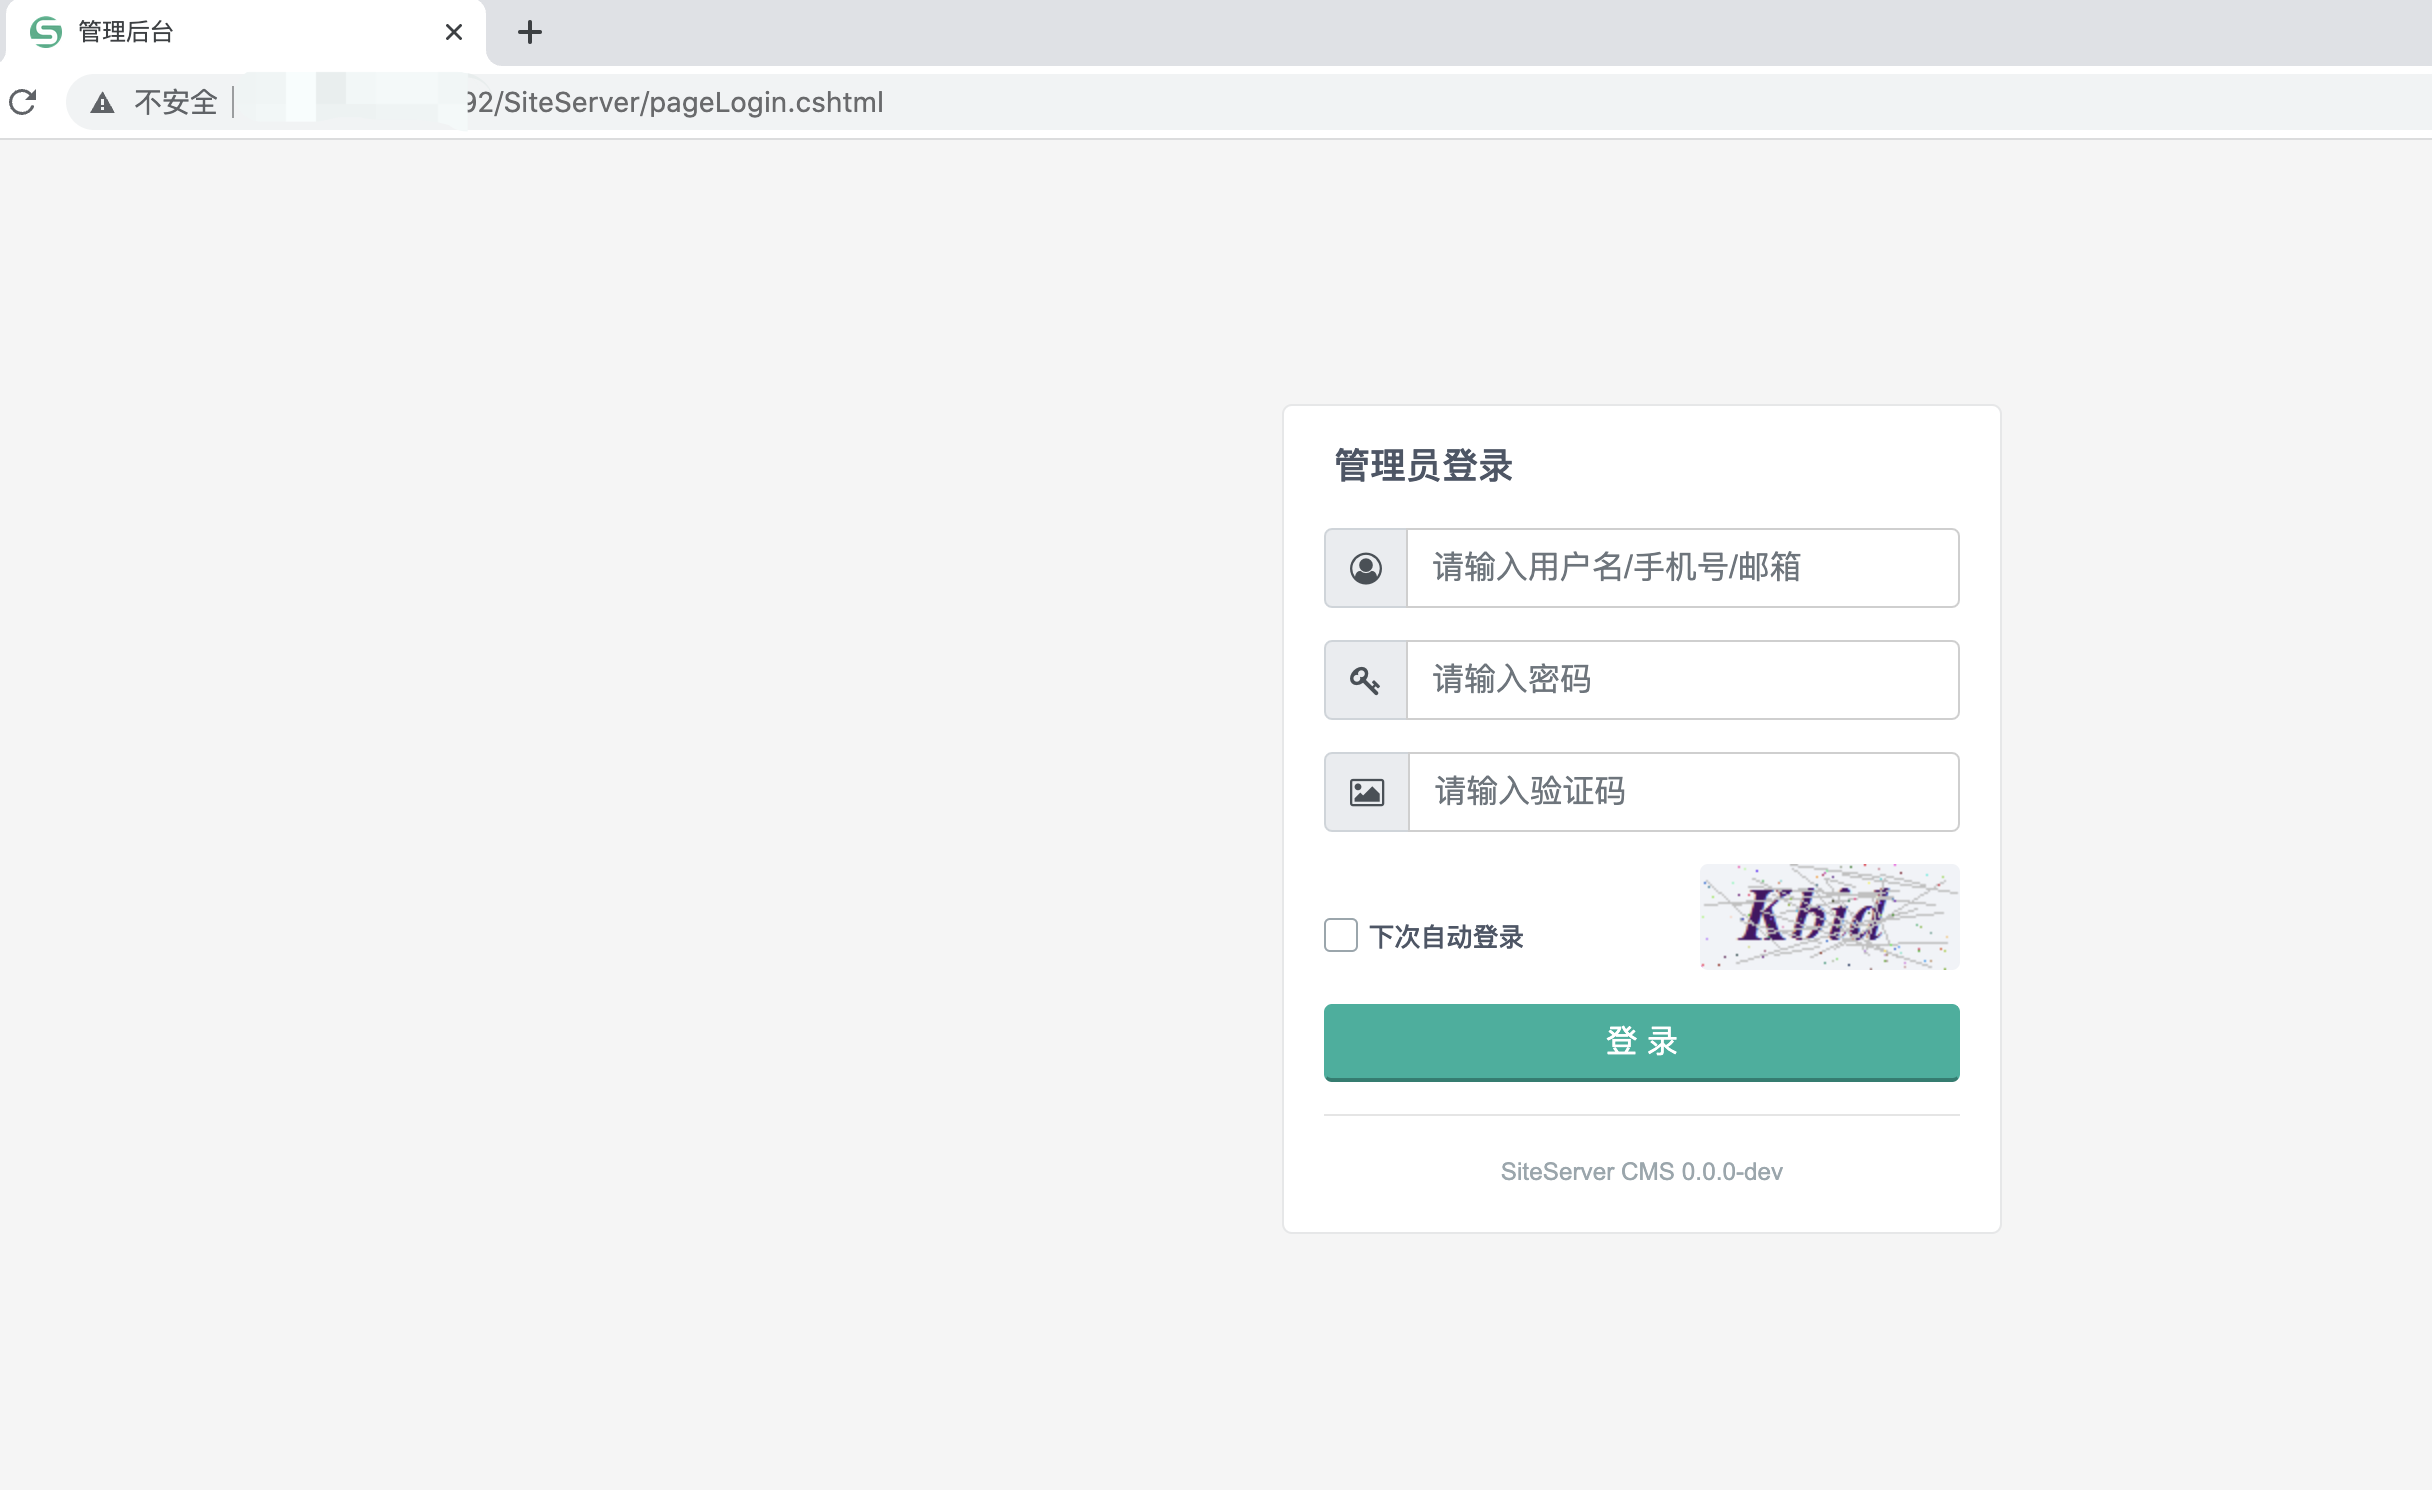 jas502n/sscms_decrypt
Decrittazione del database sscms
 creusvictor/keepassxc-fzf
Uno strumento CLI leggero per cercare e accedere interattivamente alle voci del tuo database KeePassXC utilizzando fzf. Veloce, sicuro e incentrato…
 amitr12/cybersec
Foglio di riepilogo HTML in un unico file per red teamer e penetration tester con variabili attaccante/target ad iniezione automatica, generatore di…
 hellgatecorp/docxnginxfx
Deep File Forense. Crea o manipola Wordlist da documenti di testo (es: per BruteForcing). Salvala riga per riga come file binario .BIN o come file di…
 an00brektn/shirocrack
Semplice cracker di hash per hash di Apache Shiro scritto in Golang. Utile per sfruttare CVE-2024-4956.
 nefhara/cve-2025-4396
Questo repository contiene un toolkit pratico di ricerca e validazione per CVE-2025-4396, una SQL injection cieca basata sul tempo non autenticata…
 ivant7d3/cve-2025-44203
Exploit per CVE-2025-44203 che sfrutta una condizione di gara in HotelDruid 3.0.0/3.0.7, esponendo le credenziali di amministratore e causando denial…
 e-m-e-k-a/moniker-link-lab-setup
Laboratorio di penetration testing che dimostra lo sfruttamento del moniker link CVE-2024-21413 per il furto di credenziali NTLM, inclusa…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Un caso di studio del CVE-2024-21413. Usato come parametro la stanza di TryHackMe Moniker Link (CVE-2024-21413). Fatte modifiche con claude code…
 dionissh/cve-2024-21413
Proof-of-concept exploit per Microsoft Outlook RCE (CVE-2024-21413) con consegna di email di phishing basata su SMTP, generazione di allegati RTF…
 evilmog/ntlmv1-multi
NTLMv1 Multitool
 assurancemaladiesec/ad-description-password-finder
Recupera la descrizione degli account AD e cerca una password al suo interno
 knowledge-wisdom-understanding/recon
Enumerare un target basato sui risultati di Nmap
 jeanpeyremesmots/osx-password-dumper
Uno strumento per estrarre i .plist degli utenti su un sistema Mac OS e convertirli in un hash crackabile.
 rclone/passwordcheck
Controlla i file di configurazione di rclone per password non sicure








