
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 rajchowdhury240/cve-2018-13341
Questo strumento mira a sfruttare il CVE-2018-13341
 d0n601/buffalo
Un tool multithread in Python3 per attacchi SSH a dizionario.
 cobbr/sharpsploit
SharpSploit è una libreria .NET per post-exploitation scritta in C#
 olivierlaflamme/cve-2021-36934-export-shadow-volume-poc
Exploit proof-of-concept per CVE-2021-36934, che esporta i file Volume Shadow Copy di Windows per consentire l'escalation dei privilegi e la…
 mauricelambert/passwordssniffer
Questo modulo intercetta nome utente e password di protocolli non protetti.
 infosecmatter/minimalistic-offensive-security-tools
Un repository di strumenti per il pentesting di ambienti ristretti e isolati.
 randomrobbiebf/woo
Sfrutta la SQLI di WooCommerce e recupera hash di utenti e password
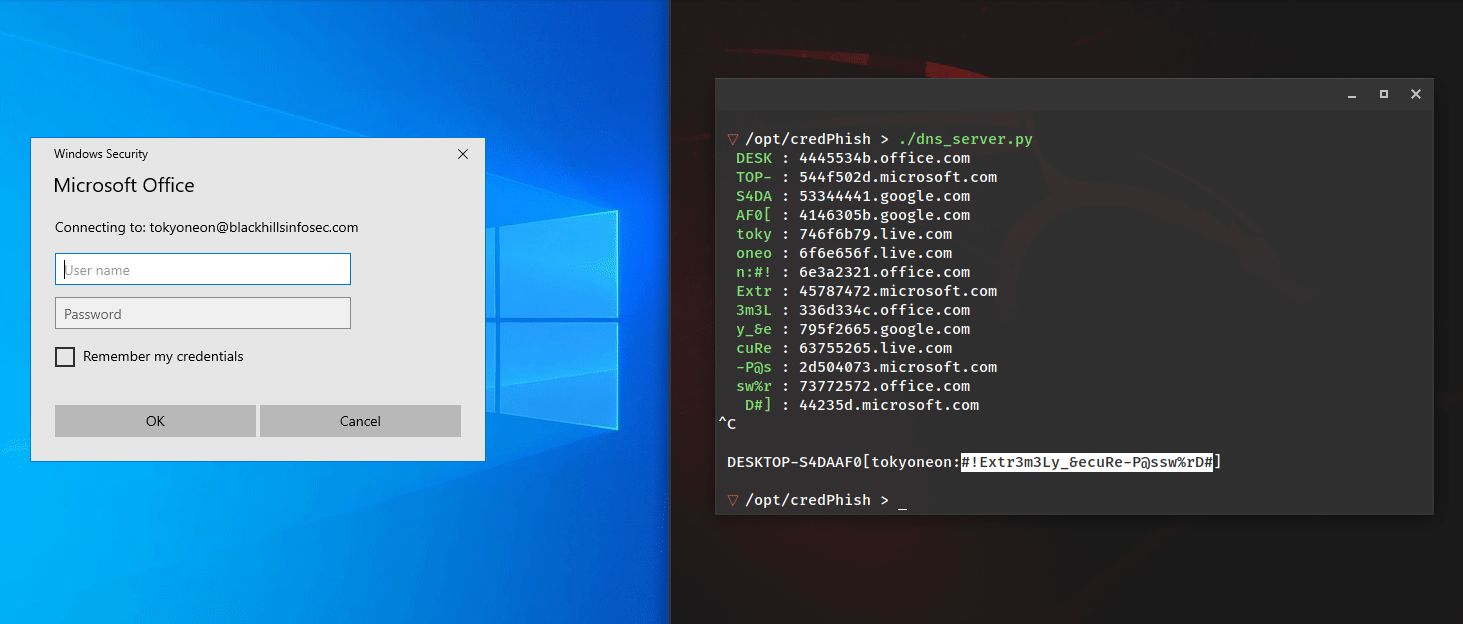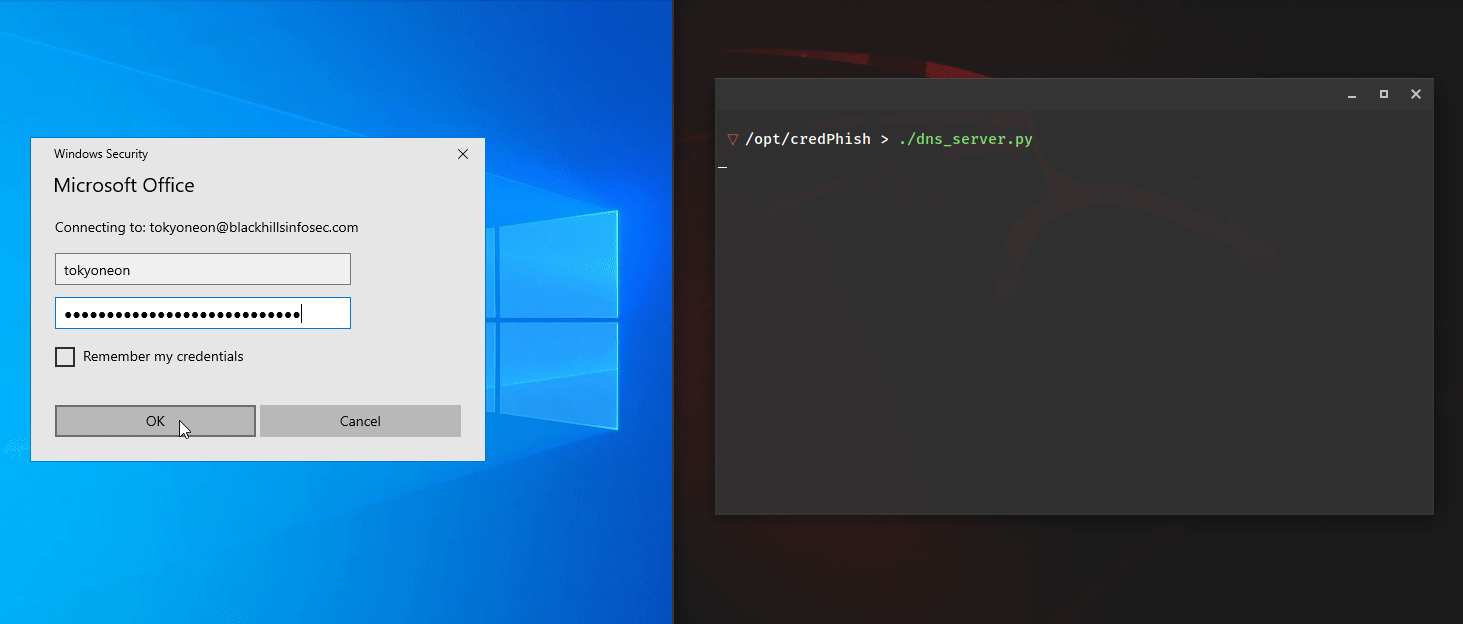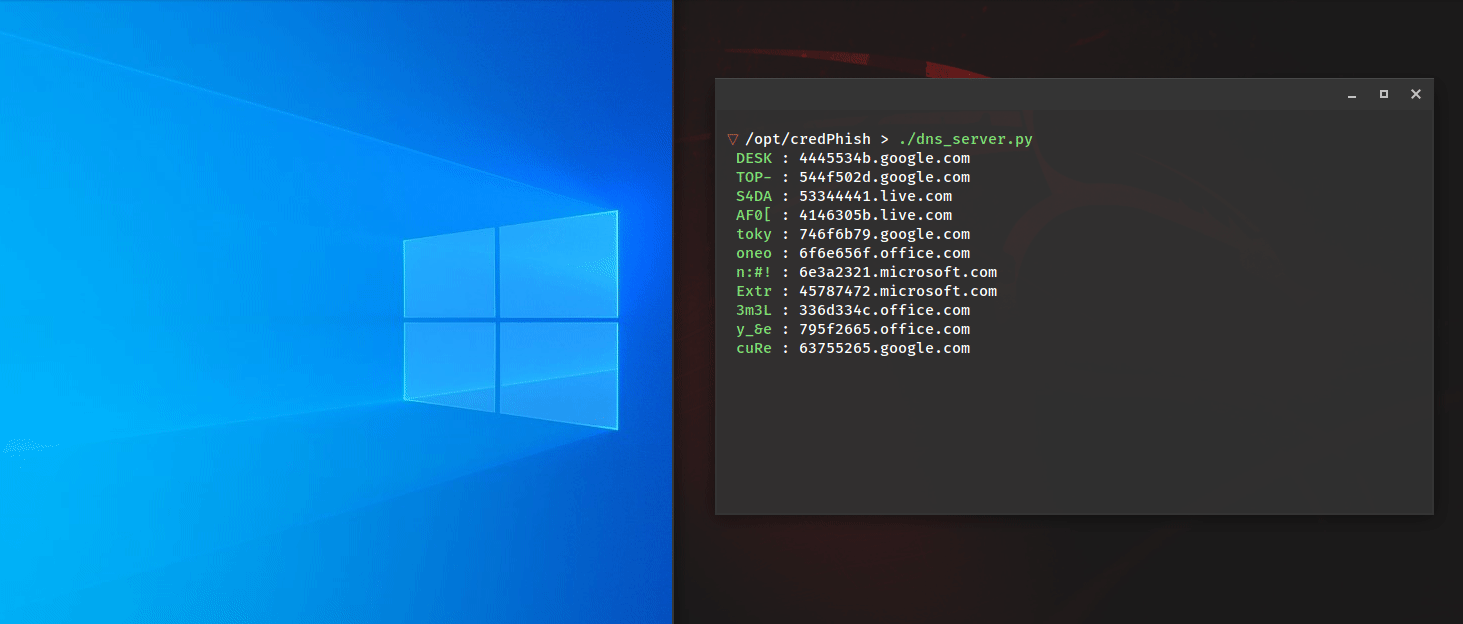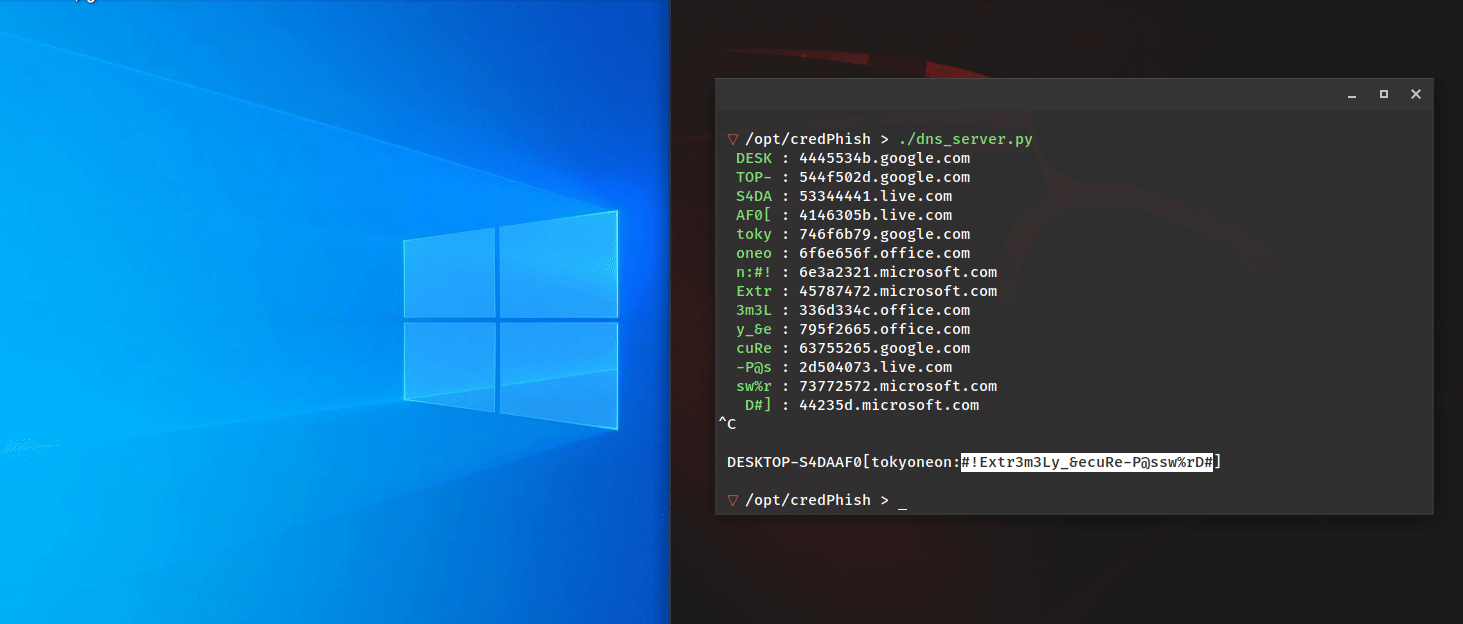 tokyoneon/credphish
Script PowerShell che richiama richieste di credenziali legittime ed esfiltra le password catturate tramite DNS utilizzando CredentialPicker e…
 jaykali/lockphish
Lockphish è il primo strumento (07/04/2020) per attacchi di phishing sulla schermata di blocco, progettato per rubare le credenziali di Windows, il…
 sp00kyskelet0n/pynightmare
PoC per CVE-2021-36934 noto come HiveNightmare/SeriousSAM scritto in python3
 atn1ght/fakeauth
Crea un finto prompt di autenticazione per catturare le password in chiaro degli utenti
 ruthvikvegunta/opencrx-cve-2020-7378
Sfrutta la vulnerabilità di reset della password in OpenCRX, CVE-2020-7378. Mantiene inoltre la stealth eliminando tutte le email di reset della…
 ncsa/ssh-auditor
Il modo migliore per scansionare password SSH deboli sulla tua rete
 xcodeon1/ssh-killv2
Strumento di brute-force SSH che prende di mira iPhone jailbroken con password predefinita 'alpine', con funzionalità di scansione di rete, cracking…
 jenderal92/wordpress-default-password
python 2.7
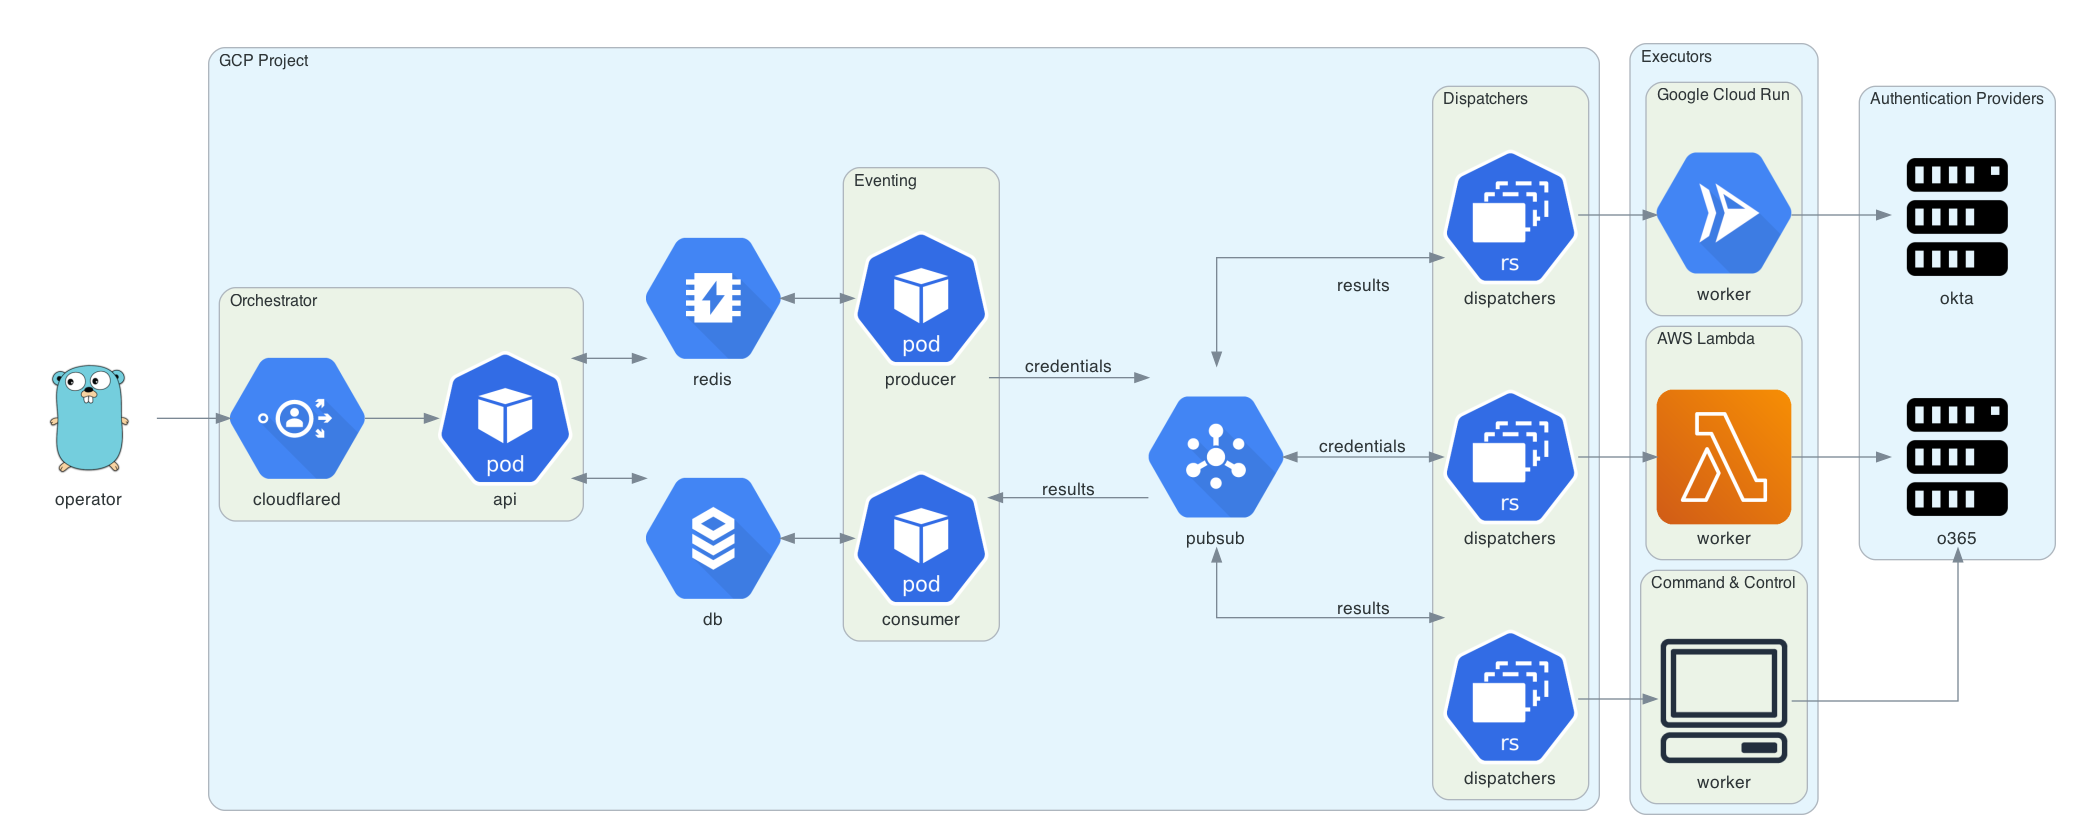 praetorian-inc/trident
strumento automatizzato di password spraying
 spyx/cve-2019-17240
Strumento di brute-force basato su Go che sfrutta il bypass della mitigazione del brute-force di Bludit (CVE-2019-17240) per il cracking automatico…
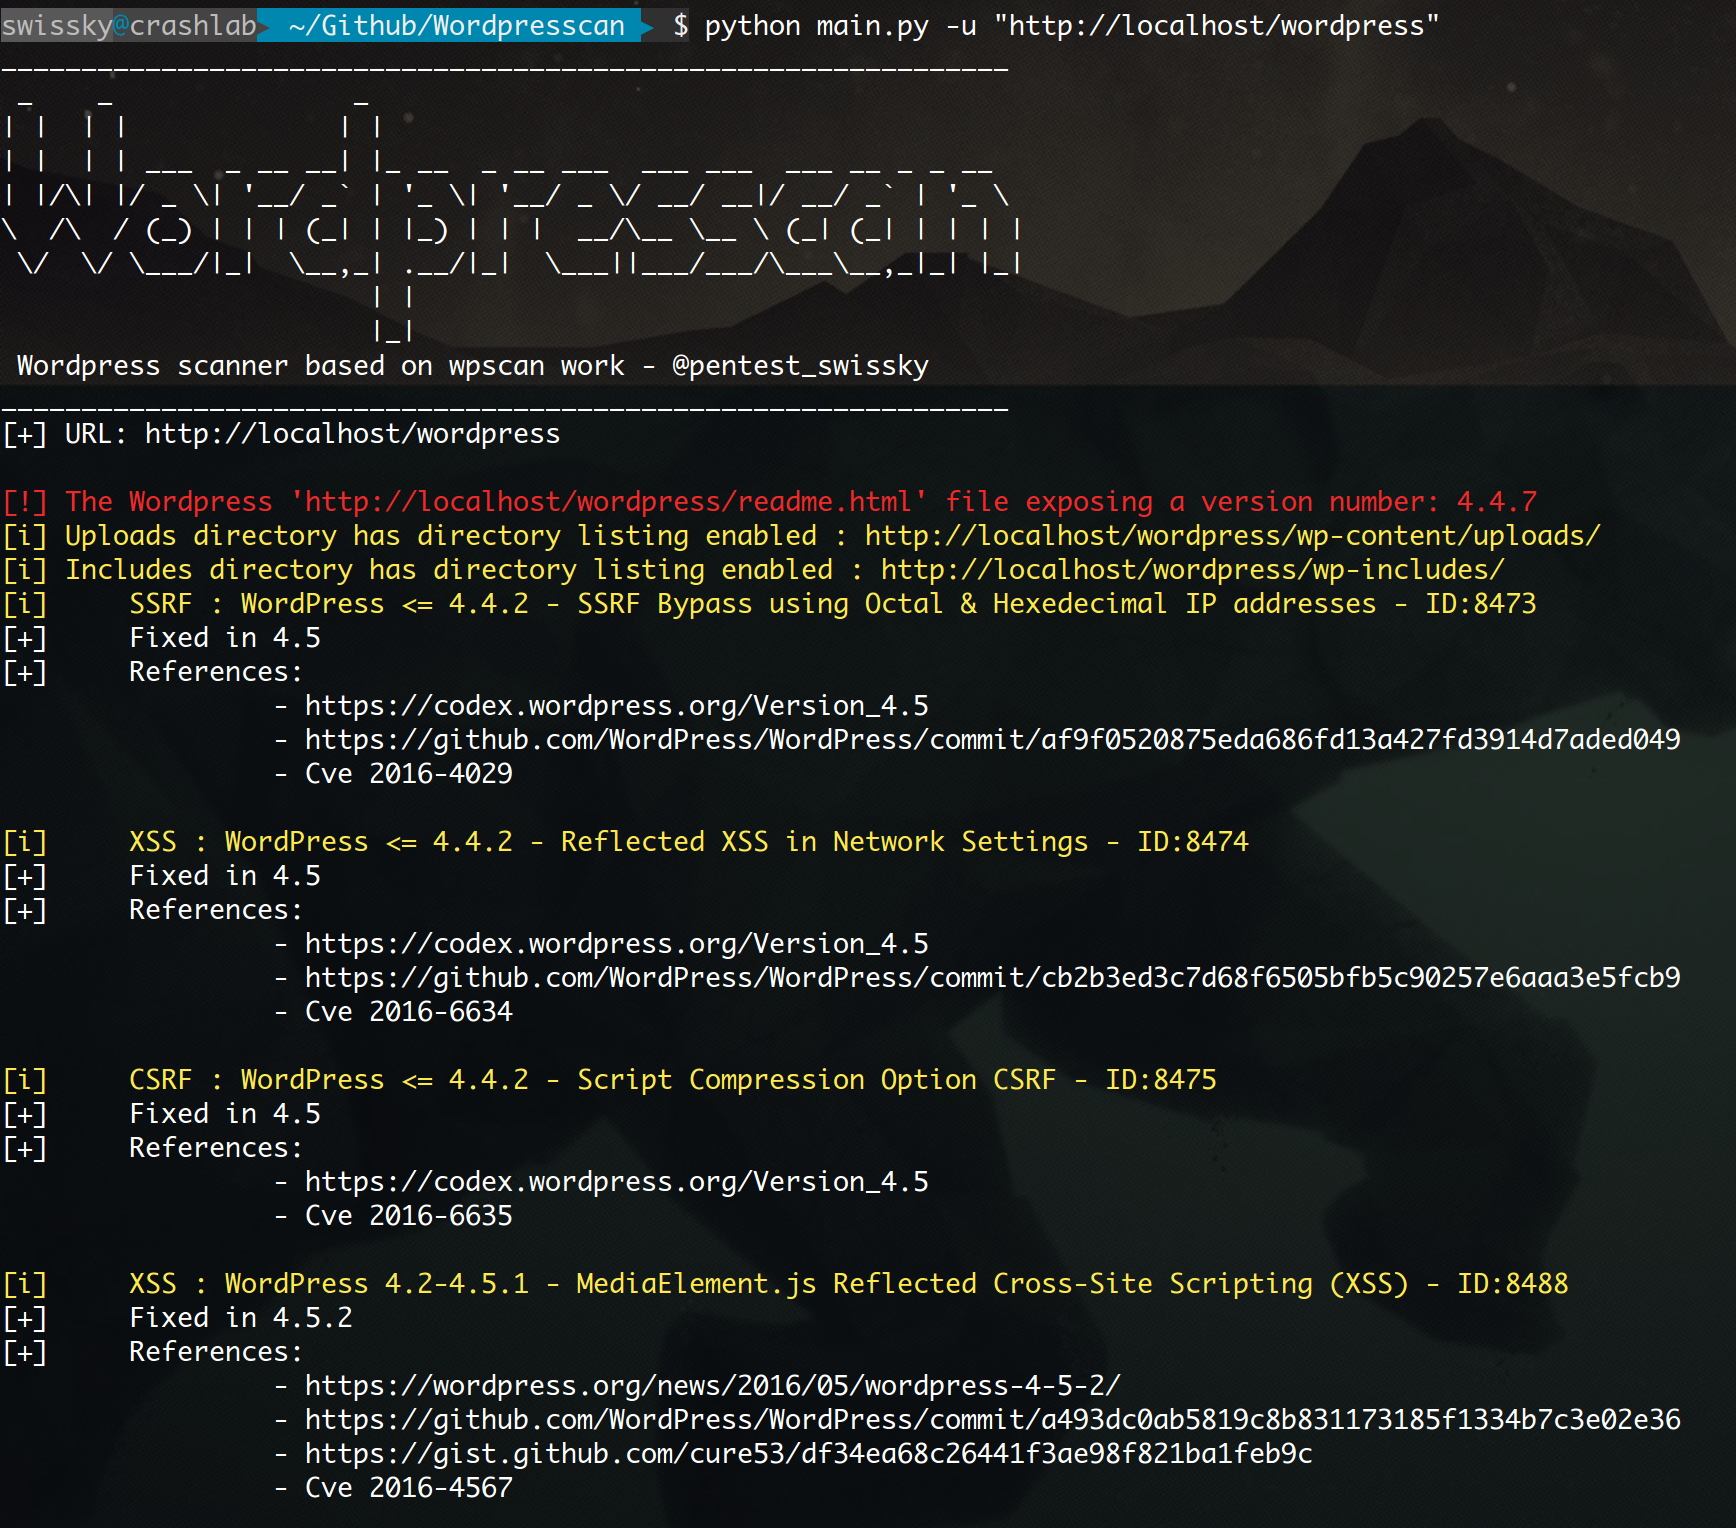 swisskyrepo/wordpresscan
WPScan riscritto in Python + alcune idee di WPSeku








