
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 gmh5225/csrfbrute
Strumento di brute force per login CSRF progettato specificamente per operazioni di red team, dotato di aggiornamento dinamico dei token CSRF,…
 ex-cal1bur/smb_cve-2025-24071
Sfruttato CVE-2025-24071 tramite SMB ospitando un file .library-ms all'interno di un archivio .tar. Utilizzando tar x da smbclient, il payload viene…
 zeved/cve-2024-42049-poc
PoC per CVE-2024-42049
 yucaerin/cve-2025-2539
CVE-2025-2539 - WordPress File Away <= 3.9.9.0.1 - Lettura arbitraria di file
 th-secforge/cve-2025-24071
Report di vulnerabilità di sicurezza: CVE-2025-24071 - Vulnerabilità di spoofing di Windows File Explorer
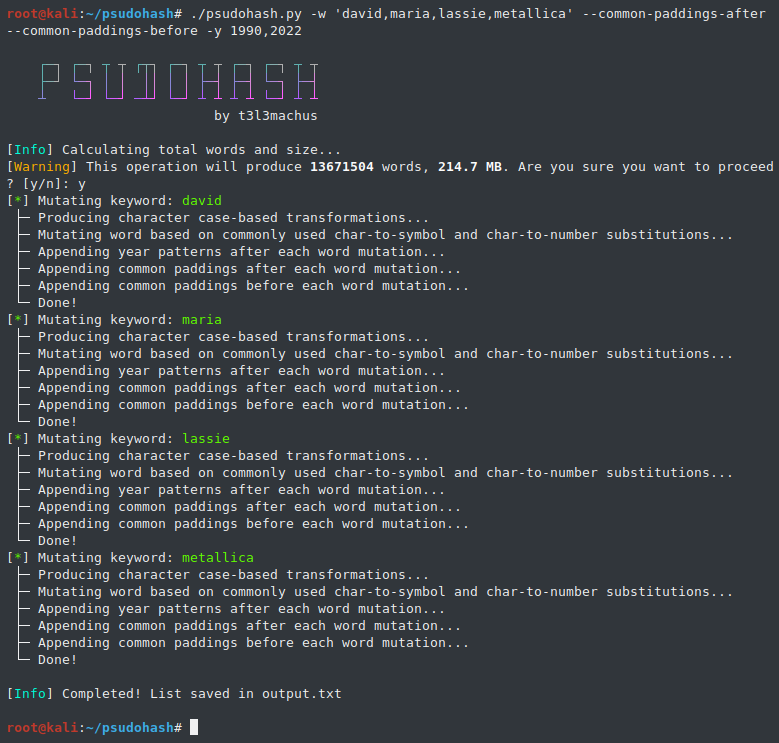 t3l3machus/psudohash
Genera milioni di mutazioni di password basate su parole chiave in pochi secondi.
 h3x0v3rl0rd/owa-password-sprayer
OWA Password Sprayer
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework di Penetration Testing con Risorse di Cyber Security
 mqkgithub/moniker-link-cve-2024-21413
Procedura dettagliata passo-passo per sfruttare CVE-2024-21413 in Microsoft Outlook per bypassare la Visualizzazione protetta e divulgare credenziali…
 zarcolio/flipperzero
Questo repo contiene i miei script Ducky/BadUSB, gli script PowerShell correlati e altro materiale relativo al Flipper Zero.
 yucaerin/cve-2025-4322
Motors <= 5.6.67 - Escalation dei privilegi non autenticata tramite aggiornamento password/compromissione account
 lisa-2905/cve-2024-56429
Exploit per CVE-2024-56429 che dimostra l'estrazione della password di avvio del database Apache Derby dal codice sorgente di iLabClient, consentendo…
 lanjelot/patator
Patator è un brute-forcer multiuso, con un design modulare e un utilizzo flessibile.
 moften/cve-2025-24054
Vulnerabilità NTLM (CVE-2025-24054) sfruttata per il furto di hash.
 pocpioneer/cve-2025-4094-poc
WordPress Plugin Digits < 8.4.6.1 - Bypass dell'autenticazione OTP tramite brute force (CVE-2025-4094)
 starawneh/cve-2025-4094
CVE-2025-4094 – WordPress Digits Plugin < 8.4.6.1 - Bypass dell'autenticazione OTP
 saykino/cve-2023-34732
Proof-of-concept exploit per CVE-2023-34732 che dimostra l'abuso autenticato di funzioni in Flytxt NEON-dX per forzare e reimpostare le password…
 blendin/3snake
Strumento per estrarre informazioni dai processi appena avviati








