
 #1


 spiralbl0ck/lame_old_keylogger
semplice vecchio keylogger
 jas502n/burp_aes_plugin
Plugin Burpsuite per il crack di AES

 funoverip/mcafee-sitelist-pwd-decryption
Strumento di decrittazione delle password per il file SiteList.xml di McAfee
 nxploited/cve-2025-9286
Appy Pie Connect for WooCommerce <= 1.1.2 - Mancanza di autorizzazione per l'escalation di privilegi non autenticata
 l0lsec/cve-2020-5148
CVE-2020-5148 - Autenticazione forzata nell'agente SSO SonicWall UTM. L'agente interroga workstation non validate come Admin di Dominio, quindi una…
 saykino/cve-2026-31282
Proof-of-concept per CVE-2026-31282: bypass del controllo degli accessi nella pagina di login di Totara LMS che consente attacchi di forza bruta alle…
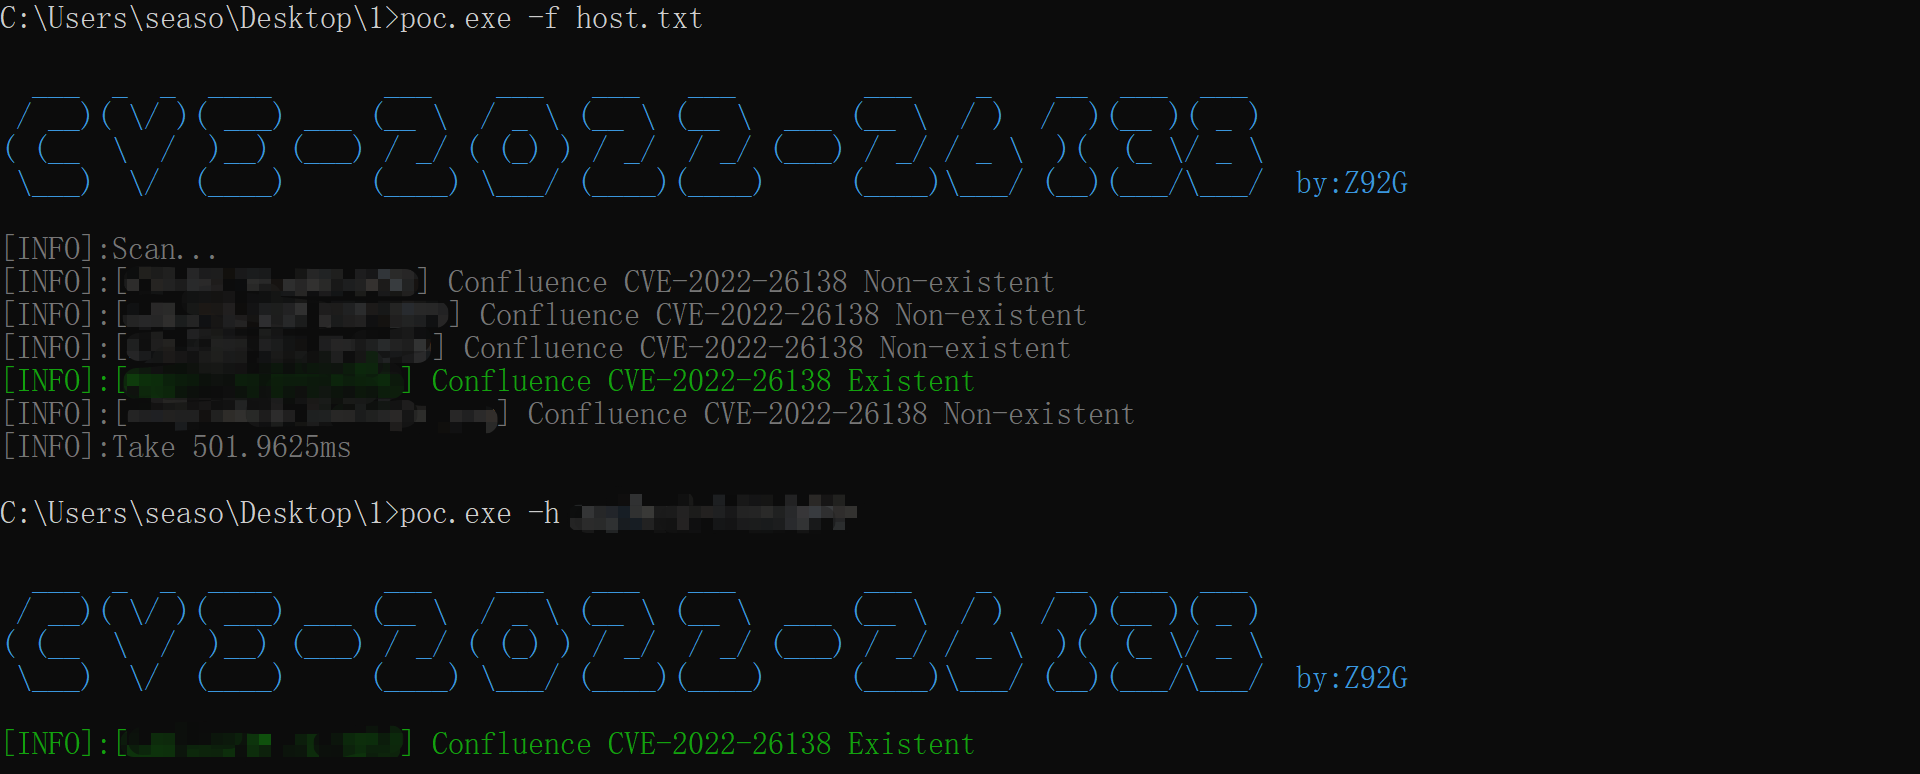 z92g/cve-2022-26138
POC di password hardcoded in Confluence
 zwlsix/keepass-cve-2023-24055
KeePass CVE-2023-24055 riproduzione
 mourafuseti/vulneravel-cve-2018-14847---credenciais-extraidas
VULNERABILE CVE-2018-14847 - CREDENZIALI ESTRATTE MIKROTIK IN PYTHON
 lequockhanh2k/tool_exploit_password_camera_cve-2018-9995
Strumento di exploit per CVE-2018-9995 che estrae credenziali da dispositivi DVR vulnerabili tramite Google dorking e accesso IP diretto.
 oditynet/sleepall
trojan CVE-2024-28085 CVE 28085
 moften/cve-2025-24054
Vulnerabilità NTLM (CVE-2025-24054) sfruttata per il furto di hash.
 mda1r/cve-2026-31278
Analisi della CVE per la vulnerabilità di esposizione delle credenziali di Active Directory in Suprema BioStar 2
 s0c5/remotepasswordwifi
Script in Ruby. Decifra le password Wi-Fi dei router remoti.
 smeegesec/hashtag
Identificazione degli Hash delle Password
 brav0hax/smbexec
Strumento di attacco rapido in stile psexec che utilizza Samba per l'esecuzione remota di comandi, il dump delle credenziali e il movimento laterale…








