
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 an0nlk/nosql-mongodb-injection-username-password-enumeration
Usando questo script, puoi enumerare nomi utente e password di applicazioni web vulnerabili a injection Nosql (mongodb).
 secxena/credcheck
Framework modulare per la validazione delle credenziali con modalità di controllo attive e passive (basate su regex) per penetration tester. Supporta…
 kkar/teamviewer-dumper-in-cpp
Estrae ID, password e impostazioni dell'account di TeamViewer da un'istanza TeamViewer in esecuzione enumerando le finestre figlie.
 burnymcdull/cve-2017-7921
POC di rilevamento dell'accesso non autorizzato di Hikvision e attacco di forza bruta sulle password
 im10n/cve-2024-3183-poc
PoC per CVE-2024-3183 (FreeIPA Rosting)
 alucard0x1/cve-2024-28000
PoC di escalation dei privilegi di LiteSpeed Cache
 alien0ne/cve-2025-2304
Escalation di privilegi autenticata in Camaleon CMS v2.9.0 tramite gestione impropria dei parametri nell'endpoint updated_ajax.
 michaeldim02/lykan
Programma di analisi delle fughe di password
 sp00kyskelet0n/pynightmare
PoC per CVE-2021-36934 noto come HiveNightmare/SeriousSAM scritto in python3
 basekilll/cve-2025-24054_poc
PoC - CVE-2025-24071 / CVE-2025-24054, una vulnerabilità che consente di ottenere gli hash NTMLv2
 al1ex/wce
Dump di hash e password di Windows
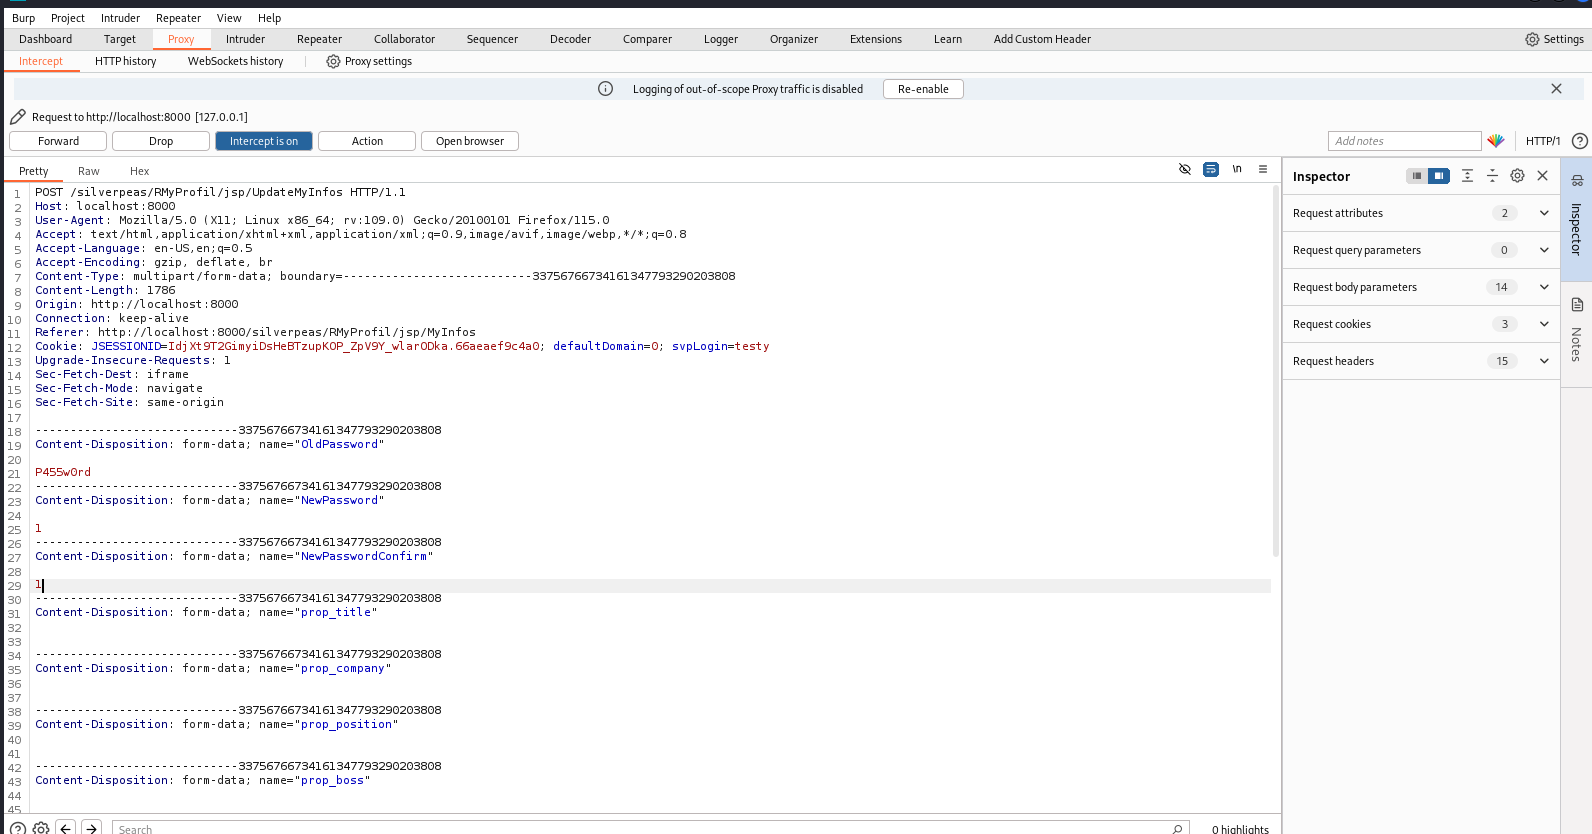 njmbb8/cve-2024-42850
Un problema in Silverpeas v6.4.2 e versioni precedenti consente di aggirare i requisiti di complessità della password.
 hatlesswizard/cve-2023-6875
CVE-2023-6875 exploit scritto per Xakep.Ru
 hackeremmen/gitlab-exploit
Exploit per GitLab CVE-2023-7028: bypass del reset della password tramite verifica di doppia email, consentendo il takeover non autorizzato…
 george0papasotiriou/cve-2026-23005-matter-commissioning-code-brute-force-without-rate-limit
Simula un attacco di brute-force sul codice di commissioning Matter (CVE-2026-23005) utilizzando Python per dimostrare la mancanza di rate limiting e…
 redfox-security/digisol-dg--gr1321-s-password-storage-in-plaintext--cve-2024-4232
Exploit proof-of-concept per CVE-2024-4232 che prende di mira l'archiviazione di password in chiaro nei router Digisol DG-GR1321. Dimostra…
 kiphuong/cve-2016-6210
PoC di cve-2016-6210
 jason-siu/cve-2019-9053-exploit-in-python-3
Exploit Python 3 per CVE-2019-9053 (SQL injection) con cracking di hash, aggiornato da codice Python 2 obsoleto per l'utilizzo nel CTF TryHackMe.








