
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 synacktiv/nounours
Nounours è uno strumento progettato per testare APP_KEYs su larga scala nelle applicazioni Laravel.
 zgsnj123/cve-2025-45466
Sono i dettagli di CVE-2025-45466
 trqt/cve-2024-48322
Exploit per CVE-2024-48322 che colpisce le istanze RunCodes. Recupera le password degli utenti tramite la casella di posta elettronica dopo un bypass…
 soy-oreocato/cve-2022-42176
Proof-of-concept per CVE-2022-42176: credenziali hard-coded nel file di configurazione di PCSecure permettono l'escalation locale dei privilegi al…
 s_r_e_e_r_a_j/ziprarhunter
ZipRarHunter è un potente strumento di ethical hacking da riga di comando progettato per decifrare le password di file di archivio ZIP e RAR…
 r3fr4kt/codify-tjnull-oscp-
Walkthrough per Codify (Linux - Facile). Sfrutta vm2 RCE (CVE-2023-30547), estrazione di hash da database SQLite, cracking Bcrypt con John ed…
 tansique-17/cve-2025-26199
Divulgazione pubblica
 m0d0ri205/wargame-turkey_in_2
Piattaforma di wargame CTF con sfruttamento del bypass Unicode (CVE-2015-9238), segmentazione dei file flag, ritardo di forza bruta e hashing delle…
 carlos55ml/zerologon
Script per testare e sfruttare la vulnerabilità Zerologon (CVE-2020-1472) in Active Directory, consentendo il reset della password e il dump degli…
 zvckster/cve-2025-63353
PoC multilingua (Python · Go · JS · C) e documentazione tecnica per CVE-2025-63353, una vulnerabilità critica di PSK predefinita prevedibile nei…
 shadow-spinner/cve-2022-0847
exploit di CVE-2022-0847 che rimuove direttamente la password dell'account root.
 rajchowdhury240/cve-2018-13341
Questo strumento mira a sfruttare il CVE-2018-13341
 100hnomeunome/zerologon-cve-2020-1472-lab
Spiegazione e dimostrazione della vulnerabilità ZeroLogon (CVE-2020-1472)
 ajnik/joomla-bruteforce
Script Python che esegue brute-force delle credenziali di accesso all'amministratore di Joomla utilizzando wordlist, con opzioni proxy e verbose per…
 martinfrancois/cve-2021-36460
Advisory che descrive una vulnerabilità pass-the-hash nell'app VeryFitPro (<=3.3.7) in cui gli hash SHA-1 delle password vengono utilizzati per…
 eladshamir/internal-monologue
Attacco Monologo Interno: Recupero degli Hash NTLM senza Toccare LSASS
 paradoxis/flask-unsign
Strumento da riga di comando per recuperare, decodificare, forzare e creare cookie di sessione di un'applicazione Flask indovinando le chiavi…
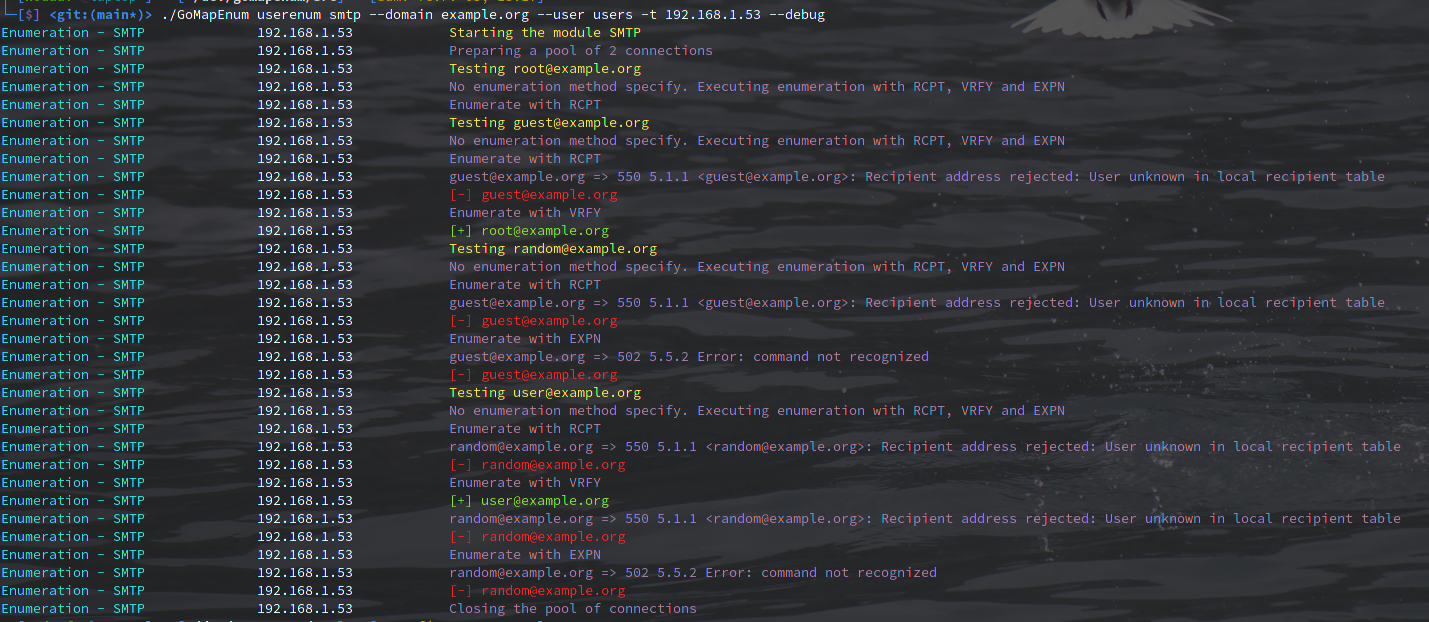 nodauf/gomapenum
Enumerazione utenti e attacco di forza bruta sulle password su Azure, ADFS, OWA, O365, Teams e raccolta di email su Linkedin








