
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 0xedh/dumpguard_bof
Porting di DumpGuard come Beacon Object File (BOF) per l'estrazione degli hash NTLMv1 dalle sessioni sui moderni sistemi Windows.
 wavestone-cdt/wavecrack
Interfaccia web di Wavestone per il cracking delle password con hashcat
 leftp/dpapisnoop
Uno strumento C# per generare hash DPAPI crackabili dai MasterKeys degli utenti
 tlkh/prowler
Scanner distribuito di vulnerabilità di rete
 4n4nk3/wordlister
Un semplice generatore e mangler di wordlist scritto in Python 3.10.1.
 coldfusion39/domi-owned
Sfruttamento di IBM/Lotus Domino
 edoardottt/longtongue
Genera una wordlist personalizzata di password/passphrase basata sulle informazioni del target.
 jofpin/brutto
Facile brute forcing per qualsiasi cosa - Jose Pino
 markuta/bw-dump
Una prova di concetto per (CVE-2023-38840) che estrae le password master in chiaro da una cassaforte Bitwarden bloccata.
 donctl/sandy
Rilascio del framework sandy.
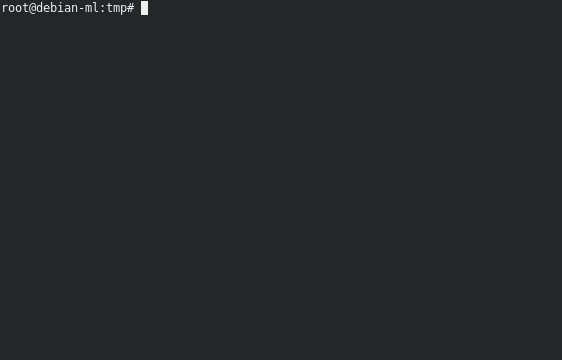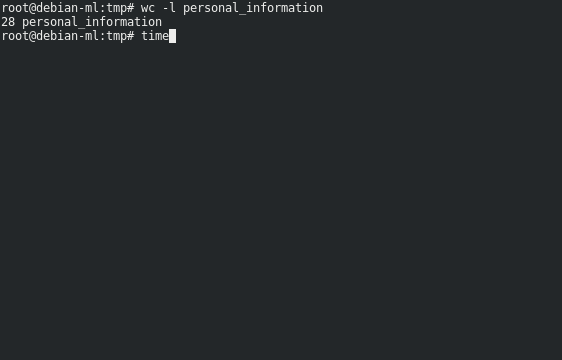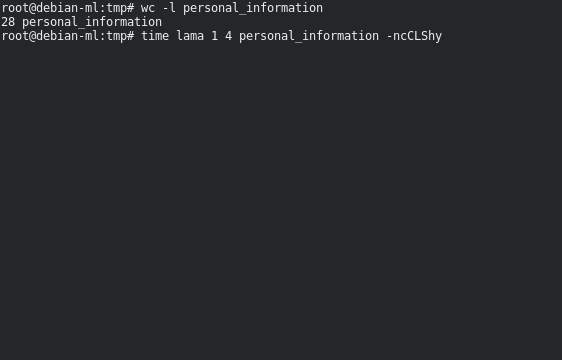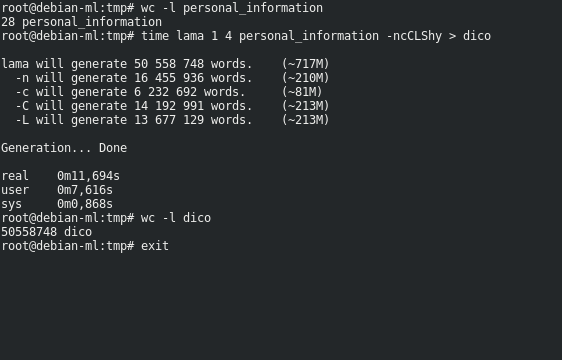 tatam/lama
Lama, l'applicazione che non mache queste parole.
 emrekybs/pikachu-smtp
Semplice script Python per attacco brute force agli utenti SMTP
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | Vulnerabilità di nome utente e password FTP hardcoded in mySCADA myPRO 7
 mauricelambert/passwordssniffer
Questo modulo intercetta nome utente e password di protocolli non protetti.
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Reimpostazione-PWD-Non-Autorizzata
 mihat2/resetnightmare-impacket
CVE-2026-27912 (ResetNightmare) — port Linux/impacket del PoC Invoke-ResetNightmare della Semperis Community
 rajendrakumaryadav/cve-2019-17662-exploit
Exploit per CVE-2019-17662
 bimabalance/cve-2026-27944-tools-exploit
Mi piace








